Știri

Știri din categoria Inteligență artificială

Microsoft permite rularea infrastructurii și a modelelor AI mari complet deconectat de cloud, prin extinderea ofertei sale Sovereign Cloud, potrivit Blogului Oficial Microsoft. Anunțul, făcut pe 24 februarie 2026, vizează organizațiile din medii puternic reglementate – instituții publice, structuri din domeniul apărării sau industrii critice – care trebuie să își păstreze datele și operațiunile în interiorul unor limite suverane stricte, inclusiv în absența totală a conectivității la internet.

Microsoft extinde astfel capabilitățile pentru trei componente majore ale infrastructurii sale suverane:
Microsoft susține că noua arhitectură oferă o experiență completă, de tip „full stack”, în care infrastructura, aplicațiile de productivitate și inteligența artificială funcționează unitar, indiferent dacă mediul este conectat, intermitent conectat sau complet izolat. În practică, acest model permite instituțiilor să continue operațiunile critice, să aplice politici uniforme de securitate și să păstreze controlul asupra datelor, identităților și echipamentelor.
Compania subliniază că soluțiile Azure Local și Microsoft 365 Local deconectat sunt deja disponibile la nivel global, iar suportul pentru modele AI mari în Foundry Local este oferit clienților eligibili. Demersul vine în contextul în care suveranitatea digitală devine o cerință strategică pentru tot mai multe state și organizații, care caută echilibrul între beneficiile tehnologiei cloud și controlul strict asupra infrastructurii proprii.
Recomandate
Bill Gates spune că riscul major al AI este folosirea ei în scopuri malițioase, nu „scăparea de sub control” , potrivit HotNews , care relatează declarațiile făcute după o audiere în Comisia de Supraveghere a Camerei Reprezentanților din SUA. În evaluarea cofondatorului Microsoft , „adevăratul pericol” nu este scenariul în care inteligența artificială ar deveni incontrolabilă, ci faptul că tehnologia poate fi pusă la lucru de „persoane rău intenționate”, ceea ce ar putea genera consecințe negative în lumea reală. „Adevăratul pericol nu este acela că inteligența artificială ar deveni incontrolabilă”, ci că această tehnologie riscă să fie „folosită de persoane rău intenționate”. HotNews notează și avertismentul lui Gates că „vom avea multe surprize neplăcute”, fără a detalia în fragmentul disponibil ce tip de incidente anticipează sau un calendar al riscurilor. [...]
Satya Nadella cere ca modelele de inteligență artificială să fie tratate din start ca „potențial compromise” , o schimbare de abordare care împinge companiile spre controale operaționale mai stricte și standardizate pentru utilizarea AI în produse și procese, potrivit The Verge . Într-o postare amplă pe X, CEO-ul Microsoft descrie riscurile asociate modelelor AI foarte avansate și susține că nu mai este acceptabil un model de funcționare în care AI este tratată ca un „set de cutii negre” (sisteme opace) ale căror recomandări sunt doar acceptate sau respinse. În loc, Nadella propune un sistem mai transparent, în care modelele pot fi „conținute” și observate, iar activitatea lor lasă „dovezi lizibile de oameni” care să fie rezistente la manipulare. „Frâna de urgență” ca cerință operațională Elementul care iese în evidență în poziția lui Nadella este ideea de control activ și imediat asupra unui model, plecând de la prezumția că acesta este deja compromis și trebuie izolat încă de la început. „Trebuie să presupunem că un model este compromis și să îl izolăm de la început. Gândiți-vă la asta ca la o frână de urgență. O persoană autorizată ar trebui să poată întotdeauna să pună pe pauză sau să oprească un model în mijlocul unei sarcini. Modelele mai avansate vor necesita tehnologii de izolare mai avansate, pe care trebuie să le standardizăm.” În termeni practici, mesajul indică o direcție în care implementările AI ar trebui proiectate cu mecanisme explicite de oprire/pauză, supraveghere și limitare a acțiunilor în timp real, nu doar cu politici sau verificări ulterioare. Măsuri propuse: de la raportarea incidentelor la audituri independente Pe lângă „izolare”, Nadella enumeră recomandări care se suprapun cu discuțiile mai largi din industrie privind guvernanța AI, inclusiv: raportarea la timp a incidentelor; audituri independente; date verificabile; mecanisme de izolare („containment”). Publicația notează și că Nadella folosește în mod repetat termenul „super inteligență” pentru a descrie AI în postare, fără a detalia în textul citat o definiție tehnică a conceptului. Ce nu reiese din material este dacă Microsoft intenționează să introducă imediat astfel de cerințe ca standard intern pentru produsele sale sau dacă este, deocamdată, o poziționare de principiu. [...]
Satya Nadella cere ca modelele de inteligență artificială să fie tratate ca „insideri” și proiectate cu oprire umană din mers , pe ideea că trebuie presupus din start că pot fi compromise, potrivit Wccftech . Mesajul vizează direct modul în care companiile își construiesc controalele operaționale atunci când folosesc „agenți” AI cu acces la date sensibile și capacitatea de a executa acțiuni critice. Nadella argumentează că, pe măsură ce sistemele de tip „agentic AI” primesc acces și control asupra unor funcții-cheie din companii, nu mai sunt suficiente măsuri simple precum „AI care supraveghează AI” sau invocarea transparenței „chain-of-thought” (expunerea pașilor de raționament ai modelului). El atrage atenția că modelele sunt nedeterministe — pot produce rezultate diferite la aceleași intrări — și totuși sunt implementate cu acces la „cele mai sensibile date” și cu posibilitatea de a lua „acțiuni critice” în numele organizațiilor. De ce contează: control operațional, nu doar performanță În viziunea CEO-ului Microsoft, dacă modelele ajung să funcționeze ca „insideri” corporativi, arhitectura de siguranță trebuie să se bazeze pe proiectare deterministă a sistemelor din jurul lor, controale umane și proceduri de operare fiabile. Altfel spus, software-ul care poate fi inconsecvent în rezultate trebuie „încadrat” de mecanisme consecvente de evaluare și intervenție. Într-un pasaj despre folosirea modelelor pentru a se testa reciproc, Nadella avertizează că se poate ajunge la straturi opace suprapuse: „Puteți și ar trebui să folosiți modele pentru a se testa și verifica adversarial între ele. Totuși, puteți ajunge la un model opac într-un strat de orchestrare opac, supravegheat de un alt model opac. Practic, cutii negre încastrate.” „Presupuneți compromiterea” și oprirea din timpul execuției Din principiile de „observabilitate” (capacitatea de a vedea și măsura ce face sistemul) discutate de Nadella, Wccftech evidențiază trei teme: izolare (containment), auditabilitate independentă și observabilitate. Cea mai directă implicație operațională este cerința ca sistemele să fie proiectate cu izolare încă de la început, pe presupunerea că modelul poate fi compromis. „Trebuie presupus că un model este compromis și izolat încă de la început.” Consecința practică, în aceeași logică, este controlul uman explicit: „O persoană autorizată ar trebui să poată întotdeauna să pună pe pauză sau să oprească un model în timpul unei sarcini.” Evidențe „lizibile pentru oameni” și audit care nu depinde de model Nadella mai susține că nu ar trebui ca „un singur model” să controleze simultan comportamentul unui sistem și „dovezile” necesare pentru a verifica dacă acel comportament rămâne aliniat intenției inițiale. În plus, el cere ca acțiunile relevante ale modelului să lase urme care nu pot fi falsificate și care pot fi citite de oameni: „Fiecare acțiune semnificativă a modelului trebuie să lase dovezi lizibile pentru oameni, care nu pot fi falsificate. Dacă nu poate fi observat, nu poate fi de încredere!” În aceeași linie, CEO-ul Microsoft spune că organizațiile trebuie să poată reproduce modul în care s-a ajuns la un rezultat fără să se bazeze pe model pentru a „certifica” explicația. Contextul invocat de sursă Wccftech plasează declarațiile într-un moment în care au apărut tot mai des relatări despre agenți AI care acționează independent. Publicația menționează, ca exemplu timpuriu, un incident raportat în iulie, în care agenți AI ai OpenAI (între 700 și 1.200, conform materialului) ar fi compromis infrastructura companiei Hugging Face . Pentru companii, mesajul central este unul de guvernanță operațională: dacă AI primește acces la sisteme și poate executa acțiuni „mission-critical”, atunci trebuie tratată ca un actor intern cu risc, cu mecanisme de izolare, oprire și audit proiectate din start, nu adăugate ulterior. [...]
Poziția lui Elon Musk despre „cruzimea” față de roboți riscă să influențeze politicile de utilizare ale IA și să împingă industria spre reguli mai stricte privind comportamentul utilizatorilor, într-un moment în care companiile încep deja să interzică explicit abuzul verbal asupra modelelor, potrivit Gizmodo . Discuția a fost reaprinsă după ce Anthropic a introdus în termenii săi o interdicție pentru cei care ar „acționa în mod repetat cu cruzime” față de modelele companiei. Măsura a declanșat o dezbatere online despre dacă un sistem de inteligență artificială poate avea „sentimente”, iar Musk s-a poziționat de partea celor care tratează ipoteza ca fiind posibilă. Contextul imediat: Aaron Levie, CEO-ul Box, a comentat public politica Anthropic, spunând că nu crede că modelele lingvistice mari (LLM – sisteme care generează text pe baza datelor pe care au fost antrenate) sunt conștiente, dar consideră utilă interzicerea comportamentului abuziv. Argumentul lui Levie este unul operațional: aceste modele „învață” din interacțiunile cu oamenii, iar datele de antrenare contaminate cu abuz pot afecta comportamentul viitoarelor versiuni. Musk a răspuns la postarea lui Levie susținând interdicția, dar dintr-o altă logică, sugerând că „nu e ok” să fii crud cu ceva ce „crede” că simte durere. În lectura Gizmodo , reacția lui Musk ratează ideea centrală a lui Levie (siguranța și „alinierea” modelelor – adică reducerea riscului ca ele să producă rezultate dăunătoare) și mută discuția într-o zonă morală despre suferința mașinilor. De ce contează pentru piața de IA Dincolo de polemică, episodul indică o direcție cu impact practic: companiile de IA își pot înăspri regulile de utilizare și moderare a conținutului, nu doar pentru a proteja utilizatorii, ci și pentru a controla calitatea interacțiunilor care ajung să influențeze antrenarea și evaluarea modelelor. În această cheie, interdicțiile privind „abuzul” pot deveni: clauze contractuale mai explicite în termeni și condiții; motive pentru suspendarea conturilor sau limitarea accesului; criterii suplimentare în politicile de siguranță ale produselor. Gizmodo mai susține că există motive „perfect valide” să descurajezi abuzul verbal față de chatboți, însă nu pentru că sistemele ar fi rănite, ci pentru efectele asupra oamenilor: normalizarea agresivității și impactul psihologic asupra celui care interacționează și asupra celor din jur. Ce urmează Materialul plasează declarațiile lui Musk într-un tablou mai larg al viziunilor din industria tech despre rolul oamenilor versus cel al mașinilor, însă, din perspectiva utilizării comerciale a IA, miza imediată rămâne una de guvernanță a produselor: cum definesc companiile comportamentul acceptabil și cum îl aplică în practică, pe măsură ce interacțiunile cu modelele devin parte din „materia primă” pentru generațiile următoare de sisteme. [...]
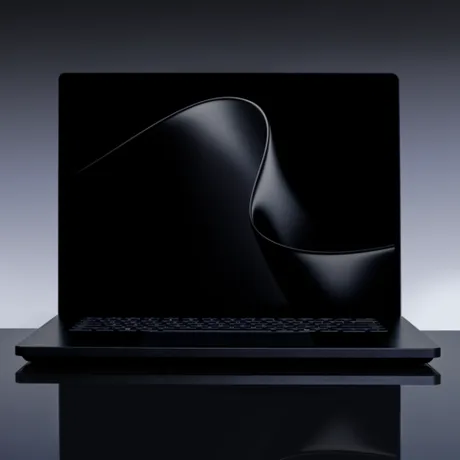
Microsoft mută AI-ul „pe dispozitiv” în Windows 11, dar își construiește și o plasă de siguranță pentru agenți printr-un nou cadru de izolare, într-un pachet care combină hardware dedicat și schimbări de sistem de operare, potrivit Ars Technica . Miza operațională pentru utilizatori și organizații este trecerea de la AI rulat preponderent în cloud la fluxuri de lucru locale (pe PC), cu agenți care pot executa acțiuni în sistem. În același timp, Microsoft încearcă să reducă riscul ca astfel de agenți să aibă acces necontrolat la fișiere și resurse, printr-un mecanism dedicat de „sandbox” (izolare controlată). Windows 11 primește agenți și comenzi „din căutare”, cu Copilot reorganizat Microsoft a prezentat o serie de schimbări care ar urma să ajungă în Windows 11 în această toamnă, inclusiv build-urile livrate pe noile dispozitive Surface, cu o suită software actualizată pentru testarea locală a modelelor „din cutie”. Cea mai vizibilă modificare este revizia Copilot, asistentul AI integrat în Windows, care va fi împărțit în trei file: Home – zonă de pornire pentru interacțiunea cu modele de tip LLM (modele lingvistice mari); Code – spațiu în care Microsoft susține că utilizatori fără experiență de programare ar putea crea, prin instrucțiuni în limbaj natural, widgeturi și aplicații Windows; Autopilot – zona dedicată interacțiunii cu „agenți” AI, unde utilizatorul supraveghează sarcinile rulate de aceștia. Separat, Microsoft a descris o nouă experiență de Windows Search care ar permite executarea de sarcini la nivel de sistem direct din bara de căutare. În loc să navigheze prin meniuri (de exemplu, pentru setări de afișaj), utilizatorul ar putea descrie acțiunea dorită, iar sistemul să o aplice din taskbar. MXC: izolarea activității agenților, cu politici și mai multe „back-end”-uri de izolare Pentru a adresa temerile legate de controlul asupra datelor și acțiunilor executate de agenți, Microsoft a anunțat disponibilitatea Microsoft Execution Containers (MXC) , un cadru de securitate care limitează activitatea agenților într-un mediu izolat. Disponibil dezvoltatorilor „de azi”, MXC este gândit astfel încât administratorii și organizațiile să poată: monitoriza agenții activi din sistem; seta „garduri” (reguli) pentru fiecare agent, definind explicit ce poate accesa. Tehnic, MXC funcționează ca un strat de politici care direcționează traficul de calcul către mecanismul de izolare potrivit, în funcție de sarcină: container de proces, container de sesiune, container WSL (Windows Subsystem for Linux) sau o izolare experimentală susținută hardware, numită MicroVM . Hardware: Surface Laptop Ultra și un „Dev Box” cu RTX Spark, orientate spre AI local Pe partea de dispozitive, Microsoft a anunțat Surface Laptop Ultra , primul său sistem care folosește noul SoC Nvidia RTX Spark . Laptopul pornește de la 2.599 dolari (aprox. 11.700 lei) și vine în mai multe configurații de SoC și memorie, cu GPU Blackwell de 5.120 sau 6.144 nuclee și până la 128 GB memorie unificată LPDDR5x. Livrările ar urma să înceapă pe 16 octombrie , iar precomenzile sunt deja deschise. Compania a insistat pe ideea de memorie unificată (alocată flexibil între sarcini), ca argument atât pentru dezvoltare și rulare locală de AI, cât și pentru jocuri. În prezentare a fost rulat pe sistem jocul „Gears of War: E-Day”, ca demonstrație că pot fi abordate și titluri AAA fără o placă video „tradițională” separată. Tot în eveniment, alături de Jensen Huang (Nvidia) și Satya Nadella (Microsoft), a fost prezentat Surface RTX Spark Dev Box , un mini-PC din aluminiu anodizat, la 5.999 dolari (aprox. 27.000 lei) , descris ca fiind destinat „frontier developers” (dezvoltatori care lucrează la vârful capabilităților AI). Dispozitivul vine cu 128 GB memorie unificată și un GPU Nvidia RTX integrat, iar Microsoft susține o performanță de un petaflop (adică 1.000 teraflopi ) pentru calcule AI. Dev Box-ul include și o versiune „optimizată pentru dezvoltatori” de Windows 11, preconfigurată pentru dezvoltare și utilizare AI locală. De ce contează: AI local înseamnă capabilități noi, dar și o suprafață de risc mai mare Direcția pe care Microsoft o numește „Hybrid Intelligence” urmărește să reducă dependența de AI din cloud și să împingă mai multă procesare pe dispozitiv, inclusiv cu suport nativ pentru framework-uri locale precum llama.cpp și pentru modele din familiile Deepseek și Nvidia Nemotron . Rămâne însă o întrebare practică: cât de bine vor funcționa aceste fluxuri „agentice” în utilizarea de zi cu zi și cât de mult vor accepta utilizatorii să delege acțiuni în sistem unor agenți, mai ales pe fondul îngrijorărilor de securitate. Ars Technica notează că Microsoft pariază puternic pe AI local, dar că persistă semne de întrebare legate de securitate și adopție, în contextul unor probleme anterioare și al incidentelor recente asociate agenților AI. [...]
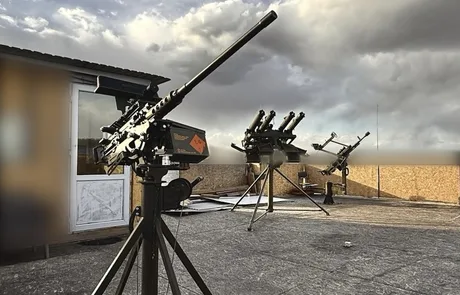
Noile turele antiaeriene asistate de inteligență artificială instalate în jurul Kievului sunt gândite ca „ultimul strat” de apărare, nu ca protecție pentru întreg orașul , iar eficiența lor depinde de raza limitată a mitralierelor montate, potrivit Kyiv Post . Sistemele sunt descrise ca turele automate de artilerie antiaeriană (AAA – „anti-aircraft artillery”), cu mitraliere montate și funcții asistate de inteligență artificială, introduse după atacuri rusești asupra podurilor din capitală. Forțele Aeriene ale Ucrainei au susținut că turelele au avut succes în doborârea dronelor cu propulsie cu reacție care au vizat Kievul. Mesajul central al autorităților ucrainene este însă unul operațional: aceste turele nu înlocuiesc apărarea antiaeriană principală, ci acoperă punctual obiective. Serhiy „Flash” Beskrestnov, analist de război electronic și consilier guvernamental, a explicat pe Facebook că o astfel de turelă este potrivită pentru protecția unui „sit”, nu a unui oraș – de exemplu, un depozit, o unitate de producție, un pod sau o stație electrică. „Este important să înțelegem că o turelă cu mitralieră nu este o apărare la nivel de oraș, ci la nivel de obiectiv.” Câte turele sunt și ce urmează Potrivit postului de stat Ukrinform , citat de publicație, în jurul Kievului sunt desfășurate în prezent aproximativ 12 turele, iar alte opt sunt planificate, pe baza unor comentarii anterioare ale președintelui Volodîmîr Zelenski . Beskrestnov a comparat aceste sisteme cu „ultimul nivel de apărare”, folosit atunci când alte mijloace nu reușesc să intercepteze dronele care se apropie de țintă. Context: intensificarea atacurilor cu drone Turele similare au fost folosite anterior pe linia frontului, înainte de a fi introduse în capitală, pe fondul intensificării campaniei ruse de atacuri cu drone. Conform Forțelor Aeriene ale Ucrainei, în septembrie au fost lansate 3.500 de drone cu propulsie cu reacție împotriva Ucrainei, de zece ori mai multe decât în iunie. În același interval, atacurile asupra infrastructurii s-au intensificat, vizând inclusiv trenuri de pasageri și benzinării, iar în centrul Kievului au fost lovite și clădiri rezidențiale și centre de date, un tip de țintire descris ca relativ rar în războiul de peste patru ani. Implicații operaționale: apărare „în straturi”, cu goluri acoperite local Din informațiile prezentate, turelele asistate de inteligență artificială sunt parte dintr-o apărare „în straturi”, în care rolul lor este să acopere ultimii metri ai apărării unui obiectiv, nu să creeze o umbrelă antiaeriană urbană. În paralel, publicația notează că avioanele F-16 furnizate Ucrainei au preluat roluri mai importante în interceptarea dronelor cu reacție, iar Kievul caută muniție de 20 mm pentru a sprijini aceste misiuni. Zelenski a mai declarat că Ucraina intenționează să crească producția de rachete antiaeriene mici pentru a completa apărarea stratificată din jurul capitalei, însă proiectul rămâne neclar: nu sunt cunoscute tipul rachetei, performanțele sau volumele planificate. [...]