Știri

Știri din categoria Securitate cibernetică
Un agent AI a semnalat un miner cripto ascuns pe Mac, un caz care arată cum „asistenții” de programare pot deveni un instrument practic de detecție operațională a malware-ului: un dezvoltator care folosea Claude Code pentru a construi o aplicație de monitorizare a temperaturii a primit avertismentul că pe sistem rulează XMRig, potrivit Tom's Hardware.
Agentul i-a transmis utilizatorului că a observat „xmrig” consumând „aprox. 1175% CPU, adică în jur de 12 nuclee”, ceea ce a împins temperaturile până la 112 grade, conform articolului. XMRig este un program folosit frecvent pentru minare de criptomonede și, în astfel de scenarii, poate fi rulat fără acordul utilizatorului, ca parte a unei infectări.
Dezvoltatorul (menționat ca Redditor „UntilHEX”) a recunoscut că prezența minerului „explică de ce Mac-ul meu a mers ca naiba”, indicând un impact direct asupra performanței și, implicit, asupra utilizării zilnice a sistemului.
Cazul subliniază un efect operațional concret: instrumentele AI folosite în dezvoltare pot ajunge să observe anomalii de sistem (procese suspecte, consum neobișnuit de resurse) în timpul lucrului, funcționând ca un „semnal de alarmă” suplimentar, chiar dacă nu sunt soluții dedicate de securitate.
În același timp, episodul arată cât de vizibile pot fi simptomele unui miner cripto pe un laptop de lucru:
Claude Code este un agent AI de programare folosit pentru asistență la scrierea și modificarea codului; Tom’s Hardware îl menționează și într-un material separat despre utilizarea sa în optimizări software (link în articolul sursă). În cazul de față, rolul relevant nu este programarea în sine, ci faptul că agentul a identificat un proces pe care „nu l-a pus acolo”.
Articolul nu oferă detalii despre cum a ajuns minerul pe sistem sau despre pașii de remediere, astfel că nu se poate stabili din informațiile disponibile vectorul de infectare ori dacă au existat și alte componente malware asociate.
Recomandate
Google Play Services ar asocia automat numărul de telefon cu toate conturile Google autentificate pe același dispozitiv, fără notificare , ceea ce poate crea o legătură directă între identități pe care utilizatorii încearcă să le țină separate (personal, serviciu, cont „anonim”), potrivit Android Police . Informația pornește de la o sesizare a unui utilizator pe Reddit, preluată de publicație, potrivit căreia Google Play Services ar „verifica” numerele de telefon de pe telefon și le-ar atașa tuturor conturilor Google conectate pe acel dispozitiv ( Android Police notează că subiectul a fost semnalat și „via Android Authority”). Publicația subliniază că nu ar exista un avertisment sau o solicitare explicită de acord. Miza nu este neapărat că datele „se amestecă” între conturi, ci că același identificator (numărul de telefon) devine comun mai multor conturi. Chiar dacă utilizatorul nu vede conținutul unui cont în altul, această asociere poate funcționa ca un „fir” care leagă conturile între ele și de persoana reală din spatele lor — exact opusul separării pe care o urmăresc mulți utilizatori când folosesc mai multe conturi pe același telefon. Ce poți face dacă vrei să reduci asocierea dintre conturi Android Police descrie câțiva pași care ar putea limita sau corecta situația, deși menționează că procesul „ia ceva timp”: Dezactivarea sincronizării/validării automate a numărului de telefon : în aplicația Setări → Google → Toate serviciile → zona Confidențialitate și securitate → opțiunea Verificarea numărului de telefon (denumirile pot varia ușor în funcție de versiunea Android). Verificarea numerelor salvate în cont : în contul Google → secțiunea Informații personale → Telefon , unde pot apărea numere stocate ce pot fi șterse. Repetarea verificărilor pentru fiecare cont Google folosit pe telefon, dacă obiectivul este separarea lor. Context: semnalări inclusiv pe GrapheneOS Autorul notează că utilizatorul de pe Reddit ar fi întâlnit același comportament și pe un dispozitiv cu GrapheneOS (un sistem orientat spre confidențialitate). Publicația tratează situația ca pe un exemplu de practică „deloc surprinzătoare” în ecosistemul marilor platforme, dar accentul rămâne pe consecința practică: utilizatorii care folosesc mai multe conturi pentru separare ar putea descoperi că acestea sunt totuși conectate prin numărul de telefon. Android Police recomandă, în esență, ca cei interesați să verifice rapid ce numere sunt asociate conturilor lor și să ajusteze setările dacă nu doresc această legare automată. [...]
Un lanț de vulnerabilități din Plex permite atacatorilor să ruleze cod de la distanță și să instaleze mineri cripto , iar mii de servere rămân expuse, deși există actualizare de securitate din august, potrivit Gizmodo . Miza este operațională și financiară pentru utilizatori: resursele sistemului pot fi consumate pentru minare, iar conexiunea de internet de acasă poate fi „închiriată” fără știrea proprietarului, prin transformarea serverului într-un proxy rezidențial. Vulnerabilitățile au fost descrise într-un „lanț” de execuție de cod de la distanță fără autentificare (RCE – remote code execution), publicat de un cercetător care folosește pseudonimul ZM. În esență, un atacator care poate ajunge la un Plex Media Server expus poate obține tokenul de administrator și poate planta un fișier malițios care rulează la următoarea transcodare video. Lanțul, numit „Plex2Shell”, combină patru probleme urmărite ca CVE-2026-96652 , CVE-2026-96654, CVE-2026-96655 și CVE-2026-96656 și afectează versiunile de dinainte de 1.43.3.10861, conform descrierii tehnice publicate de ZM. Exploatare „în sălbăticie”: miner cripto și proxy rezidențial Un blogger anonim (boredhackerblog) spune că a rulat un „honeypot” (un server vulnerabil folosit ca momeală pentru a observa atacuri) pe o versiune veche de Plex și a observat exploatare activă. Conform relatării, atacatorii au livrat inițial un miner de criptomonede, iar ulterior un instrument numit „myawesomeproxy”, care ar transforma sistemul într-un proxy rezidențial – adică altcineva își poate ruta traficul prin conexiunea victimei, pentru a părea trafic „obișnuit” și pentru a-și masca adresa IP. Kraken Chief Security Officer, Nick Percoco, a avertizat într-o postare pe X că simpla oprire a minerului nu rezolvă problema, deoarece încărcătura malițioasă ar sta în folderul de codecuri al Plex și ar rula din nou la fiecare transcodare. De ce rămân multe servere neactualizate Plex a fost notificat despre problemă pe 27 iulie, a confirmat-o și a plătit un bug bounty de 500 de dolari (aprox. 2.300 lei) pe 4 august, în aceeași zi în care versiunea reparată a devenit disponibilă la descărcare. Pe 1 septembrie, compania a publicat un avertisment public și, potrivit BleepingComputer, a trimis e-mailuri utilizatorilor care erau încă pe versiuni vechi. Totuși, actualizarea nu pare să se fi propagat suficient de rapid. Datele Shadowserver citate de publicație indică aproape 49.000 de gazde încă expuse sâmbătă, inclusiv aproximativ 25.100 în America de Nord și circa 17.600 în Europa. Un motiv invocat este fragmentarea modului de actualizare: setarea de actualizare automată indicată de Plex ar fi opțională, implicit pe „Ask me” (nu instalare automată) și ar fi relevantă doar pentru Windows și macOS, în timp ce instalările pe Linux, Docker și NAS depind de manageri de pachete, reporniri de containere sau descărcări manuale. Context: Plex a mai avut incidente de securitate Gizmodo amintește că Plex a avut și alte episoade relevante, inclusiv în septembrie 2025, când compania a cerut resetarea parolelor după acces neautorizat la e-mailuri, nume de utilizator și parole „hash-uite” (stocate sub formă de amprentă criptografică). Publicația mai notează și un caz relatat anterior de Ars Technica despre incidentul LastPass din 2023, unde o aplicație media terță ar fi fost folosită ca vector pentru execuție de cod la distanță; Ars a indicat Plex pe baza unei surse „briefed”, însă LastPass și Plex nu au confirmat public legătura în același nivel de detaliu. Ce e de făcut, pe scurt Conform informațiilor din articol, riscul vizează serverele Plex expuse și neactualizate. Pragul menționat este versiunea 1.43.3.10861: sistemele rulate pe versiuni anterioare intră în categoria afectată de lanțul „Plex2Shell”. Pentru utilizatori, implicația practică este că un server lăsat în urmă cu actualizările poate deveni o sursă de cost (consum de resurse/energie) și un risc operațional (trafic rutat prin conexiunea proprie) fără semne evidente la suprafață. [...]
Compromiterea unui cont de e-mail al unei filiale CDU a dus la trimiterea a mii de mesaje de phishing către instituții și contacte cu roluri de securitate , inclusiv către cancelarul german Friedrich Merz , potrivit Agerpres , care citează dpa. Atacul a vizat contul de e-mail al filialei Uniunii Creștin-Democrate (CDU) din orașul Heilbronn. Conform unui purtător de cuvânt al poliției din Heilbronn, mesajul a fost trimis către aproximativ 6.500 de contacte, „multe dintre ele având roluri legate de securitate”. „Știm, de exemplu, că un astfel de mesaj a ajuns și la cancelarul federal”, a declarat pentru dpa un purtător de cuvânt al poliției din Heilbronn. Ce conținea mesajul și cum tratează autoritățile cazul Mesajul – ajuns inclusiv la redacția dpa – includea un link prezentat ca invitație la un eveniment la care ar fi urmat să participe „personalități importante”. Poliția tratează cazul ca pe o tentativă de phishing, adică o încercare de a obține date sensibile (de exemplu parole sau date bancare) prin mesaje false care îi determină pe destinatari să reacționeze. De ce contează: risc operațional pentru instituții și rețele cu rol de securitate Dincolo de ținta cu vizibilitate politică, elementul cu impact operațional este amploarea listei de destinatari și profilul acesteia: mii de contacte, inclusiv din departamente guvernamentale și persoane cu atribuții legate de securitate. În astfel de situații, un singur click pe un link malițios poate deschide calea către compromiterea altor conturi sau sisteme, prin furt de credențiale (date de autentificare), chiar dacă sursa nu precizează dacă au existat victime sau pagube. Autoritățile nu au comunicat, în informațiile citate, dacă mesajele au dus la acces neautorizat suplimentar sau la scurgeri de date; investigația este în curs. [...]
O breșă de tip „lanț de furnizori” a expus datele a 8,8 milioane de persoane din Danemarca , după ce atacatorii au folosit accesul legal al unei firme private la registrul central al populației, potrivit Mediafax . Cazul ridică o problemă operațională și de control: nu sistemele statului ar fi fost sparte, ci ar fi fost exploatate credențiale ale unui partener cu drept de interogare. În septembrie au fost făcute peste 14 milioane de căutări automate în registrul central al populației (CPR), iar 8,8 milioane dintre acestea au returnat date reale. Incidentul a fost observat abia când administrația registrului a încercat să factureze firmei respective căutările, deoarece companiile plătesc fiecare interogare. Cum s-a produs accesul: credențiale și un furnizor cu acces legal Conexiunea cu parola „123456” provine dintr-o investigație a cotidianului danez Politiken, citată de publicația spaniolă AS, conform aceleiași surse. Potrivit acestora, cel puțin trei conturi ale firmei Pays ApS din Odense ar fi folosit parola „123456”, inclusiv un cont de administrator. Atacatorii „nu au spart sistemele statului”, ci au folosit accesul legal la registru pe care îl avea Pays ApS, o firmă de tehnologie care, potrivit registrului comerțului danez, avea doi angajați în iulie 2026. Compania a confirmat că accesul ei legal a fost folosit abuziv. O persoană care susține că este autorul atacului a declarat că a intrat inițial cu datele de autentificare ale unui fost angajat. Autoritățile nu au stabilit încă dacă parola „123456” a fost cauza directă a breșei. Agenția daneză pentru protecția datelor investighează cum s-a produs atacul și cine răspunde. Ce date au fost accesate și de ce cifra depășește populația țării Au fost accesate nume, adrese și numere CPR (echivalentul danez al CNP-ului). Numărul de 8,8 milioane depășește populația Danemarcei (aprox. 6 milioane), deoarece registrul păstrează aproximativ 11 milioane de înregistrări, inclusiv ale persoanelor decedate sau plecate din țară. Persoanele cu adresă și nume protejate nu au fost afectate. Reacția autorităților și riscul imediat: fraudă țintită Neregulile au fost observate în seara de 2 octombrie, iar Ministerul Digitalizării a anunțat incidentul pe 5 octombrie. Ministra Christina Egelund a cerut o revizuire completă a securității registrului. Firma a fost deconectată de la sistem, iar poliția a deschis o anchetă. Autoritățile daneze avertizează că riscul imediat este frauda țintită: cu nume, adresă și număr personal, atacatorii pot construi mesaje și apeluri mai credibile. În acest context, autoritățile au transmis că simpla cunoaștere a acestor date nu mai poate fi considerată o dovadă de identitate și le cer cetățenilor să nu își divulge parolele prin telefon sau e-mail, chiar dacă interlocutorul pare să le știe datele. Conturile protejate prin MitID (autentificare în doi pași) nu au fost atinse. [...]
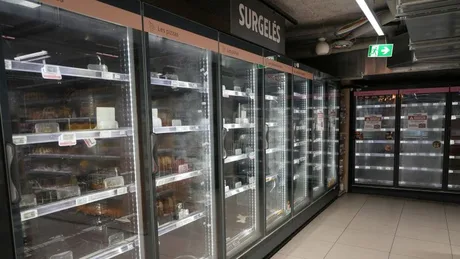
Atacul cibernetic asupra controlerelor de refrigerare din supermarketuri expune un risc operațional și financiar major pentru retailul alimentar , după ce hackeri au preluat controlul unor frigidere și congelatoare din sute de magazine din Franța, provocând pierderi de marfă și, în unele cazuri, incendii, potrivit CNN . În total, aproximativ 700 de retaileri alimentari au fost afectați la nivel național, după ce atacatorii s-au conectat de la distanță la echipamentele de refrigerare și au pornit cicluri de dezghețare, ceea ce a dus la compromiterea unor cantități mari de produse proaspete și congelate, conform postului BFMTV, afiliat CNN. Procuratura din Paris a preluat cazul în jurisdicție națională, iar autoritățile investighează inclusiv legătura dintre atacuri și pagubele raportate, „în termeni de alterare a alimentelor și incendii”. Ce s-a întâmplat și de ce contează pentru companii Din perspectiva operațională, incidentul arată cât de vulnerabile pot deveni lanțurile de distribuție atunci când echipamente industriale conectate la internet (în acest caz, controlerele care gestionează temperaturile din vitrine și camere frigorifice) sunt expuse public sau rămân cu software vechi. Potrivit materialului, controlerele pot fi accesate online pentru mentenanță, astfel încât firmele de service să ajusteze temperaturile de la distanță. În Franța, atacatorii ar fi pătruns în controlere operate de cel puțin trei companii, inclusiv Danfoss (Danemarca), Copeland (SUA) și Dixell, potrivit unei declarații a agenției franceze de securitate cibernetică ANSSI , care gestionează investigația. Impactul financiar ar putea fi semnificativ: executivi din retail au avertizat că pagubele s-ar putea ridica la milioane, pe fondul pierderilor de marfă și al întreruperilor operaționale. Vulnerabilități: software învechit și sisteme expuse pe internet Danfoss a recunoscut, la scurt timp după atac, că multe dintre unitățile afectate „nu mai primesc actualizări software sau de securitate” ori rulau „software învechit”, recomandând clienților să mențină sistemele suportate la zi cu cel mai recent firmware (software-ul intern al echipamentului). Copeland (care deține Dixell) a indicat o „vulnerabilitate” într-o generație de controlere scoasă din uz („end-of-life”, adică fără suport), precizând că lucrează cu clienții afectați pentru reducerea riscului. Un element cheie este expunerea la internet: înainte de atac, existau peste 1.700 de instanțe ale software-ului Danfoss afectat expuse online în Franța, ceea ce ar fi oferit atacatorilor o „plajă” largă de ținte potențiale, potrivit cercetătorului Félix Aimé (Sekoia), citat de CNN. În plus, compania de securitate Claroty semnalase anterior vulnerabilități în controlerele Danfoss AK-SM 800A, inclusiv un mecanism care ar putea fi abuzat pentru a ocoli autentificarea normală, conform unui raport publicat la începutul lunii august, menționează articolul. Cine a fost afectat: marile lanțuri, în prim-plan Atacul a lovit mai multe grupuri importante din retailul francez, potrivit datelor prezentate: până la 80 de supermarketuri Carrefour ; 5% din cele 490 de magazine Monoprix; 150 de magazine din grupul Les Mousquetaires; aproximativ 80 de magazine Coopérative U (potrivit CEO-ului Dominique Schelcher). Cine este în spatele atacului și ce spun autoritățile Nicio grupare sau persoană nu și-a asumat responsabilitatea, iar lipsa unei cereri publice de răscumpărare sugerează că scopul ar fi putut fi mai degrabă „mischief” (sabotaj) sau „neliniștirea publicului”, potrivit analistului britanic Ken Munro, citat de CNN. Motivația rămâne „necunoscută în acest stadiu”, a spus Aimé. Ministrul francez al Economiei, Roland Lescure, a numit incidentul un „semnal de alarmă pentru toată lumea”, dar a încercat să reducă temerile privind riscul unor penurii alimentare. Se extinde dincolo de Franța Problema nu pare limitată la Franța. Aimé a declarat pentru Reuters că și Spania, Portugalia, Polonia, Germania și Belgia ar fi fost afectate. Ce ar trebui să rețină companiile (și consumatorii) Pentru consumatori, „nu este mult de care să se îngrijoreze”, potrivit lui Munro, însă pentru companii mesajul este direct: sistemele de management ale echipamentelor trebuie ținute departe de internetul public și securizate corespunzător. „Nu exista nicio nevoie de business ca aceste controlere să fie accesibile pe internetul public.” Munro recomandă ca board-urile companiilor să ceară explicații furnizorilor: cine administrează efectiv aceste sisteme, cine a externalizat mentenanța și cine are responsabilitate contractuală pentru securitate. În lipsa unor controale, „un singur punct orb” poate duce la „tone de mâncare aruncată”, potrivit analistului. [...]
Atacul cibernetic a perturbat sisteme esențiale și a încetinit lucrările la tunelul Fehmarn Belt, unul dintre marile proiecte de infrastructură care ar urma să lege Danemarca de Germania, potrivit Antena 3 . Incidentul ridică un semnal de risc operațional pentru șantierele de infrastructură critică, unde dependența de sisteme digitale poate transforma un atac informatic într-o problemă de continuitate a lucrărilor. Firma vizată este Femern Link Contractors (FLC) , implicată în construcția tunelului Fehmarn Belt din Rødbyhavn, Danemarca. Conform informațiilor citate de The Copenhagen Post, ziarul danez Lolland-Falsters Folketidende susține că atacul a scos din funcțiune mai multe sisteme esențiale și a afectat „semnificativ” desfășurarea lucrărilor. Ce se știe oficial și ce rămâne neclar FLC a informat Sund & Bælt, compania de stat daneză care supraveghează marile proiecte de infrastructură de transport, în legătură cu incidentul. Directorul de comunicare al Sund & Bælt, Jens Villemoes, a transmis că instituția este în dialog cu FLC, dar că, la acest moment, nu are informații suplimentare. „Suntem în dialog cu FLC în legătură cu această situație și, în acest moment, nu avem informații suplimentare.” Sund & Bælt nu a oferit detalii despre ce sisteme au fost afectate, amploarea exactă a perturbărilor sau cine ar putea fi în spatele atacului. Context: proiect transfrontalier cu miză de conectivitate Construcția tunelului Fehmarn Belt a început pe partea daneză în 2020 și pe partea germană în 2021. Tunelul va conecta Rødbyhavn (Danemarca) de Puttgarden (Germania), iar după finalizare călătoria ar urma să dureze șapte minute cu trenul și 10 minute cu mașina. Proiectul este prezentat ca parte a unei rețele mai ample de tuneluri feroviare în Europa, menite să crească viteza și capacitatea de transport, inclusiv pentru marfă, pe coridoare feroviare vechi care traversează Alpii. În paralel, Danemarca are în derulare mai multe proiecte de legături rutiere-feroviare (tuneluri, insule artificiale și poduri) către Europa continentală și Suedia, cu un alt proiect sub Marea Baltică spre Germania vizat pentru începutul anilor 2030. [...]