Știri

Știri din categoria Securitate cibernetică

Ocolirea rapidă a noilor avertizări din macOS arată limitele protecțiilor bazate pe „fricțiune” pentru utilizatori: autorii atacurilor de tip ClickFix au găsit deja o metodă prin care evită promptul din Terminal introdus de Apple în macOS Tahoe 26.4, potrivit 9to5Mac.
Apple a introdus recent în Terminal un avertisment care apare când utilizatorul lipește comenzi potențial malițioase, măsură menită să perturbe ClickFix – o tehnică de infectare care se bazează pe inginerie socială și care, conform articolului, a devenit principalul mecanism de livrare a malware-ului pe Mac. Doar că, la câteva săptămâni, apar deja „ocoliri” în teren.
ClickFix nu este o familie de malware în sine, ci o metodă de livrare: utilizatorul este păcălit să lipească și să ruleze cod malițios. „Încărcătura” (payload) livrată este, de regulă, un infostealer (malware care fură date) sau un troian, cum ar fi Atomic Stealer, menționat în material.
Contextul important pentru mediul de business este că această tehnică a câștigat tracțiune după ce Apple a îngreunat în 2025 ocolirea Gatekeeper în macOS Sequoia: utilizatorii nu mai puteau deschide simplu aplicații nesemnate/nenotarizate printr-un click dreapta, fiind trimiși în Settings > Privacy pentru pași suplimentari. Consecința: instalatoarele false de tip DMG au fost lovite, iar atacatorii s-au reorientat către metode „mai ieftine și mai rapide”, care evită Gatekeeper fără certificate de semnare.
Conform unui articol publicat de Jamf Threat Labs (citat de 9to5Mac), o variantă nouă ClickFix ocolește complet Terminalul și, implicit, avertizarea de lipire introdusă de Apple.
Mecanismul descris:
applescript://, care cere deschiderea Script Editor cu un script deja precompletat;Pentru că nu mai există pasul de lipire în Terminal, noul prompt din macOS Tahoe 26.4 „nu are ocazia” să apară. Pe 26.4, Script Editor afișează totuși un avertisment de tip „unidentified developer” înainte de salvarea scriptului, dar dacă utilizatorul îl ignoră, scriptul se execută, descarcă o comandă curl ofuscată și livrează o variantă nouă de malware de tip Atomic Stealer, potrivit descrierii din material.
Episodul sugerează o problemă recurentă pentru organizațiile care folosesc Mac la scară: controalele care adaugă pași suplimentari (prompts, avertizări) pot fi eficiente împotriva unor fluxuri standard de infectare, dar sunt vulnerabile când atacatorii mută interacțiunea în alte aplicații sau mecanisme (în acest caz, Script Editor și scheme de URL).
Materialul descrie situația ca parte dintr-un „joc” continuu de tip „pisica și șoarecele” între Apple și autorii de malware, în care atacatorii adaptează rapid tehnicile pentru a menține rata de succes a infectărilor.
Recomandate
Apple a remediat peste 200 de vulnerabilități în macOS 27, 26.7 și 15.8 , iar pentru companii și utilizatori care amână actualizările miza este reducerea riscului de compromitere prin execuție de cod la nivel de kernel/root și ocolirea mecanismelor de protecție, potrivit 9to5Mac . Apple a publicat listele complete de remedieri de securitate pentru macOS 27 Golden Gate, macOS Tahoe 26.7 și macOS Sequoia 15.8, care acoperă „mai mult de 200” de probleme. În mod notabil, în lista de mulțumiri apar și echipe de securitate axate pe inteligență artificială, inclusiv OpenAI Codex Security, NVIDIA AI Red Team și Anthropic Research. Ce tip de riscuri acoperă actualizările În cazul macOS 27 Golden Gate, remedierile vizează vulnerabilități care ar fi putut permite, între altele: execuție de cod arbitrar cu privilegii de kernel sau root (niveluri de acces foarte ridicate în sistem); ieșirea din „sandbox” (mecanismul care izolează aplicațiile pentru a limita daunele); ocolirea protecțiilor Gatekeeper (filtrul macOS pentru aplicații descărcate din afara surselor de încredere); modificarea fișierelor de sistem protejate; acces la date sensibile ale utilizatorilor. Publicația dă și exemple punctuale: o problemă în AVEVideoEncoder ar fi putut permite unei aplicații din sandbox să execute cod cu privilegii de kernel, iar o vulnerabilitate în sistemul de fișiere UDF ar fi putut duce la un rezultat similar. Apple a remediat și vulnerabilități care ar fi putut permite execuție de cod de la distanță prin Bluetooth, CUPS și WebDAV. Ce se schimbă pentru versiunile mai vechi (Tahoe 26.7 și Sequoia 15.8) macOS Tahoe 26.7 și macOS Sequoia 15.8 corectează multe dintre aceleași clase de probleme (kernel/root, ieșire din sandbox, ocolire Gatekeeper, execuție de cod de la distanță). În plus, sistemele mai vechi includ și unele remedieri care nu apar listate pentru macOS 27, inclusiv o vulnerabilitate ImageIO în macOS Sequoia 15.8 care ar fi putut permite execuție de cod arbitrar la procesarea unei imagini special create. Unde sunt detaliile oficiale Apple a publicat paginile dedicate „conținutului de securitate” pentru fiecare actualizare: About the security content of macOS Golden Gate 27 About the security content of macOS Tahoe 26.7 About the security content of macOS Sequoia 15.8 [...]
Cloudflare vrea să facă certificatele TLS „rezistente la cuantic” disponibile în masă, fără costuri suplimentare și fără penalizări de performanță , printr-o schimbare de arhitectură care ar putea rescrie modul în care web-ul își validează identitatea site-urilor, potrivit Ars Technica . Compania spune că plănuiește să emită certificate TLS „quantum-proof” (concepute să reziste atacurilor posibile cu ajutorul calculatoarelor cuantice), devenind una dintre primele autorități care fac acest pas. Abordarea se bazează pe o platformă open-source care emite atât certificate TLS clasice, cât și o variantă post-cuantică numită „Merkle Tree Certificates”. Cloudflare afirmă că aceste certificate hibride vor fi gratuite atât pentru clienții plătitori, cât și pentru cei neplătitori. De ce contează: schimbarea nu e „un algoritm nou”, ci o reconstrucție a WebPKI Miza este protejarea WebPKI (infrastructura de chei publice a web-ului, care stă la baza autentificării site-urilor și a HTTPS) într-o lume în care semnăturile criptografice clasice ar putea deveni vulnerabile. Cloudflare descrie tranziția ca pe un efort de durată, care implică un număr foarte mare de ingineri și organizații din ecosistem: sisteme de operare, browsere, autorități de certificare și furnizori de infrastructură Internet. Un obstacol major: semnăturile „quantum-proof” ar fi greu de transportat în cererile web și de înregistrat în jurnalele de transparență (mecanisme publice care ajută la detectarea certificatelor false). În plus, articolul notează că o versiune „post-cuantică” a certificatelor X.509 de azi ar crește de aproximativ 40 de ori volumul de date necesar pentru un „TLS handshake” (negocierea inițială a conexiunii securizate), ceea ce ar adăuga costuri de calcul și trafic care „ar strica Internetul așa cum îl știm”. Cum încearcă Cloudflare să evite costul de performanță: Merkle Trees și certificate hibride Soluția prezentată se bazează pe „Merkle Trees” (structuri ierarhice care folosesc funcții hash pentru a verifica volume mari de informații cu o cantitate mică de date). În februarie, Google a anunțat această direcție, iar Google și Cloudflare au testat-o în programe pilot limitate, potrivit materialului. În loc să înlocuiască lanțurile actuale de semnături (considerate vulnerabile la cuantic) cu unele rezistente, dar „prea grele”, modelul folosește dovezi compacte bazate pe Merkle Trees. Ideea este că o autoritate de certificare semnează un singur „tree head” care poate reprezenta milioane de certificate, iar browserul verifică un „landmark” – o dovadă „ușoară” că certificatul se află undeva în arbore. Cloudflare susține că, astfel, volumul de date din handshake ar coborî la circa 40 kilobytes, „aproximativ cât se procesează acum”. Pașii operaționali: achiziția unui root de încredere și integrarea cu logurile de transparență Pentru a accelera adoptarea, Cloudflare spune că va achiziționa un „certificate root” deja de încredere de la CA GlobalSign. Ținta declarată este ca „milioane de site-uri” să poată activa certificate post-cuantice „la o apăsare de buton”, fără costuri suplimentare de performanță. Un alt element important este legarea mai strânsă a emiterii de certificate de „certificate transparency logs” – registre publice append-only (în care se pot adăuga înregistrări, dar nu se pot modifica retroactiv) folosite pentru a detecta certificate emise abuziv. În modelul Merkle Tree Certificates, „logarea” devine parte centrală a emiterii, nu un proces separat. Cloudflare o citează pe inginerul Mari Galicer: „Prin cuplarea emiterii și logării, transparența devine o cerință de funcționare, nu un adaos.” Contextul acestor loguri vine din incidente precum compromiterea DigiNotar din 2011, când au fost create 500 de certificate contrafăcute pentru Google și alte site-uri, unele folosite pentru spionarea utilizatorilor web din Iran, notează articolul. Calendar: când ar putea începe emiterea Cloudflare precizează că nu emite încă aceste certificate și că va mai dura până va începe efectiv, dar își asumă public proiectul și promite actualizări pe măsură ce atinge etape intermediare. Compania se așteaptă să înceapă emiterea în primul trimestru din 2027. În paralel, planul include și utilizarea ACME (Automated Certificate Management Environment), un mecanism open-source pentru emiterea și reînnoirea automată a certificatelor înainte de expirare, precum și un mecanism prin care semnăturile ar putea fi livrate „out-of-band” (pe o cale separată, de exemplu printr-un update de browser) dacă apar probleme tehnice care împiedică obținerea actualizărilor necesare. [...]
Achizițiile recente ale instituțiilor românești pentru software de criminalistică digitală Oxygen ridică un risc operațional și de conformitate , după ce autoritățile americane au acuzat compania că a fost controlată în secret din Rusia, potrivit HotNews . Miza imediată este dacă instrumentul folosit la extragerea și analiza datelor din telefoane și computere poate rămâne în uz fără o evaluare suplimentară, în condițiile în care proprietatea și lanțul de dezvoltare au fost prezentate ca fiind ascunse. Departamentul de Justiție al SUA a acuzat Oxygen Forensics, companie cu sediul oficial în Virginia, că a mascat faptul că era deținută și operată de ruși. Software-ul companiei este folosit în „criminalistică digitală” (procesul prin care anchetatorii extrag și analizează date din dispozitive), iar procurorii americani susțin că, după sancțiunile impuse Rusiei în 2022, proprietarii ruși ar fi ascuns atât controlul asupra firmei, cât și faptul că dezvoltarea continua în Rusia. Ce spun autoritățile americane și ce nu susțin acuzațiile Un comunicat al Departamentului de Justiție, citat în material, arată că dezvoltarea și gestionarea software-ului ar fi fost coordonate din Rusia sub conducerea cetățeanului rus Oleg Sergeyevich Davydov, în timp ce compania se prezenta ca fiind condusă de Lee Reiber, un american de 55 de ani din Boise, Idaho. Reiber a fost arestat în SUA, iar Davydov a fost arestat pe Aeroportul Heathrow din Londra, înainte de un zbor spre Istanbul, potrivit aceleiași surse. Totodată, site-ul Oxygen Forensic a fost confiscat de guvernul SUA. Important, plângerea Departamentului de Justiție nu afirmă că software-ul Oxygen ar fi conținut cod malițios și nici că firma ar fi folosit produsul pentru acces neautorizat la sistemele sau datele clienților. În schimb, anchetatorii americani au confiscat conturi bancare ale companiei, 57 de domenii și alte elemente de infrastructură cibernetică despre care spun că au fost folosite „în sprijinul faptelor presupuse”. Cum a ajuns Oxygen în proiecte finanțate de UE Conform documentelor publice analizate de Politico , compania a fost implicată în cel puțin două proiecte finanțate de Uniunea Europeană, orientate spre îmbunătățirea colectării, procesării și partajării probelor electronice în anchete penale. EVIDENCE (2014–2016), proiect care a primit peste 1,9 milioane de euro, a inclus Oxygen printre companiile consultate, într-o rețea care a implicat și Europol, Eurojust și unitatea de criminalistică digitală a Oficiului European de Luptă Antifraudă. INSPECTr (programul Orizont 2020) a urmărit centralizarea și analiza probelor digitale și a dezvoltat un software care putea prelua probe extrase cu instrumente precum Oxygen. Un purtător de cuvânt al Comisiei Europene a declarat că Oxygen Forensics nu a fost membră a vreunui consorțiu și, prin urmare, nu a primit finanțare de la Comisie în aceste proiecte. Același oficial a mai spus că, de la începutul războiului declanșat de Rusia împotriva Ucrainei, entitățile cu sediul în Rusia nu pot participa la proiectele Orizont Europa. Achiziții în România: DNA, DIICOT și o unitate a MApN Publicația NewsCenter a relatat că DNA, DIICOT și o unitate a Ministerului Apărării au achiziționat sau reînnoit în ultimele săptămâni licențe pentru Oxygen Forensic Detective , folosit la extragerea și analiza datelor din telefoane confiscate. Conform datelor din SICAP citate de NewsCenter: DNA a atribuit în august un acord-cadru în care un lot este identificat explicit drept „Oxygen Forensics – Oxygen Forensic Detective”, prin furnizorul român Q-East Software, cu o valoare estimată de 66.300 de lei (link către anunțul de atribuire: e-licitatie.ro ). DIICOT are înregistrată o reînnoire a licenței în valoare de 75.651,84 lei , valabilă pentru perioada noiembrie 2026 – noiembrie 2029 . UM 02499 din București (MApN) a cumpărat în august, pentru 107.725,73 lei , o soluție identificată explicit drept Oxygen Forensic Detective. Legătura dintre achizițiile recente și cazul din SUA a fost semnalată public, potrivit materialului, de jurnalistul Marius Comper, într-o postare pe Facebook. De ce contează: risc de continuitate și verificări suplimentare Dincolo de faptul că acuzațiile americane nu indică explicit existența unui cod malițios, cazul pune presiune pe instituțiile care folosesc produsul să clarifice rapid: dacă licențele și suportul pot continua fără întreruperi, în contextul măsurilor luate de SUA (inclusiv confiscarea site-ului); ce verificări suplimentare sunt necesare privind proveniența, dezvoltarea și lanțul de control al furnizorului; dacă sunt necesare suspendări temporare sau auditări, așa cum cere Access Now, prin vocea consilierei juridice Natalia Krapiva, care solicită guvernelor ce folosesc aceste instrumente să le suspende și să investigheze modul în care o companie deținută de ruși a operat timp de un deceniu în zona forțelor de ordine occidentale. Niciuna dintre agențiile naționale de poliție menționate în material nu a răspuns solicitărilor de a transmite un punct de vedere, potrivit informațiilor citate. [...]
Orange România pune un preț pe „primul smartphone” al copilului : pachetul SaferPhone combină un abonament de voce și date cu o opțiune de securitate cibernetică, iar costul lunar ajunge la 6–7 euro pentru abonament, plus 4 euro după două luni de test pentru protecția Cybersecure, potrivit Economica . Pachetul este poziționat ca soluție pentru părinții care vor să controleze mai bine utilizarea telefonului de către copii și să reducă riscurile online, în cadrul inițiativei #ForGoodConnections, care include și resurse educaționale pentru navigare mai sigură în mediul digital. Cât costă și ce include abonamentul din pachet SaferPhone vine cu un abonament Fun, care include: 10 GB internet național „Everyday 5G”; minute și SMS-uri naționale și în SEE nelimitate; limită de internet în roaming SEE de 9,02 GB; 100 de minute internaționale. Prețul abonamentului este de 6 euro/lună în oferta Orange Family sau 7 euro/lună în varianta standard. Pachetul include și o selecție de smartphone-uri în rate, disponibile în magazinele Orange (fără detalii de preț în informațiile publicate). Componenta de securitate cibernetică: test gratuit, apoi cost lunar Pachetul include testare gratuită timp de două luni pentru Orange Cybersecure , după care costul este de 4 euro/lună. Soluția combină protecția la nivel de dispozitiv cu protecția la nivel de rețea, fiind prezentată ca acoperire pentru întreaga familie. Beneficiile enumerate pentru copii și familii includ: „scut activ” în rețeaua Orange, care avertizează și oprește automat tentative de phishing, malware și viruși; filtrare și blocare de conținut, cu restricții configurabile de părinte pentru site-uri și aplicații neadecvate vârstei; control al timpului petrecut pe ecrane, prin setarea unor intervale de pauză (de exemplu, pentru școală și somn). În context, Orange România este prezentată ca parte a Grupului Orange, cu peste 11 milioane de clienți la nivel local și o cifră de afaceri anuală ce depășește 1,5 miliarde de euro. [...]
Un adolescent a obținut acces la o bază de date Microsoft cu 17 trilioane de rânduri și date despre 25.000 de angajați , după ce a găsit o problemă de validare a utilizatorilor într-o platformă de analiză internă, potrivit Tom's Hardware . Cazul contează mai ales prin riscul operațional: o verificare slabă a autentificării poate expune volume uriașe de date, chiar și în sisteme considerate „interne”. Incidentul vizează platforma de analiză Titan, descrisă ca fiind „presupus internă”. Autorul, care se prezintă sub numele Faav, susține că a identificat faptul că validarea utilizatorilor era „sub-optimală”, iar această lacună i-ar fi permis accesul la seturi masive de înregistrări, inclusiv 25.000 de înregistrări cu date despre angajați. Cum a fost găsită breșa Faav afirmă că a „petrecut anul” testând securitatea Microsoft „din când în când, între ore”, căutând vulnerabilități. În demersul său, a folosit un instrument propriu, Antares, descris ca un „bot orchestrator” bazat pe inteligență artificială, creat pentru scanare și automatizarea sarcinilor repetitive de securitate. În relatarea citată de publicație, Faav indică drept cauză tehnică o lipsă de validare a tokenurilor JWT (JSON Web Token – un mecanism folosit frecvent pentru autentificare și autorizare), ceea ce ar fi făcut posibilă ocolirea verificărilor de acces. Context: ținte multiple, aceeași metodă Potrivit aceleiași surse, Faav spune că a căutat vulnerabilități nu doar la Microsoft, ci și la Amazon, Google, Adobe și alți furnizori, folosind o suită proprie de instrumente pentru a accelera identificarea problemelor. Tom’s Hardware trimite și la o descriere mai amplă a pașilor, publicată de Faav pe blogul său: „How I could’ve accessed 17 trillion Microsoft records” . De ce contează pentru companii Dincolo de dimensiunea bazei de date, miza este una operațională: dacă un sistem „intern” ajunge accesibil printr-o validare deficitară a autentificării, impactul potențial include expunerea de date sensibile și costuri de remediere (investigații, audit, întărirea controalelor de acces), chiar și atunci când accesul este descoperit prin programe de tip „bug bounty” (recompense pentru raportarea vulnerabilităților). În material se menționează și o recompensă de 5.000 de dolari (aprox. 23.000 lei), însă articolul nu oferă detalii suplimentare despre calendarul remedierii sau despre ce tip de date au fost efectiv exfiltrate, dincolo de existența înregistrărilor accesibile. [...]
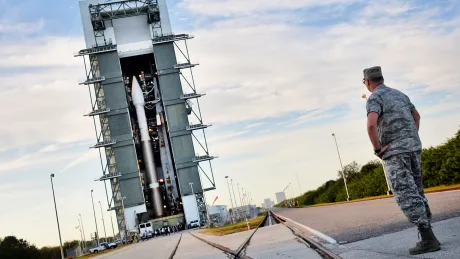
Forțele Spațiale ale SUA pregătesc un sistem cu laser pentru doborârea dronelor la Cape Canaveral , o schimbare operațională menită să reducă riscul de întrerupere a lansărilor și de expunere a infrastructurii critice, într-o zonă afectată de incursiuni repetate, potrivit TWZ . Sistemul de „energie dirijată” (directed energy) ar urma să devină parte dintr-un efort mai amplu de modernizare a apărării bazei, care combină detecția, urmărirea și capabilități defensive. Un purtător de cuvânt al Space Launch Delta 45 (SLD 45) a explicat că prioritatea este protejarea infrastructurii de lansare împotriva amenințărilor aeriene la joasă altitudine, în contextul unui „ritm fără precedent” al lansărilor pentru misiuni comerciale și de securitate națională. De ce contează: bruiajul radio poate afecta navele spațiale Pentru un spațiuport, alegerea laserelor are o logică operațională diferită față de alte obiective: metodele clasice de contracarare a dronelor, precum bruiajul frecvențelor radio (interferența cu legătura dintre dronă și operator), pot crea probleme în proximitatea vehiculelor spațiale. Comandantul SLD 45, col. Brian Chatman, a indicat pentru Florida Today că baza „aduce” un sistem de energie dirijată capabil de „doborâre cinetică” a dronelor (UAS) care intră în zonă cu intenții ostile. Publicația notează că un sistem testat de Air Force Research Laboratory (AFRL) ar fi demonstrat că poate doborî în siguranță o dronă, însă nici Chatman, nici purtătorul de cuvânt al SLD 45 nu au precizat ce model va fi instalat și nici când va deveni operațional. Presiunea din teren: incursiuni frecvente și cazuri recente Contextul invocat de sursă este o creștere a incidentelor cu drone în regiunea Cape Canaveral. Purtătorul de cuvânt al SLD 45 a vorbit despre „multe” incursiuni neautorizate, fără a furniza statistici privind numărul sau dacă au avut loc în timpul lansărilor. În vecinătate, presiunea este cuantificată parțial: directorul Port Canaveral, căpitanul John Murray, a declarat că au existat 500 de zboruri neautorizate cu drone deasupra portului în 2025. Separat, un turist chinez a pledat vinovat pentru o contravenție federală după ce a zburat o dronă în spațiu aerian restricționat deasupra Kennedy Space Center (KSC) al NASA, la finalul lunii iulie; potrivit documentelor federale citate, drona a filmat instalația și a ajuns la 1,56 mile (aprox. 2,5 km) de rampa 39B, de unde este așteptată următoarea lansare cu echipaj spre Lună în 2028. Nu este clar dacă noul sistem cu laser va acoperi și cerul deasupra KSC; purtătorul de cuvânt a spus că verifică acest aspect. Implicații pentru operatorii comerciali și pentru continuitatea lansărilor Cape Canaveral este folosit pentru lansări de companii precum SpaceX, United Launch Alliance, Blue Origin și Relativity Space. În logica operațională descrisă de TWZ, miza nu este doar securitatea perimetrului, ci și continuitatea activității: rachetele și încărcăturile sunt extrem de valoroase, pot costa miliarde și pot necesita ani de construcție, iar o întrerupere a lansărilor — fie și din cauza unei tentative — ar putea avea efecte asupra securității naționale. Limitări și riscuri: vreme, energie și reguli de utilizare TWZ amintește că armele cu laser au constrângeri practice, inclusiv: „magazia” pe termen scurt limitată de încălzire (numărul de trageri succesive înainte de răcire); dependența de alimentarea cu energie; performanțe mai slabe în condiții de nori groși sau vreme nefavorabilă; rază scurtă, ceea ce poate impune mai multe sisteme pentru acoperirea unei zone mari. Pe lângă limitările tehnice, rămâne sensibilă și tema siguranței și a autorităților necesare pentru folosirea unor astfel de sisteme pe teritoriul SUA. Sursa indică drept exemplu un incident din februarie, când armata americană a doborât cu un sistem de energie dirijată o dronă a autorității vamale și de frontieră (CBP) în Texas, ceea ce a dus la restricții extinse de spațiu aerian și a alimentat îngrijorări ale FAA privind desfășurarea operațională a laserelor anti-dronă. În acest context, decizia Forțelor Spațiale de a introduce un astfel de sistem la Cape Canaveral sugerează, potrivit TWZ, că barierele de siguranță și de operare care au întârziat până acum utilizarea lor internă încep să fie depășite. [...]