Știri

Știri din categoria Securitate cibernetică
O campanie de troian Android folosește Serviciile de accesibilitate pentru a prelua controlul dispozitivelor, potrivit Bitdefender, care descrie și modul în care atacatorii au abuzat de infrastructura Hugging Face pentru a livra componenta principală (RAT – „troian de acces la distanță”, adică un program care permite controlul de la distanță al telefonului).
Cercetătorii Bitdefender arată că operațiunea combină inginerie socială (mesaje și interfețe înșelătoare), o lanț de infectare în doi pași (dropper + încărcătură malițioasă) și, esențial, solicitarea insistentă a accesului la Serviciile de accesibilitate din Android. Aceste servicii sunt funcții legitime, concepute pentru a ajuta utilizatorii (de exemplu, persoane cu dizabilități) să controleze mai ușor telefonul, dar, odată acordate unei aplicații malițioase, pot oferi vizibilitate și control extins asupra interacțiunilor de pe ecran.
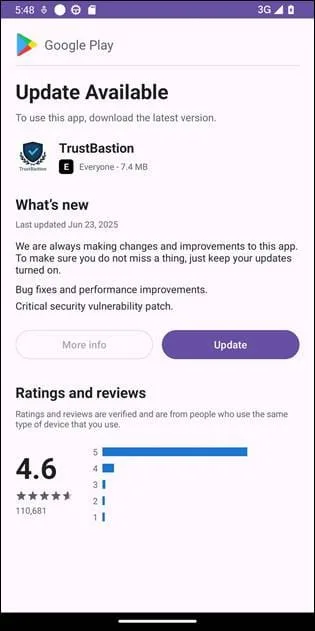
Lanțul de infectare începe cu o aplicație numită TrustBastion, prezentată ca soluție de securitate. Utilizatorul ar ajunge la ea, cel mai probabil, prin reclame sau alerte false care susțin că telefonul este infectat și cer instalarea unei „platforme de securitate”. După instalare, aplicația afișează imediat un mesaj de tip „actualizare necesară”, cu elemente vizuale care imită ferestrele legitime de actualizare Android/Google Play, crescând șansele ca victima să accepte pașii următori.
În etapa următoare, dropper-ul nu descarcă direct un fișier malițios de pe un domeniu suspect, ci primește un răspuns care redirecționează către un depozit Hugging Face ce găzduiește fișierul APK final. Bitdefender notează că atacatorii preferă astfel de domenii bine-cunoscute pentru a reduce suspiciunile și blocările automate asociate „domeniilor cu încredere scăzută”.
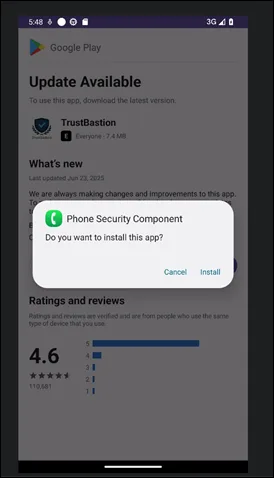
Miza principală, din perspectiva controlului dispozitivului, este obținerea permisiunilor prin Serviciile de accesibilitate. După instalarea încărcăturii malițioase, aceasta se prezintă drept componentă de sistem („Phone Security”) și ghidează utilizatorul să activeze accesibilitatea, normalizând cererea ca pe un pas „necesar” de securitate sau verificare. Bitdefender subliniază explicit rolul acestei permisiuni în preluarea controlului:
„Odată acordată, această permisiune oferă RAT-ului o vizibilitate amplă asupra interacțiunilor utilizatorului pe întreg dispozitivul.”
Odată obținut accesul la accesibilitate, malware-ul își extinde capabilitățile cerând și alte permisiuni sensibile, inclusiv pentru înregistrarea ecranului, transmiterea ecranului și afișarea de suprapuneri (ferestre peste alte aplicații). În practică, combinația dintre accesibilitate și suprapuneri permite nu doar observarea a ceea ce face utilizatorul, ci și manipularea interfeței în timp real, inclusiv prin afișarea unor ecrane false de autentificare pentru furt de credențiale.
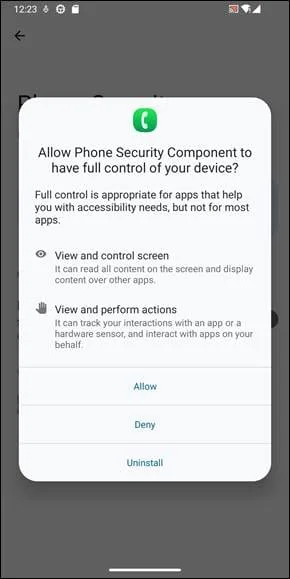
Pe baza analizei Bitdefender, elementele-cheie ale campaniei (cu accent pe accesibilitate ca mecanism de control) includ:
În ceea ce privește infrastructura, Bitdefender indică existența unui server C2 centralizat care coordonează comenzile și transferul de date, menționând un endpoint identificat la adresa IP 154.198.48.57 (port 5000) și legături cu domeniul trustbastion[.]com. Totodată, cercetarea arată că depozitul inițial a dispărut la finalul lui decembrie 2025, iar operațiunea a continuat sub o altă „identitate” de aplicație (Premium Club), cu același cod de bază, o tactică folosită pentru a prelungi perioada până la detecție.
Bitdefender precizează că a contactat Hugging Face înainte de publicarea cercetării, iar platforma a eliminat seturile de date care conțineau malware. Pentru organizații și utilizatori, concluzia practică este că Serviciile de accesibilitate rămân o țintă majoră pentru atacatori: permisiunea este legitimă, dar, dacă este acordată unei aplicații malițioase, poate transforma rapid un telefon într-un dispozitiv controlabil de la distanță, cu impact direct asupra confidențialității și a datelor financiare.
Recomandate
WhatsApp începe să blocheze autentificarea pe telefoanele cu sisteme de operare învechite , o schimbare cu impact operațional direct pentru utilizatori și organizații care folosesc aplicația pe dispozitive mai vechi, potrivit Antena 3 . Măsura se aplică atât pe Android, cât și pe iOS și poate împiedica logarea până la actualizarea software-ului telefonului. Schimbarea nu depinde de versiunea de WhatsApp instalată, fiind implementată la nivel de servere. Asta înseamnă că, în unele cazuri, simpla actualizare a aplicației nu rezolvă problema, dacă sistemul de operare rămâne sub pragul minim acceptat. Ce se schimbă pentru utilizatorii cu telefoane vechi Utilizatorii care încearcă să se conecteze de pe un dispozitiv cu sistem de operare învechit pot primi un mesaj care îi obligă să își actualizeze telefonul înainte de a continua. Aplicația indică pașii de urmat (intrarea în setările dispozitivului și instalarea celei mai recente actualizări disponibile) și oferă inclusiv informații despre cum poate fi verificată versiunea curentă a sistemului de operare. Pentru cei vizați, pasul nu poate fi ocolit: conectarea nu se finalizează până când software-ul telefonului nu este actualizat. De ce contează: riscul de compromitere rămâne „înainte” de criptare Motivul invocat ține de securitate. Sistemele de operare care nu mai primesc actualizări pot păstra vulnerabilități cunoscute, care pot fi exploatate pentru instalarea de programe malware (software malițios). Într-un astfel de scenariu, un atacator poate intercepta datele direct de pe dispozitiv, înainte ca acestea să fie protejate de criptarea WhatsApp. Antena 3 precizează că criptarea end-to-end (criptare cap-la-cap, între expeditor și destinatar) protejează mesajele în tranzit, dar nu poate proteja informațiile deja capturate de pe un telefon compromis. Riscul, așadar, nu este limitat la WhatsApp: orice aplicație de pe un dispozitiv vulnerabil poate fi expusă. WhatsApp pregătește și avertizări pentru acces prin platforme neoficiale Separat, WhatsApp testează o alertă de securitate pentru utilizatorii care își conectează conturile prin aplicații sau platforme web neoficiale. Avertismentul ar urma să apară în secțiunea „Dispozitive asociate” și să ceară trecerea la versiunea oficială WhatsApp Web. Decizia este pusă în contextul unui incident recent din Italia, unde compania a notificat aproximativ 200 de utilizatori ale căror dispozitive au fost compromise după folosirea unei versiuni false a aplicației. Implementare treptată și praguri necomunicate Măsura de blocare a autentificării este introdusă treptat pe Android și iPhone, iar avertizarea poate apărea doar pentru o parte dintre utilizatori, urmând să se extindă pe măsură ce dispozitivele ajung sub nivelul minim de securitate cerut. WhatsApp nu a anunțat ce versiuni exacte de iOS sau Android declanșează blocarea conectării. [...]
Google Play Services ar asocia automat numărul de telefon cu toate conturile Google autentificate pe același dispozitiv, fără notificare , ceea ce poate crea o legătură directă între identități pe care utilizatorii încearcă să le țină separate (personal, serviciu, cont „anonim”), potrivit Android Police . Informația pornește de la o sesizare a unui utilizator pe Reddit, preluată de publicație, potrivit căreia Google Play Services ar „verifica” numerele de telefon de pe telefon și le-ar atașa tuturor conturilor Google conectate pe acel dispozitiv ( Android Police notează că subiectul a fost semnalat și „via Android Authority”). Publicația subliniază că nu ar exista un avertisment sau o solicitare explicită de acord. Miza nu este neapărat că datele „se amestecă” între conturi, ci că același identificator (numărul de telefon) devine comun mai multor conturi. Chiar dacă utilizatorul nu vede conținutul unui cont în altul, această asociere poate funcționa ca un „fir” care leagă conturile între ele și de persoana reală din spatele lor — exact opusul separării pe care o urmăresc mulți utilizatori când folosesc mai multe conturi pe același telefon. Ce poți face dacă vrei să reduci asocierea dintre conturi Android Police descrie câțiva pași care ar putea limita sau corecta situația, deși menționează că procesul „ia ceva timp”: Dezactivarea sincronizării/validării automate a numărului de telefon : în aplicația Setări → Google → Toate serviciile → zona Confidențialitate și securitate → opțiunea Verificarea numărului de telefon (denumirile pot varia ușor în funcție de versiunea Android). Verificarea numerelor salvate în cont : în contul Google → secțiunea Informații personale → Telefon , unde pot apărea numere stocate ce pot fi șterse. Repetarea verificărilor pentru fiecare cont Google folosit pe telefon, dacă obiectivul este separarea lor. Context: semnalări inclusiv pe GrapheneOS Autorul notează că utilizatorul de pe Reddit ar fi întâlnit același comportament și pe un dispozitiv cu GrapheneOS (un sistem orientat spre confidențialitate). Publicația tratează situația ca pe un exemplu de practică „deloc surprinzătoare” în ecosistemul marilor platforme, dar accentul rămâne pe consecința practică: utilizatorii care folosesc mai multe conturi pentru separare ar putea descoperi că acestea sunt totuși conectate prin numărul de telefon. Android Police recomandă, în esență, ca cei interesați să verifice rapid ce numere sunt asociate conturilor lor și să ajusteze setările dacă nu doresc această legare automată. [...]
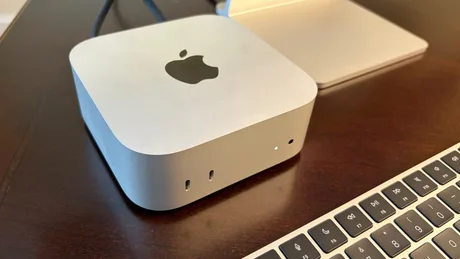
Un agent AI a semnalat un miner cripto ascuns pe Mac, un caz care arată cum „asistenții” de programare pot deveni un instrument practic de detecție operațională a malware-ului : un dezvoltator care folosea Claude Code pentru a construi o aplicație de monitorizare a temperaturii a primit avertismentul că pe sistem rulează XMRig , potrivit Tom's Hardware . Agentul i-a transmis utilizatorului că a observat „xmrig” consumând „aprox. 1175% CPU, adică în jur de 12 nuclee”, ceea ce a împins temperaturile până la 112 grade, conform articolului. XMRig este un program folosit frecvent pentru minare de criptomonede și, în astfel de scenarii, poate fi rulat fără acordul utilizatorului, ca parte a unei infectări. Dezvoltatorul (menționat ca Redditor „UntilHEX”) a recunoscut că prezența minerului „explică de ce Mac-ul meu a mers ca naiba”, indicând un impact direct asupra performanței și, implicit, asupra utilizării zilnice a sistemului. De ce contează pentru companii și echipe tehnice Cazul subliniază un efect operațional concret: instrumentele AI folosite în dezvoltare pot ajunge să observe anomalii de sistem (procese suspecte, consum neobișnuit de resurse) în timpul lucrului, funcționând ca un „semnal de alarmă” suplimentar, chiar dacă nu sunt soluții dedicate de securitate. În același timp, episodul arată cât de vizibile pot fi simptomele unui miner cripto pe un laptop de lucru: consum extrem de ridicat de CPU (în acest caz, „1175%”, echivalentul a ~12 nuclee); supraîncălzire (112 grade, potrivit relatării); degradarea evidentă a performanței, resimțită de utilizator. Context: ce este Claude Code Claude Code este un agent AI de programare folosit pentru asistență la scrierea și modificarea codului; Tom’s Hardware îl menționează și într-un material separat despre utilizarea sa în optimizări software (link în articolul sursă). În cazul de față, rolul relevant nu este programarea în sine, ci faptul că agentul a identificat un proces pe care „nu l-a pus acolo”. Articolul nu oferă detalii despre cum a ajuns minerul pe sistem sau despre pașii de remediere, astfel că nu se poate stabili din informațiile disponibile vectorul de infectare ori dacă au existat și alte componente malware asociate. [...]
Un lanț de vulnerabilități din Plex permite atacatorilor să ruleze cod de la distanță și să instaleze mineri cripto , iar mii de servere rămân expuse, deși există actualizare de securitate din august, potrivit Gizmodo . Miza este operațională și financiară pentru utilizatori: resursele sistemului pot fi consumate pentru minare, iar conexiunea de internet de acasă poate fi „închiriată” fără știrea proprietarului, prin transformarea serverului într-un proxy rezidențial. Vulnerabilitățile au fost descrise într-un „lanț” de execuție de cod de la distanță fără autentificare (RCE – remote code execution), publicat de un cercetător care folosește pseudonimul ZM. În esență, un atacator care poate ajunge la un Plex Media Server expus poate obține tokenul de administrator și poate planta un fișier malițios care rulează la următoarea transcodare video. Lanțul, numit „Plex2Shell”, combină patru probleme urmărite ca CVE-2026-96652 , CVE-2026-96654, CVE-2026-96655 și CVE-2026-96656 și afectează versiunile de dinainte de 1.43.3.10861, conform descrierii tehnice publicate de ZM. Exploatare „în sălbăticie”: miner cripto și proxy rezidențial Un blogger anonim (boredhackerblog) spune că a rulat un „honeypot” (un server vulnerabil folosit ca momeală pentru a observa atacuri) pe o versiune veche de Plex și a observat exploatare activă. Conform relatării, atacatorii au livrat inițial un miner de criptomonede, iar ulterior un instrument numit „myawesomeproxy”, care ar transforma sistemul într-un proxy rezidențial – adică altcineva își poate ruta traficul prin conexiunea victimei, pentru a părea trafic „obișnuit” și pentru a-și masca adresa IP. Kraken Chief Security Officer, Nick Percoco, a avertizat într-o postare pe X că simpla oprire a minerului nu rezolvă problema, deoarece încărcătura malițioasă ar sta în folderul de codecuri al Plex și ar rula din nou la fiecare transcodare. De ce rămân multe servere neactualizate Plex a fost notificat despre problemă pe 27 iulie, a confirmat-o și a plătit un bug bounty de 500 de dolari (aprox. 2.300 lei) pe 4 august, în aceeași zi în care versiunea reparată a devenit disponibilă la descărcare. Pe 1 septembrie, compania a publicat un avertisment public și, potrivit BleepingComputer, a trimis e-mailuri utilizatorilor care erau încă pe versiuni vechi. Totuși, actualizarea nu pare să se fi propagat suficient de rapid. Datele Shadowserver citate de publicație indică aproape 49.000 de gazde încă expuse sâmbătă, inclusiv aproximativ 25.100 în America de Nord și circa 17.600 în Europa. Un motiv invocat este fragmentarea modului de actualizare: setarea de actualizare automată indicată de Plex ar fi opțională, implicit pe „Ask me” (nu instalare automată) și ar fi relevantă doar pentru Windows și macOS, în timp ce instalările pe Linux, Docker și NAS depind de manageri de pachete, reporniri de containere sau descărcări manuale. Context: Plex a mai avut incidente de securitate Gizmodo amintește că Plex a avut și alte episoade relevante, inclusiv în septembrie 2025, când compania a cerut resetarea parolelor după acces neautorizat la e-mailuri, nume de utilizator și parole „hash-uite” (stocate sub formă de amprentă criptografică). Publicația mai notează și un caz relatat anterior de Ars Technica despre incidentul LastPass din 2023, unde o aplicație media terță ar fi fost folosită ca vector pentru execuție de cod la distanță; Ars a indicat Plex pe baza unei surse „briefed”, însă LastPass și Plex nu au confirmat public legătura în același nivel de detaliu. Ce e de făcut, pe scurt Conform informațiilor din articol, riscul vizează serverele Plex expuse și neactualizate. Pragul menționat este versiunea 1.43.3.10861: sistemele rulate pe versiuni anterioare intră în categoria afectată de lanțul „Plex2Shell”. Pentru utilizatori, implicația practică este că un server lăsat în urmă cu actualizările poate deveni o sursă de cost (consum de resurse/energie) și un risc operațional (trafic rutat prin conexiunea proprie) fără semne evidente la suprafață. [...]
Compromiterea unui cont de e-mail al unei filiale CDU a dus la trimiterea a mii de mesaje de phishing către instituții și contacte cu roluri de securitate , inclusiv către cancelarul german Friedrich Merz , potrivit Agerpres , care citează dpa. Atacul a vizat contul de e-mail al filialei Uniunii Creștin-Democrate (CDU) din orașul Heilbronn. Conform unui purtător de cuvânt al poliției din Heilbronn, mesajul a fost trimis către aproximativ 6.500 de contacte, „multe dintre ele având roluri legate de securitate”. „Știm, de exemplu, că un astfel de mesaj a ajuns și la cancelarul federal”, a declarat pentru dpa un purtător de cuvânt al poliției din Heilbronn. Ce conținea mesajul și cum tratează autoritățile cazul Mesajul – ajuns inclusiv la redacția dpa – includea un link prezentat ca invitație la un eveniment la care ar fi urmat să participe „personalități importante”. Poliția tratează cazul ca pe o tentativă de phishing, adică o încercare de a obține date sensibile (de exemplu parole sau date bancare) prin mesaje false care îi determină pe destinatari să reacționeze. De ce contează: risc operațional pentru instituții și rețele cu rol de securitate Dincolo de ținta cu vizibilitate politică, elementul cu impact operațional este amploarea listei de destinatari și profilul acesteia: mii de contacte, inclusiv din departamente guvernamentale și persoane cu atribuții legate de securitate. În astfel de situații, un singur click pe un link malițios poate deschide calea către compromiterea altor conturi sau sisteme, prin furt de credențiale (date de autentificare), chiar dacă sursa nu precizează dacă au existat victime sau pagube. Autoritățile nu au comunicat, în informațiile citate, dacă mesajele au dus la acces neautorizat suplimentar sau la scurgeri de date; investigația este în curs. [...]
O breșă de tip „lanț de furnizori” a expus datele a 8,8 milioane de persoane din Danemarca , după ce atacatorii au folosit accesul legal al unei firme private la registrul central al populației, potrivit Mediafax . Cazul ridică o problemă operațională și de control: nu sistemele statului ar fi fost sparte, ci ar fi fost exploatate credențiale ale unui partener cu drept de interogare. În septembrie au fost făcute peste 14 milioane de căutări automate în registrul central al populației (CPR), iar 8,8 milioane dintre acestea au returnat date reale. Incidentul a fost observat abia când administrația registrului a încercat să factureze firmei respective căutările, deoarece companiile plătesc fiecare interogare. Cum s-a produs accesul: credențiale și un furnizor cu acces legal Conexiunea cu parola „123456” provine dintr-o investigație a cotidianului danez Politiken, citată de publicația spaniolă AS, conform aceleiași surse. Potrivit acestora, cel puțin trei conturi ale firmei Pays ApS din Odense ar fi folosit parola „123456”, inclusiv un cont de administrator. Atacatorii „nu au spart sistemele statului”, ci au folosit accesul legal la registru pe care îl avea Pays ApS, o firmă de tehnologie care, potrivit registrului comerțului danez, avea doi angajați în iulie 2026. Compania a confirmat că accesul ei legal a fost folosit abuziv. O persoană care susține că este autorul atacului a declarat că a intrat inițial cu datele de autentificare ale unui fost angajat. Autoritățile nu au stabilit încă dacă parola „123456” a fost cauza directă a breșei. Agenția daneză pentru protecția datelor investighează cum s-a produs atacul și cine răspunde. Ce date au fost accesate și de ce cifra depășește populația țării Au fost accesate nume, adrese și numere CPR (echivalentul danez al CNP-ului). Numărul de 8,8 milioane depășește populația Danemarcei (aprox. 6 milioane), deoarece registrul păstrează aproximativ 11 milioane de înregistrări, inclusiv ale persoanelor decedate sau plecate din țară. Persoanele cu adresă și nume protejate nu au fost afectate. Reacția autorităților și riscul imediat: fraudă țintită Neregulile au fost observate în seara de 2 octombrie, iar Ministerul Digitalizării a anunțat incidentul pe 5 octombrie. Ministra Christina Egelund a cerut o revizuire completă a securității registrului. Firma a fost deconectată de la sistem, iar poliția a deschis o anchetă. Autoritățile daneze avertizează că riscul imediat este frauda țintită: cu nume, adresă și număr personal, atacatorii pot construi mesaje și apeluri mai credibile. În acest context, autoritățile au transmis că simpla cunoaștere a acestor date nu mai poate fi considerată o dovadă de identitate și le cer cetățenilor să nu își divulge parolele prin telefon sau e-mail, chiar dacă interlocutorul pare să le știe datele. Conturile protejate prin MitID (autentificare în doi pași) nu au fost atinse. [...]