Știri

Știri din categoria Securitate cibernetică

Agențiile străine de spionaj folosesc „joburi” online pentru a colecta date sensibile din expoziții militare și tech, avertizează autoritățile chineze, care descriu o metodă de recrutare bazată pe fotografie plătită și sarcini de „cercetare” aparent inofensive, potrivit Global Times, care citează Ministerul Securității de Stat (MSS).
MSS susține că agenții străine de informații atrag persoane din China prin oferte de lucru part-time în fotografie sau prin comenzi plătite de documentare, apoi le direcționează către expoziții militare și tehnologice pentru a face poze sau a colecta date de măsurare. Informațiile sunt ulterior transmise către entități din afara țării.
Potrivit ministerului, fragmente de informație care par publice și neimportante pot deveni relevante după colectare sistematică, integrare și analiză profesională, ajungând să dezvăluie „secrete sensibile” pentru serviciile de spionaj.
MSS argumentează că imaginile de înaltă rezoluție pot transmite mai mult decât descrierile textuale. Ca exemple, instituția indică faptul că, la show-uri aeriene, detalii precum îmbinările panourilor fuselajului, tiparele niturilor sau proprietățile de reflexie ale stratului de acoperire pot sugera nivelul de fabricație al materialelor cu proprietăți de reducere a detectabilității. La expoziții de electronică, detalii precum configurația plăcilor de circuit și modelele de cipuri ar putea fi folosite pentru a deduce capabilități precum rezistența la bruiaj și viteza de procesare a sistemelor de război electronic.
Ministerul mai susține că fotografiile echipamentelor militare includ frecvent repere exploatabile: într-o imagine de înaltă rezoluție a unui avion de vânătoare, obiectele din fundal și elementele de referință din jur pot ajuta la estimarea dimensiunilor, ceea ce ar permite inferențe privind capacitatea de combustibil, raza de luptă și manevrabilitatea.
Deși o singură piesă de informație poate părea limitată, MSS avertizează asupra efectului cumulativ: colectarea repetată, în timp, a datelor despre componentele unui același sistem (de exemplu vehicule radar, de comandă sau de realimentare) ar putea permite reconstruirea structurii operaționale. Compararea modelelor expuse în ani diferiți ar putea indica și evoluția tehnologică și stadiul dezvoltării, potrivit instituției.
Autoritățile cer populației să respingă abordările nesolicitate și să fie atentă la persoane care oferă plăți mari și solicită utilizarea de echipamente profesionale (precum teleobiective, scanere 3D sau analizatoare de semnal) pentru fotografierea unor echipamente militare, facilități de cercetare sau detalii din expoziții.
MSS mai recomandă respectarea regulilor de confidențialitate ale organizatorilor și avertizează asupra colectării de informații „tip puzzle”, în care „clienți” invocă cercetare academică sau cooperare comercială pentru a cere repetat parametri sensibili sau materiale interne, cu riscul scurgerii de date și tehnologii-cheie.
Recomandate
Un caz de spionaj industrial cu miză strategică pune sub presiune protecția know-how-ului european în semiconductori , după ce un fost manager al producătorului belgian Belgan a fost plasat în arest preventiv, suspectat că ar fi transferat către China secrete comerciale și proprietate intelectuală, potrivit WinFuture . Bărbatul, în vârstă de 52 de ani și cu dublă cetățenie chineză și belgiană, este acuzat că ar fi transmis neautorizat informații despre industria semiconductorilor, în special despre procese de fabricație pentru cipuri pe bază de nitrură de galiu (GaN). WinFuture citează informații relatate de Reuters, care arată că suspectul a fost reținut încă din luna mai și se află de atunci în detenție. Ce tehnologie ar fi fost vizată și de ce contează Belgan, compania afectată, producea semiconductori GaN, un tip de material folosit în electronica de putere. Acest segment este relevant atât economic, cât și din perspectiva securității, deoarece cipurile GaN sunt utilizate în: vehicule electrice; industria aerospațială; aplicații militare. Belgan a fost declarat insolvent în iulie 2024, însă ancheta sugerează că accesul la know-how și informații confidențiale ar fi fost exploatat înainte sau în paralel cu declinul companiei. Suspiciunea-cheie: rol dublu și o firmă chineză apărută „la timp” Potrivit procuraturii, suspectul ar fi fost manager la Belgan, dar ar fi avut simultan o funcție de conducere într-o companie chineză care producea tot semiconductori GaN. Acea firmă ar fi fost înființată la câteva luni după ce acesta a început la Belgan și ar fi fost finanțată de un fond chinez de investiții. Pe acest fond, anchetatorii suspectează că poziția de la Belgan ar fi putut fi folosită pentru a transfera către compania chineză cunoștințe tehnice și informații interne. Ce se știe despre arestare și ce rămâne neclar Bărbatul a fost reținut pe aeroportul Bruxelles-Zaventem, în timp ce ar fi încercat să plece spre Beijing. Procurorii mai caută un al doilea suspect, care, potrivit informațiilor disponibile, nu este în custodie. Autoritățile belgiene nu au precizat ce date sau tehnologii ar fi fost transmise concret și nici care ar fi amploarea prejudiciului. De asemenea, ambasada Chinei în Belgia nu ar fi răspuns unei solicitări de comentariu, conform informațiilor citate. [...]
Atacul care a blocat aproape o lună tranzacțiile imobiliare împinge instituțiile publice spre monitorizare cibernetică „la pachet” , după ce mai mulți șefi de instituții au cerut includerea integrală a rețelelor în sistemul „Țițeica”, potrivit Ziarul Financiar . Miza este una operațională: trecerea de la supraveghere parțială, pe „componente”, la acoperire extinsă, pentru a reduce riscul ca sisteme critice să rămână în afara monitorizării. Cererea vine după atacul informatic din 14 iulie asupra infrastructurii ANCPI (autoritatea care administrează cadastrul și publicitatea imobiliară), atac care a afectat funcționarea pieței imobiliare, prin blocarea tranzacțiilor pentru aproape o lună. „După evenimentul ANCPI, mai mulţi şefi de instituţii din cele 122 pentru care operăm SOC-ul au venit şi au zis «nu mai vrem doar componenta asta, băgaţi-ne cu toată reţeaua; nu mă interesează dacă IT-ul se plânge că două-trei zile nu merge».” Declarația îi aparține lui Anton Rog , șeful Centrului Național Cyberint, făcută la audierea comună a comisiilor de tehnologia informației din Camera Deputaților și Senat, convocată pentru analiza atacului. Ce este „Țițeica” și de ce contează „lista” resurselor protejate Sistemul „Țițeica” este un centru de monitorizare continuă a securității informatice (un „Security Operations Center” – structură care supraveghează permanent rețele și sisteme IT pentru a detecta atacuri și vulnerabilități), operat de SRI prin Centrul Național Cyberint și construit din fonduri europene pentru 122 de instituții beneficiare. Funcționarea lui explică, în același timp, cum a putut rămâne vulnerabilă o platformă critică: participarea este voluntară, iar fiecare instituție decide ce include în perimetrul supravegheat. „Noi nu mergem cu forţă; fiecare instituţie decide, prin acord, ce protejează.” Concret, centrul monitorizează doar resursele înscrise de instituția beneficiară; ce nu este trecut pe listă rămâne în afara supravegherii. Cazul ANCPI: beneficiar, dar cu o platformă critică în afara supravegherii ANCPI era unul dintre cei 122 de beneficiari ai proiectului, însă – potrivit informațiilor din articol – nu trecuse niciodată platforma e-Terra pe lista resurselor protejate în cadrul sistemului „Țițeica”. Din această perspectivă, efectul atacului nu este doar unul de „lecție învățată”, ci o schimbare de comportament instituțional: după incident, mai mulți conducători cer acum includerea „cu toată rețeaua”, acceptând inclusiv posibile întreruperi temporare în activitatea IT pentru a face integrarea. [...]
Revolut a confirmat o breșă de securitate care a dus la divulgarea unor date sensibile către o terță parte neautorizată , într-un incident pe care compania îl descrie drept o „înșelătorie sofisticată de impersonare”, potrivit Ziarul Financiar . Cazul pune presiune pe controalele operaționale și de conformitate ale fintech-ului într-un moment de expansiune accelerată și cu discuții despre o posibilă listare. Atacul ar fi fost declanșat de solicitări frauduloase transmise de pe o adresă de e-mail asociată domeniului legitim al unei agenții guvernamentale, conform informațiilor publicate de Reuters și TechCrunch, citate de ZF. Revolut spune că, după identificarea incidentului, a blocat adresa și a notificat agenția guvernamentală vizată, autoritățile de aplicare a legii, autoritățile pentru protecția datelor și organismele de reglementare financiară. „Sistemele Revolut şi fondurile clienţilor nu sunt afectate.” Ce tip de date ar fi fost expuse Informațiile obținute de atacatori au inclus date personale și de contact, iar o notificare către clienții afectați, analizată de TechCrunch, indică faptul că ar fi fost expuse, între altele: data nașterii, adresa poștală, adresa de e-mail și numărul de telefon; copii ale unor documente de identitate, inclusiv pașapoarte și permise de conducere. În anumite cazuri, potrivit aceleiași surse, datele compromise ar fi putut include și selfie-uri folosite la verificarea identității, extrase de cont și istoricul tranzacțiilor. Revolut a transmis că numărul persoanelor afectate este „limitat”, fără să publice o cifră. Compania nu a precizat nici dacă incidentul vizează o piață anume și nu a dezvăluit numele agenției guvernamentale al cărei domeniu de e-mail ar fi fost folosit în solicitările frauduloase. De ce contează: test de guvernanță și risc reputațional în plină expansiune Incidentul apare într-un moment în care Revolut își extinde operațiunile pe piețe precum India, Mexic, Franța și Emiratele Arabe Unite, iar compania are peste 80 de milioane de clienți la nivel global și operează ca bancă în peste 30 de țări, potrivit informațiilor publicate de companie și citate de TechCrunch. Tot în acest context, Revolut a primit recent aprobarea condiționată din partea Office of the Comptroller of the Currency (OCC) pentru înființarea unei bănci naționale în SUA, cu o lansare estimată pentru prima jumătate a anului 2027. În paralel, compania analizează posibilitatea unei listări publice, iar evaluarea avută în vedere ar putea ajunge la 200 de miliarde de dolari (aprox. 906 mld. lei), potrivit Reuters și TechCrunch, citate de ZF, față de o evaluare privată de 75 de miliarde de dolari (aprox. 340 mld. lei) stabilită în noiembrie 2025. Un cercetător din zona securității criptomonedelor, ZachXBT , a sugerat că incidentul ar putea să fi vizat în special clienți cu averi ridicate, însă această caracterizare nu a fost confirmată oficial de Revolut. [...]
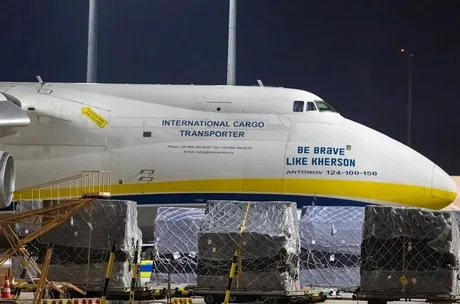
Ancheta germană indică o rețea transfrontalieră de sabotaj cu drone în spatele atacului eșuat asupra aeroportului Leipzig-Halle, cu implicații directe pentru securitatea infrastructurii logistice europene, potrivit Adevărul , care citează documente confidențiale și oficiali germani din domeniul securității. Autoritățile germane îi suspectează, „cu un grad ridicat de probabilitate”, pe un cetățean rus și pe un cetățean bielorus, ambii cu presupuse legături cu serviciile militare de informații ale Rusiei, că au pregătit atacul cu drone din luna august. Informațiile sunt prezentate de POLITICO și de publicația germană Welt, care ar fi analizat dosare ale anchetei nepublicate și ar fi discutat cu oficiali de rang înalt. De ce contează: vulnerabilitatea nodurilor logistice și costul operațional al protecției Ținta a fost un aeroport cargo major, iar anchetatorii susțin că o detonare ar fi putut distruge o parte din aeroport. Dincolo de dimensiunea de securitate, cazul ridică o problemă de continuitate operațională pentru lanțurile de aprovizionare: un incident major într-un hub de marfă poate bloca fluxuri de transport, poate genera întârzieri și costuri suplimentare pentru operatori și clienți. În plus, ancheta sugerează o tactică bazată pe mijloace relativ accesibile (componente comerciale), ceea ce complică prevenția: barierele de intrare sunt mai mici, iar protecția trebuie extinsă de la perimetre fizice la detectarea și contracararea dronelor. Ce s-a întâmplat la Leipzig-Halle Atacul a avut loc în seara de 4 august, când o dronă încărcată cu explozibili a fost descoperită în apropierea unui avion cargo Antonov ucrainean și a fost dezamorsată în siguranță. Anchetatorii au găsit resturile altor două drone în apropierea aeroportului. Potrivit a doi oficiali implicați direct în anchetă, încărcătura ar fi putut provoca „o explozie de proporții” și ar fi distrus o parte din aeroport. În material se menționează că ar fi fost pregătite aproximativ 1,8 kilograme de explozibil Semtex pentru trei drone (circa 600 de grame pentru fiecare), iar aeronava vizată avea aproximativ 25.000 de litri de combustibil de aviație. Explozia nu s-a produs deoarece detonatorul s-a desprins. Suspecții și modul de operare indicat de anchetă Conform documentelor citate, suspectul rus ar avea legături cu GRU (serviciul rus de informații militare) și ar fi fost responsabil de planificare și logistică. Acesta ar fi intrat în Germania din Turcia, prin aeroportul Berlin-Brandenburg, apoi ar fi plecat spre Serbia, iar în prezent s-ar afla din nou în Rusia. Un oficial german afirmă că autoritățile știau încă de la intrarea sa în țară că era asociat cu GRU, dar nu a fost pus sub supraveghere din cauza resurselor limitate și a faptului că nu se așteptau la un atac iminent. Suspectul bielorus ar fi intrat în spațiul Schengen prin Letonia pe 28 iulie, cu aproximativ o săptămână înainte de incident. Autoritățile îl descriu drept posibil „agent de unică folosință” – un infractor recrutat pentru acte de sabotaj – iar coordonarea ar fi fost asigurată de cetățeanul rus, inclusiv în privința explozibililor. Piste tehnice și cooperare internațională În anchetă sunt implicate mai multe instituții germane, între care Oficiul Federal pentru Protecția Constituției , Oficiul Federal de Poliție Criminală și Serviciul Federal de Informații. Pe fondul unor posibile legături cu alte cazuri de sabotaj din Europa, autoritățile germane colaborează cu anchetatori din Lituania, Polonia, Letonia și Finlanda și ar fi în contact și cu FBI, potrivit materialului. Anchetatorii au identificat urme de ADN pe resturi ale unei mănuși găsite pe o structură cu antenă, despre care se crede că ar fi fost folosită pentru controlarea dronelor; ADN-ul ar fi fost înregistrat anterior în Finlanda și Lituania, iar suspectul bielorus ar avea antecedente în aceste țări. În Polonia, autoritățile ar suspecta implicarea sa într-un incendiu la un magazin de bricolaj din Łódź, clasificat drept sabotaj de parchetul local, potrivit unui oficial citat. Separat, anchetatorii ar considera că explozibilii folosiți la Leipzig au fost transportați în Germania prin Bulgaria și Serbia, posibil în compartimente ascunse ale unor camioane, apoi depozitați în ascunzători subterane. După analiza datelor unei mașini închiriate folosite de suspecți, poliția a identificat posibile ascunzători în zona aeroportului, însă spațiile verificate ar fi fost goale. Drone artizanale din componente comerciale Examinarea dronei găsite pe pistă arată că era un dispozitiv artizanal, realizat din componente disponibile în comerț, unele fabricate cu ajutorul unei imprimante 3D. Motoarele ar fi fost produse de o companie chineză și ar fi comercializate inclusiv în magazine online din Rusia specializate în „tehnologii de luptă”. Explozibilul ar fi fost ascuns într-o conservă alimentară, fixată de dronă cu un suport. Pe baza probelor, ministrul german de Externe, Johann Wadephul, și ministrul de Interne, Alexander Dobrindt, au atribuit Rusiei responsabilitatea pentru atac la o conferință de presă comună, pe 1 septembrie, în timp ce Rusia a negat implicarea, conform materialului. [...]
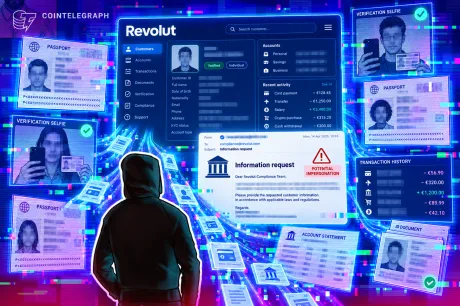
Revolut a expus date sensibile ale unor clienți după ce a dat curs unei solicitări frauduloase care părea venită de la o agenție guvernamentală , potrivit Cointelegraph . Incidentul ridică o problemă operațională majoră: verificările de autentificare ale companiei au permis trecerea unor cereri trimise de pe un domeniu de e-mail aparent legitim al unei instituții publice. Conform informațiilor citate de publicație dintr-o postare International Cyber Digest pe X, solicitările de date au venit de pe un domeniu de e-mail al unei agenții guvernamentale și au trecut de controalele de autentificare ale Revolut. Ulterior, Revolut a concluzionat că solicitările nu erau autentice, iar clienții afectați au fost notificați vineri. Ce tip de date ar fi fost expuse Cointelegraph scrie că au fost divulgate date sensibile ale clienților, inclusiv: copii ale pașapoartelor; selfie-uri folosite la verificarea identității; istoricul complet al tranzacțiilor. Publicația nu precizează câți clienți au fost afectați, menționând doar că ar fi fost vorba despre un număr limitat. Cum descrie Revolut incidentul și ce măsuri spune că a luat Un purtător de cuvânt al Revolut a declarat pentru Cointelegraph că firma a identificat „o înșelătorie externă sofisticată de impersonare”, în care o terță parte neautorizată a folosit un domeniu legitim al unei agenții guvernamentale pentru a trimite cereri frauduloase de informații. „Sistemele Revolut și fondurile clienților nu sunt afectate. Am contactat direct numărul limitat de persoane afectate pentru a le informa și a le oferi sprijin.” Reprezentantul companiei a mai spus că, după detectare, Revolut a blocat adresa de e-mail și a alertat agenția guvernamentală relevantă, precum și autorități de aplicare a legii și autorități de reglementare financiară. Dimensiunea incidentului și reacții publice Potrivit Cointelegraph, investigatorul din zona cripto ZachXBT ar fi apreciat că incidentul a fost limitat ca amploare și ar fi vizat utilizatori cu averi mari. Totodată, cazul a generat reacții pe X, inclusiv critici la adresa practicilor de colectare și partajare obligatorie a datelor pentru verificarea identității (KYC – proceduri prin care instituțiile verifică identitatea clienților). Marc Zeller a scris că s-a trezit cu datele sale „scurse” de Revolut și a comentat că episodul este un „memento dur” privind riscurile asociate KYC, potrivit aceleiași surse. [...]
Agențiile americane de securitate cibernetică acuză șase companii chineze că au „distilat” la scară industrială modele AI de vârf din SUA, reducând masiv costurile și timpul de dezvoltare – o practică ce poate schimba rapid raportul de forțe în piața globală de inteligență artificială, potrivit Bleeping Computer . Într-un avertisment comun, CISA, NSA și FBI spun că DeepSeek, Moonshot AI, Alibaba, MiniMax, StepFun și Z.AI ar fi extras „miliarde de tokenuri” prin „milioane de cereri” către modele AI americane, începând cel puțin de la finalul lui 2024. Țintele menționate includ modele de la Anthropic, OpenAI, Google și xAI. Agențiile americane evaluează că amploarea și sofisticarea operațiunilor indică faptul că autoritățile chineze ar fi fost cel puțin la curent cu această abordare, descrisă ca probabil „o strategie de dezvoltare de bază” pentru firmele implicate. De ce contează: distilarea poate tăia drastic costurile de antrenare „Distilarea” modelelor AI este, în mod normal, o tehnică legitimă: un model „elev” învață din răspunsurile unui model performant, ceea ce poate reduce costurile de antrenare și accelera implementarea. Problema, potrivit avertismentului, apare când distilarea se face în afara mediilor controlate ale companiilor, prin abuz de acces la API (interfețe prin care aplicațiile pot interoga modelul), pentru a „extrage” logică și cunoștințe și a concura ulterior cu investiții mult mai mici. Publicația amintește și avertismentul Google din februarie , potrivit căruia atacatorii pot folosi astfel de metode pe tot lanțul unui atac cibernetic, de la recunoaștere la exploatare și evitare a detecției. Cum ar fi ocolite controalele: conturi frauduloase, proxy-uri și „failover” automat Conform recomandării CISA, companiile ar distribui cererile API prin conturi frauduloase sau partajate, servicii cloud, agregatoare și proxy-uri de tip „transfer station”, pentru a ocoli restricții geografice, limite de utilizare și mecanisme de detecție. Avertismentul descrie și tactici avansate, inclusiv încercări de a expune raționamente „chain-of-thought” (pașii intermediari ai raționamentului), comutare automată între furnizori când apar blocări și evaluări de calitate pentru a detecta contramăsuri defensive. „Tacticile avansate de distilare la scară industrială includ extragerea raționamentului chain-of-thought (CoT), failover automat între căi în timpul încercărilor de blocare și cadre sofisticate de evaluare a calității pentru a detecta contramăsuri defensive”, se arată în avertisment. Cine ar fi vizat ce modele, potrivit agențiilor Agențiile indică drept „principalii” actori DeepSeek și Moonshot AI, acuzați că ar fi distilat mai multe modele Claude, GPT, Gemini și Grok. MiniMax ar fi vizat Claude, Gemini și GPT. Alibaba și StepFun sunt acuzate că ar fi țintit Claude și GPT pentru îmbunătățirea produselor, iar Z.AI ar fi vizat GPT-5.5 și Claude Opus 4.8. Ce recomandă autoritățile pentru companiile AI Avertismentul (link în sursă) recomandă măsuri de detecție la nivel comportamental și de infrastructură, modificarea răspunsurilor când sunt suspectate operațiuni de distilare și schimb de informații între părțile relevante. Printre indicatorii menționați: conturi noi care ating imediat limita maximă de utilizare; activitate continuă, fără pauze tipice utilizatorilor umani; conturi partajate accesate din multe adrese IP sau „user agents”; prompturi identice rulate pe mai mulți furnizori; raport neobișnuit între abonamente și utilizare; comutare coordonată între rute de acces. Bleeping Computer notează că a contactat cele șase companii chineze pentru un punct de vedere și va actualiza materialul dacă primește răspunsuri. [...]

