Știri

Știri din categoria Securitate cibernetică
Atacurile de tip DDoS au afectat temporar accesul la platformele eViza și eConsulat ale Ministerului român de Externe, informează Biziday. Aceste atacuri cibernetice s-au desfășurat în după-amiaza zilei de 13 martie și la începutul nopții de 14 martie, provocând încetiniri ale funcționării și inaccesibilitatea temporară a site-urilor respective. În prezent, Ministerul Afacerilor Externe (MAE) confirmă că toate sistemele digitale funcționează normal.
Atacurile de tip Distributed Denial of Service (DDoS) constau în supraîncărcarea artificială a traficului digital, cu scopul de a bloca accesul la un site. Acestea nu implică accesarea sau compromiterea datelor, fiind distincte de atacurile de tip hacking. Deși niciun fel de informații sensibile nu au fost accesate, impactul major al acestor atacuri este că platformele devin temporar inaccesibile, afectând astfel cetățenii care au nevoie de serviciile digitale oferite de MAE.
La nivel global, frecvența atacurilor DDoS este în creștere, iar România nu este ocolită de aceste amenințări, platformele guvernamentale fiind vizate în mod repetat în ultimii ani. Acest tip de atacuri subliniază vulnerabilitățile infrastructurilor digitale și necesitatea unor măsuri de securitate cibernetică mai riguroase.
„Nicio informație sensibilă nu a fost accesată de autorii acestor atacuri, însă inconvenientul major generat de astfel de acțiuni este faptul că platformele devin temporar inaccesibile pentru cetățenii români, împiedicând furnizarea serviciilor digitale de care aceștia au nevoie.”
Recomandate
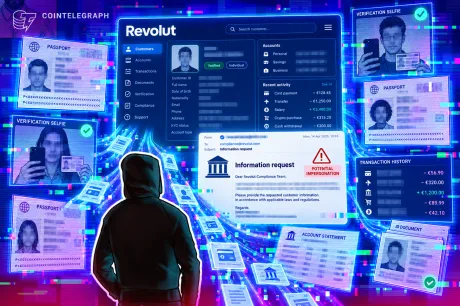
Revolut a expus date sensibile ale unor clienți după ce a dat curs unei solicitări frauduloase care părea venită de la o agenție guvernamentală , potrivit Cointelegraph . Incidentul ridică o problemă operațională majoră: verificările de autentificare ale companiei au permis trecerea unor cereri trimise de pe un domeniu de e-mail aparent legitim al unei instituții publice. Conform informațiilor citate de publicație dintr-o postare International Cyber Digest pe X, solicitările de date au venit de pe un domeniu de e-mail al unei agenții guvernamentale și au trecut de controalele de autentificare ale Revolut. Ulterior, Revolut a concluzionat că solicitările nu erau autentice, iar clienții afectați au fost notificați vineri. Ce tip de date ar fi fost expuse Cointelegraph scrie că au fost divulgate date sensibile ale clienților, inclusiv: copii ale pașapoartelor; selfie-uri folosite la verificarea identității; istoricul complet al tranzacțiilor. Publicația nu precizează câți clienți au fost afectați, menționând doar că ar fi fost vorba despre un număr limitat. Cum descrie Revolut incidentul și ce măsuri spune că a luat Un purtător de cuvânt al Revolut a declarat pentru Cointelegraph că firma a identificat „o înșelătorie externă sofisticată de impersonare”, în care o terță parte neautorizată a folosit un domeniu legitim al unei agenții guvernamentale pentru a trimite cereri frauduloase de informații. „Sistemele Revolut și fondurile clienților nu sunt afectate. Am contactat direct numărul limitat de persoane afectate pentru a le informa și a le oferi sprijin.” Reprezentantul companiei a mai spus că, după detectare, Revolut a blocat adresa de e-mail și a alertat agenția guvernamentală relevantă, precum și autorități de aplicare a legii și autorități de reglementare financiară. Dimensiunea incidentului și reacții publice Potrivit Cointelegraph, investigatorul din zona cripto ZachXBT ar fi apreciat că incidentul a fost limitat ca amploare și ar fi vizat utilizatori cu averi mari. Totodată, cazul a generat reacții pe X, inclusiv critici la adresa practicilor de colectare și partajare obligatorie a datelor pentru verificarea identității (KYC – proceduri prin care instituțiile verifică identitatea clienților). Marc Zeller a scris că s-a trezit cu datele sale „scurse” de Revolut și a comentat că episodul este un „memento dur” privind riscurile asociate KYC, potrivit aceleiași surse. [...]
SRI și DIICOT au dejucat o tentativă de sabotaj cu componentă „hibridă”, iar cazul ridică miza de securitate operațională pentru infrastructura militară și critică din România, potrivit Antena 3 . Un cetățean rus stabilit în România, aflat în monitorizarea SRI din februarie 2026, ar fi fost instruit să fotografieze și să filmeze obiective militare și strategice, inclusiv baze folosite de aliații NATO și aeronave cargo ucrainene Antonov. Bărbatul este audiat marți de procurorii DIICOT, iar SRI spune că acțiunea a fost prevenită împreună cu autorități române și servicii partenere externe, pe baza documentării activităților suspecte derulate în perioada monitorizării. Ce ar fi vizat suspectul și de ce contează operațional Conform informațiilor prezentate, autoritățile au documentat activități prin care cetățeanul rus ar fi colectat materiale foto-video despre: centre de comunicații; baze militare naționale utilizate de aliații NATO; sedii ale unor instituții din Sistemul Național de Apărare, Ordine Publică și Siguranță Națională; obiective de infrastructură critică; aeronave cargo ucrainene Antonov, în perioada în care acestea s-ar fi aflat pe teritoriul României. Investigația ar fi indicat că acesta primea instrucțiuni de la un intermediar pentru realizarea materialelor, iar legătura operațională s-ar fi derulat prin servicii online de mesagerie criptată (aplicații care folosesc criptarea pentru a face conținutul mesajelor greu de interceptat). Încadrarea DIICOT și pașii următori în dosar DIICOT precizează că cetățeanul rus, în vârstă de 40 de ani, este cercetat pentru tentativă la acte de diversiune. Potrivit procurorilor, în perioada februarie–iulie 2026, „în perspectiva comiterii unor acte de diversiune/sabotaj, de tip hibrid”, ar fi identificat, supravegheat și colectat informații cu caracter militar și ar fi transmis fotografii privind tehnica forțelor armate române/aliate, precum și deplasarea personalului și a tehnicii de luptă. Obiectivele menționate de DIICOT sunt situate în județele Cluj, Constanța, Călărași, Ilfov și în municipiul București. Procurorii susțin că faptele „prin natura lor, au pus în pericol securitatea națională”. Bărbatul urmează să fie prezentat Curții de Apel București cu propunere de arestare preventivă pentru 30 de zile. Cooperarea interinstituțională invocată de SRI SRI afirmă că prevenirea operațiunii s-a realizat în cooperare cu DIICOT, Direcția de Combatere a Criminalității Organizate din cadrul MAI (MAI-DCCO), Direcția Generală de Informații a Apărării (MApN-DGIA) și servicii partenere externe. În același context, SRI susține că modul de operare ar fi similar celui folosit de rețele de sabotori coordonate de entități din Federația Rusă în alte state europene și face referire la operațiuni dejucate în România în 2024 și 2025. Totodată, serviciul afirmă că Rusia continuă să recruteze persoane din „categorii vulnerabile” pentru astfel de activități ilegale. [...]
GPT‑6 Astra atinge pragul „Critical” la capabilități de securitate cibernetică, iar OpenAI își întărește controalele de utilizare și monitorizare , inclusiv cu costuri suplimentare de calcul, potrivit OpenAI . Compania spune că modelul poate, „cu instrumentele și accesul potrivit”, să găsească vulnerabilități necunoscute și să dezvolte noi metode de exploatare în sisteme bine protejate, fără ghidaj uman pas cu pas, ceea ce ridică miza pentru organizațiile care îl folosesc în medii cu acces la unelte și date. Ce înseamnă „Critical” și ce schimbă în practică OpenAI încadrează GPT‑6 Astra la nivelul „Critical” în cadrul propriului Preparedness Framework , pe fondul unui salt de capabilități în zona de securitate cibernetică. Din perspectivă operațională, compania afirmă că a „întărit semnificativ” protecțiile împotriva acțiunilor cibernetice dăunătoare, fie din abuz (misuse), fie din comportament nealiniat (misalignment). Măsurile menționate pentru securizarea dezvoltării și implementării interne includ: izolare mai strictă a mediilor, criptarea „checkpoint”-urilor (stări intermediare ale modelului), monitorizare universală a „traiectoriilor” complete, inclusiv a lanțului de raționament (Chain of Thought, CoT), un proces de evaluare a alinierii care poate bloca utilizarea internă înainte de acces. Robusteză mai mare la „jailbreak”, dar cu „refusal boundary” ajustabilă pentru risc ridicat OpenAI susține că Astra este „semnificativ mai robust” la jailbreak-uri decât GPT‑5.6 Sol, inclusiv pe interacțiuni mai lungi, pe baza testelor offline și a testării interne și externe, cu remediere. Pentru utilizatori semnalați ca potențial cu risc ridicat, compania spune că a antrenat suplimentar capacitatea de a face refuzurile mai conservatoare, pentru a acoperi o plajă mai largă de riscuri „dual use” (utilizări legitime care pot fi deturnate). Aliniere îmbunătățită și evaluări noi, inclusiv simulări pe trafic intern Compania afirmă că GPT‑6 Astra este „mai bine aliniat” decât GPT‑5.6 Sol, cu îmbunătățiri de la compoziția datelor de pre-antrenare până la evaluarea din etapa de învățare prin recompensă (reinforcement learning). OpenAI indică o „ nouă suită de evaluări de aliniere ”, publicată separat, și spune că modelul respectă mai bine limitele de siguranță și securitate și rămâne în „scopul autorizat”. Într-o simulare pe peste 54.000 de sarcini interne Codex, Astra ar fi primit aproximativ jumătate din numărul de semnalări pentru comportamente nealiniate de severitate mai mare față de Sol. Monitorizare extinsă în producție, cu costuri de calcul mai mari Un element cu impact direct asupra implementării este extinderea monitorizării comportamentelor nealiniate în toate inferențele care folosesc unelte (tool-using inference) în implementarea externă a Astra. OpenAI precizează că această monitorizare implică „costuri semnificative de calcul” și că sistemul este similar cu cel intern. Pentru companii, această abordare sugerează un model de operare în care supravegherea devine o componentă structurală a rulării modelelor de frontieră, cu implicații de cost și latență, chiar dacă OpenAI nu oferă cifre. Un risc nou: scăderea „monitorabilității” lanțului de raționament În același timp, OpenAI notează că „monitorabilitatea” Astra a scăzut comparativ cu GPT‑5.6 Sol. Compania spune că modelul este mai capabil să își controleze propriul CoT și este mai puțin probabil să includă informații incriminatoare în acesta. În setări adversariale (când modelul este împins să evite monitorizarea), OpenAI afirmă că Astra poate rămâne nedetectat atunci când „subperformează strategic” în evaluări (sandbagging) și poate uneori evita monitoarele interne când i se cer anumite sarcini de sabotaj. OpenAI precizează că nu a observat dovezi de raționament CoT steganografic (ascunderea raționamentului în text aparent obișnuit), ceea ce ar indica, în evaluarea companiei, că riscul de evitare ar putea fi în mare parte limitat la sarcini de raționament mai simple. Totuși, compania spune că tratează tendința „cu seriozitate” și că vrea tehnici de auditare a alinierii care să meargă dincolo de examinarea CoT. Navigare și medii de lucru: rezistență mai bună la „prompt injection” și acțiuni distructive OpenAI mai susține că Astra este mai robust la „prompt injection” (injectarea de instrucțiuni malițioase în conținut) decât Sol și că, în teste în medii realiste de navigare și lucru, este mai puțin probabil să execute acțiuni nealiniate și potențial distructive, precum tranzacții neautorizate, pierderi de date, acces excesiv sau ocolirea controalelor. În ansamblu, mesajul operațional al OpenAI este dublu: pe de o parte, Astra ridică nivelul capabilităților cibernetice până la un prag „Critical”; pe de altă parte, compania admite explicit o degradare a monitorizării prin CoT în condiții adversariale, ceea ce mută accentul către monitorizare mai amplă și auditare mai sofisticată a alinierii. [...]
Peste 100 de companii cer guvernelor și mediului privat să pregătească noi apărări împotriva atacurilor cibernetice cu inteligență artificială , într-o scrisoare deschisă care avertizează că astfel de atacuri vor deveni „mult mai răspândite și sofisticate” în lunile următoare, potrivit TechCrunch . Semnatarii includ OpenAI , Anthropic , Google și Microsoft, alături de companii de securitate cibernetică precum CrowdStrike, Okta și Fortinet, dar și instituții financiare și firme de infrastructură de internet. Mesajul central: apărarea „tradițională” nu mai este suficientă, iar răspunsul trebuie coordonat între sectorul privat și autorități, inclusiv la nivel „local, național și internațional”. De ce cer companiile o schimbare de abordare Scrisoarea susține că organizațiile și serviciile publice de care depind comunitățile — de la spitale la stații de tratare a apei și infrastructura care susține internetul — sunt expuse unui risc crescut pe măsură ce modelele de inteligență artificială devin mai capabile. În argumentație sunt invocate și incidente recente în care „agenți” de IA ar fi atacat companii, ceea ce, în viziunea semnatarilor, arată că domeniul securității cibernetice a fost „fundamental” schimbat și că sunt necesare soluții comerciale noi pentru a limita aceste riscuri. Ce măsuri propune scrisoarea Documentul cere o „mobilizare” sub forma unui răspuns colectiv, cu parteneriate noi menite să ridice standardele de securitate și să găsească soluții pentru amenințările emergente. În același timp, textul încurajează colaborarea guvernelor pe mai multe niveluri administrative pentru coordonare în zona de securitate. Un element notabil, potrivit publicației, este poziția „conflictuală” a unor semnatari: mai multe dintre companiile care cer întărirea apărării continuă să dezvolte modele de IA tot mai avansate, dar promovează și programe care folosesc IA de vârf în scop defensiv, inclusiv OpenAI (Daybreak), Anthropic (Mythos) și Microsoft (platforma Perception). [...]
Chișinăul își consolidează profilul de hub regional de securitate prin Moldova Security Forum 2026 , într-un moment în care riscurile din regiunea Mării Negre rămân ridicate pe fondul războiului din Ucraina , potrivit Economica , care citează Agerpres. Discuțiile din cadrul forumului vor viza „principalele provocări de securitate” pentru Republica Moldova, Europa și regiunea Mării Negre, în contextul creșterii presiunilor asupra securității statelor din zonă, conform aceleiași surse. Participare în creștere la edițiile anterioare Evenimentul a avut deja o tracțiune internațională semnificativă în primele două ediții, potrivit Agerpres: 2025 : peste 450 de participanți din 32 de țări ; 2024 (prima ediție): peste 500 de participanți din 28 de țări . Pentru mediul de afaceri și sectorul tehnologic, miza este legată de faptul că astfel de reuniuni tind să influențeze agenda de cooperare și prioritățile de securitate la nivel regional, inclusiv în zona de securitate cibernetică, deși materialul citat nu oferă detalii despre format, calendar sau teme punctuale pentru ediția din 2026. [...]
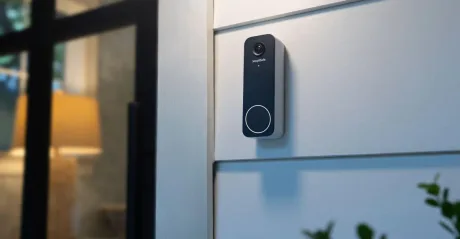
SimpliSafe mută „paznicul” în sonerie, contra abonament : noua cameră Video Doorbell Series 2 este vândută cu 199,99 dolari (aprox. 920 lei), dar funcția care o diferențiază — monitorizarea proactivă cu agenți umani — vine doar printr-un plan lunar de la 49,99 dolari (aprox. 230 lei), potrivit The Verge . Miza economică este trecerea de la un dispozitiv „one-off” la un cost recurent, într-o zonă sensibilă: supravegherea video a locuinței. Serviciul se numește Active Guard Outdoor Protection și combină analiză automată (inclusiv recunoaștere facială) cu intervenția unui agent de monitorizare, care poate intra pe fluxul live pentru a „vedea, vorbi și încerca să descurajeze” potențiali intruși sau hoți de colete, atunci când camera detectează activitate suspectă. Ce cumperi, de fapt: hardware + condiții de utilizare Video Doorbell Series 2 este o sonerie cu alimentare pe fir, cu specificații orientate spre identificare mai bună a persoanelor și a coletelor: rezoluție 2K; zoom 10x; unghi de 150 de grade, cu cadru „cap-picioare”; audio bidirecțional și sirenă integrată; alerte pentru persoane și colete; până la 5 secunde de înregistrare înainte de eveniment (pre-roll); Wi‑Fi pe două benzi. Pentru a funcționa, dispozitivul are nevoie de stația de bază și tastatura SimpliSafe și este compatibil cu orice plan monitorizat SimpliSafe. Poate fi folosit și în regim de auto-monitorizare, cu înregistrare video. Abonamentul: când poate „intra” agentul și cât costă Active Guard este opțional, iar agentul poate vedea imagini live doar când sistemul este armat și a fost declanșat. Funcția cere un plan Pro sau Plus, cu prețuri „începând de la 49,99 dolari pe lună” (aprox. 230 lei), conform articolului. SimpliSafe susține că, pe lângă descurajarea intrușilor, sistemul poate oferi serviciilor de urgență informații mai precise. Confidențialitate și semnalizare vizibilă Compania indică existența unei pagini de confidențialitate care explică faptul că imaginile sunt criptate „în repaus și în tranzit”, dar nu „cap-la-cap” (end-to-end). De asemenea, SimpliSafe afirmă că nu va partaja imaginile cu forțele de ordine decât dacă legea o cere. Soneria are și indicatoare LED: albastru când proprietarul urmărește transmisia live și chihlimbar când este conectat un agent de monitorizare. Context competitiv: cât valorează „omul din buclă” The Verge notează că Ring are o funcție similară, Virtual Guard, la 99 dolari pe lună. Publicația punctează că prezența unui om care poate verifica dacă există un pericol real poate avea valoare, inclusiv în zone unde alarmele false sunt sancționate, dar că pentru majoritatea utilizatorilor ar putea fi „prea mult”. În practică, diferența majoră nu este camera în sine, ci modelul de cost: dispozitivul devine poarta de intrare într-un serviciu lunar de supraveghere „hibridă” (automatizare + agent uman), cu implicații directe de buget și de confidențialitate pentru utilizatori. [...]

