Știri

Știri din categoria Securitate cibernetică
Compromiterea contului Signal al președintei Bundestagului ridică riscuri directe pentru securitatea comunicațiilor interne ale conducerii CDU, în condițiile în care aplicația este folosită pentru coordonare politică, potrivit Adevărul. Julia Klöckner ar fi fost vizată într-un atac cibernetic atribuit Rusiei de serviciile de informații germane, pe fondul intensificării „războiului hibrid” în Europa.
Informația apare într-o anchetă Der Spiegel, care susține că atacul a vizat utilizatori ai aplicației Signal, iar contul Juliei Klöckner ar fi fost compromis. Klöckner este membru important al CDU și apropiată a cancelarului Friedrich Merz; sursele citate indică faptul că membrii executivului CDU, inclusiv cancelarul, folosesc un grup de discuții pe Signal pentru comunicare internă.
Contactat de AFP, un purtător de cuvânt al Juliei Klöckner nu a confirmat și nici nu a infirmat incidentul, invocând practica Parlamentului german de a nu oferi, de regulă, informații despre „infrastructura critică de securitate”.
Între timp, BfV (serviciul de informații interne al Germaniei) l-a informat pe Friedrich Merz despre situație, iar în urma verificărilor telefonul cancelarului nu ar fi prezentat semne de compromitere.
Avertismentul autorităților vine în contextul unui val de atacuri de tip phishing (tentative de înșelăciune prin care atacatorii se dau drept entități de încredere pentru a obține date sensibile sau a determina accesarea unor linkuri malițioase). În aceeași săptămână, BfV a avertizat parlamentarii germani cu privire la amploarea acestor atacuri.
„Trebuie să presupunem că un număr mare de grupuri Signal din sfera parlamentară sunt citite de atacatori aproape nedetectați”, au transmis reprezentanții agenției, citați de Der Spiegel.
În material este menționat și un caz recent în care procurori, anchetatori și instituții anticorupție din Ucraina ar fi fost ținte ale unei operațiuni de hacking atribuite Rusiei, atac care ar fi vizat și țări NATO, inclusiv România. Potrivit informațiilor citate, în România ar fi fost sparte zeci de conturi administrate de Forțele Aeriene și de baze NATO, iar în Ucraina ar fi fost compromise peste 170 de conturi ale unor instituții implicate în lupta anticorupție și în identificarea colaboratorilor ruși.
Recomandate
Compromiterea unui cont de e-mail al unei filiale CDU a dus la trimiterea a mii de mesaje de phishing către instituții și contacte cu roluri de securitate , inclusiv către cancelarul german Friedrich Merz , potrivit Agerpres , care citează dpa. Atacul a vizat contul de e-mail al filialei Uniunii Creștin-Democrate (CDU) din orașul Heilbronn. Conform unui purtător de cuvânt al poliției din Heilbronn, mesajul a fost trimis către aproximativ 6.500 de contacte, „multe dintre ele având roluri legate de securitate”. „Știm, de exemplu, că un astfel de mesaj a ajuns și la cancelarul federal”, a declarat pentru dpa un purtător de cuvânt al poliției din Heilbronn. Ce conținea mesajul și cum tratează autoritățile cazul Mesajul – ajuns inclusiv la redacția dpa – includea un link prezentat ca invitație la un eveniment la care ar fi urmat să participe „personalități importante”. Poliția tratează cazul ca pe o tentativă de phishing, adică o încercare de a obține date sensibile (de exemplu parole sau date bancare) prin mesaje false care îi determină pe destinatari să reacționeze. De ce contează: risc operațional pentru instituții și rețele cu rol de securitate Dincolo de ținta cu vizibilitate politică, elementul cu impact operațional este amploarea listei de destinatari și profilul acesteia: mii de contacte, inclusiv din departamente guvernamentale și persoane cu atribuții legate de securitate. În astfel de situații, un singur click pe un link malițios poate deschide calea către compromiterea altor conturi sau sisteme, prin furt de credențiale (date de autentificare), chiar dacă sursa nu precizează dacă au existat victime sau pagube. Autoritățile nu au comunicat, în informațiile citate, dacă mesajele au dus la acces neautorizat suplimentar sau la scurgeri de date; investigația este în curs. [...]
O campanie atribuită APT29 a compromis telefoane Android printr-o combinație de vulnerabilități din Chrome și din driverul GPU Adreno , ceea ce ridică miza pentru companiile și instituțiile care se bazează pe actualizări la timp ale browserului și ale patch-urilor de securitate, potrivit Android Authority . Atacul, descris de cercetătorii de la Sekoia , a pornit de la simpla accesare a unei pagini web infectate într-o versiune mai veche de Chrome pe Android. Nu era nevoie ca victima să dea click pe un link, să instaleze o aplicație sau să acorde permisiuni: deschiderea paginii era suficientă pentru compromitere, în condițiile unei versiuni vulnerabile. Cum a funcționat lanțul de exploatare și cine a fost expus Conform raportului Sekoia, atacul a rulat în etape. Mai întâi, exploata o vulnerabilitate din Chrome (CVE-2026-3910) pentru a executa cod în browser. Apoi, folosea o a doua breșă (CVE-2025-27038) din driverul GPU Qualcomm Adreno pentru a ieși din „sandbox”-ul (mecanismul de izolare) Chrome și a obține acces mai profund la telefon. Pentru că GPU-urile Adreno se găsesc în cipurile Snapdragon, dispozitivele cu procesoare Qualcomm au fost cele afectate. Campania a vizat Chrome pe Android în versiunile 139–145, sărind versiunea 143 din motive pe care Sekoia spune că nu le poate explica. Ce date au fost urmărite: cookie-uri, parole salvate și Wi‑Fi După compromitere, atacatorii instalau un malware pe care Sekoia îl numește AndroSnitch. Acesta copia: cookie-urile din Chrome; datele de autentificare salvate; istoricul de navigare; fișierul de configurare Wi‑Fi salvat pe telefon (care include parolele rețelelor folosite). Sekoia notează că furtul de cookie-uri este deosebit de valoros, deoarece poate permite accesul în conturi deja autentificate. Un detaliu neobișnuit: exploit-ul pentru Android era programat să se oprească dacă detecta un Samsung Galaxy S25 Ultra. Raportul nu indică alte modele sau versiuni de Android vizate explicit. Distribuția atacului și atribuirea către APT29 Victimele ar fi fost atinse prin mai multe canale: injectare de cod malițios în site-uri legitime, clonarea unor site-uri reale și compromiterea unui serviciu ucrainean de analiză web folosit de mii de site-uri (în principal ucrainene) între 27 august și 3 septembrie. Paginile foloseau un script care „profila” dispozitivul vizitatorului și livra exploit-ul potrivit. Sekoia leagă campania de APT29, un grup asociat serviciului rus de informații externe. Țintele sugerate de investigație ar indica un interes pentru diplomați și persoane conectate la războiul din Ucraina, nu pentru utilizatori obișnuiți. Au fost vizate și iPhone-uri, prin lanțuri de exploatare separate, potrivit aceleiași analize. De ce contează pentru utilizatori și organizații: fereastra de risc e „update-ul întârziat” Partea favorabilă este că, potrivit Sekoia, toate vulnerabilitățile folosite fuseseră deja remediate înainte ca atacurile să înceapă. Riscul major a apărut pentru dispozitivele care rulau versiuni învechite de Chrome și nu aveau la zi actualizările lunare de securitate (prin care vin și remedieri pentru driverele GPU Qualcomm). Pentru protecție, recomandarea din material este actualizarea Chrome din Play Store și verificarea versiunii din „Settings > About Chrome”, precum și instalarea celor mai recente patch-uri de securitate ale telefonului. [...]
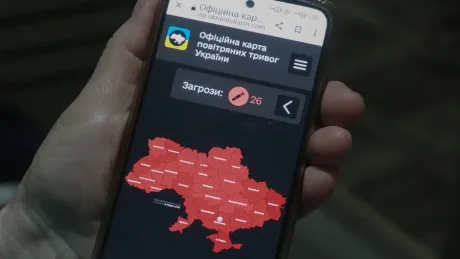
Atacurile asupra aplicațiilor de alertă publică din Ucraina și Rusia arată cât de fragilă rămâne infrastructura civilă digitală chiar și după un armistițiu local , potrivit Mediafax . În interval de câteva ore, ambele părți au raportat compromiterea unor aplicații folosite pentru avertizări către populație, inclusiv prin distribuirea de informații false. Ce s-a întâmplat în Rusia: „atac cibernetic masiv” și informații false Ministerul Situațiilor de Urgență din Rusia a anunțat luni că aplicația sa mobilă, utilizată pentru alerte privind atacuri cu drone ucrainene și alte amenințări, a fost ținta unui „atac cibernetic masiv”, potrivit Le Figaro, citat de Mediafax. Într-un mesaj publicat pe Telegram, instituția a susținut că atacul a permis autorilor să „răspândească informații false publicului” și a precizat că lucrează la remedierea vulnerabilităților și la restabilirea funcționării normale a aplicației. Ce a raportat Ucraina: alerte neobișnuite și mesaje în limba rusă Cu câteva ore înainte, Forțele Aeriene Ucrainene au transmis că aplicația oficială folosită la nivel național pentru alerte în timp real privind amenințările de atac aerian rusesc a fost atacată prin hacking. Rusia nu a indicat imediat cine ar fi responsabil pentru atacul asupra aplicației sale. În schimb, Centrul Ucrainean pentru Comunicații Strategice (Spravdi) a atribuit Rusiei atacul asupra aplicației ucrainene și a invocat apariția unor alerte neobișnuite, inclusiv un mesaj în limba rusă care menționa „Orechnik”, descris ca o rachetă rusească. „Acest lucru este evident prin apariția mai multor alerte neobișnuite. În plus, un mesaj în limba rusă menționează «Orechnik», o rachetă rusească.” Spravdi a mai indicat că în aplicație au apărut mesaje care includeau rapoarte despre o presupusă amenințare de radiații nucleare și amenințări chimice. Context: atacurile au venit după expirarea unui armistițiu local Episodul are loc după expirarea, duminică seara, a unui armistițiu de șase zile la Olechky , pe linia frontului din regiunea Herson. Încetarea ostilităților a permis evacuarea locuitorilor din oraș, într-o zonă descrisă ca având acces minat și fiind sub foc încrucișat al dronelor. Mediafax notează că acesta ar fi cel mai lung armistițiu de la începutul invaziei ruse la scară largă, în februarie 2022, iar nici Kievul, nici Moscova nu au raportat încălcări ale acordului în această perioadă. De ce contează: risc operațional direct pentru populație Atacurile descrise vizează canale digitale folosite pentru avertizare rapidă, iar compromiterea lor poate produce efecte imediate: de la perturbarea accesului la alerte până la inducerea în eroare a populației prin mesaje false. În informațiile disponibile în material nu sunt menționate durata întreruperilor, amploarea exactă a impactului sau cine ar fi autorii confirmați ai atacurilor. [...]
SRI și TSA au semnat un memorandum care extinde schimbul de informații pentru securitatea aviației civile , un pas cu impact operațional direct asupra modului în care România și SUA își coordonează prevenția și răspunsul la riscuri ce pot afecta transportul aerian, potrivit Mediafax . Documentul a fost încheiat luni, 2 noiembrie, la București, între Serviciul Român de Informații și Transportation Security Administration (TSA), agenție aflată în subordinea Departamentului de Securitate Națională al SUA, cu misiunea de a proteja sistemul național de transport. Memorandumul permite cooperarea și schimbul de informații relevante pentru securitatea aviației civile în ambele state. Din partea TSA, memorandumului i-a fost aplicată semnătura de ambasadorul SUA la București, Darryl Nirenberg, iar din partea SRI de directorul interimar, generalul Răzvan Ionescu . Ce se schimbă operațional În comunicarea citată de Mediafax, generalul Răzvan Ionescu indică faptul că relația cu agențiile americane este importantă nu doar pentru schimbul de informații, ci și pentru activități comune pe mai multe paliere: operațional; analitic; pregătire. „Relația SRI cu agențiile SUA este deosebit de valoroasă pentru noi, din perspectiva schimbului de informații și a derulării de activități comune, în plan operațional, analitic și de pregătire”, a declarat generalul Răzvan Ionescu. Acesta a adăugat că relația dintre instituții „ne inspiră și ne obligă să menținem un nivel înalt de calitate și profesionalism”. Mesajul părții americane Ambasadorul SUA la București, Darryl Nirenberg, a spus că documentul „aprofundează schimbul de experiență și de bune practici” și consolidează cooperarea bilaterală în zona de securitate aviatică. „Statele Unite și România continuă să promoveze împreună securitatea aviatică. Acest Memorandum consolidează cooperarea dintre țările noastre, aprofundează schimbul de experiență și de bune practici”, a declarat Darryl Nirenberg. Potrivit acestuia, memorandumul „intensifică angajamentul nostru comun față de siguranța călătorilor noștri”. Ce rămâne neclar din informațiile publice Materialul nu oferă detalii despre durata memorandumului, mecanismele concrete de implementare sau tipurile de informații vizate în schimbul bilateral, astfel că amploarea efectelor practice va depinde de modul în care prevederile vor fi aplicate în activitățile curente ale celor două instituții. [...]
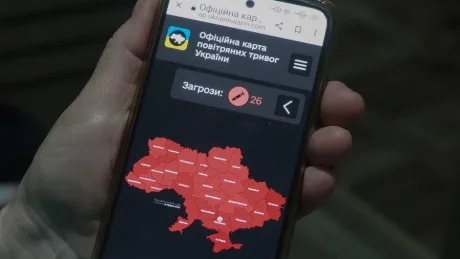
Atacurile cibernetice asupra aplicațiilor oficiale de alertare au generat alerte nucleare false în Ucraina și Rusia , un tip de incident care poate compromite încrederea publică în sistemele de avertizare și poate amplifica riscurile operaționale în situații reale de criză, potrivit Biziday . Duminică seara, la ora 22:47, aplicația ucraineană oficială Air Alert a emis avertismente privind o amenințare cu radiații, urmate de o amenințare chimică la adresa Kievului. În aplicație au apărut și mesaje despre lupte stradale și atacuri cu rachete în toată Ucraina, inclusiv un text în limba rusă care anunța o „alertă nucleară” la nivel național. Forțele Aeriene ale Ucrainei au transmis rapid că alerta este falsă și că „persoane neautorizate au intervenit în funcționarea aplicației”, precizând că echipa tehnică lucrează la restaurarea funcționării și cerând scuze publicului. La aproximativ două ore, aplicația mobilă a Ministerului Situațiilor de Urgență din Rusia a trimis, la rândul ei, o notificare generală pe teritoriul Federației Ruse, susținând că Ucraina ar fi lansat drone P1-SUN cu focoase nucleare și că populația ar trebui să se adăpostească în subteran cu provizii pentru trei săptămâni. În realitate, P1-SUN sunt descrise ca drone mici, antiaeriene, cu rază de până la 17 km. Ministerul rus pentru Situații de Urgență a comunicat că aplicația sa „a fost supusă unui atac cibernetic masiv”, în urma căruia atacatorii au reușit să transmită informații false populației. Informațiile sunt atribuite de Biziday unei relatări BBC, disponibilă aici . [...]
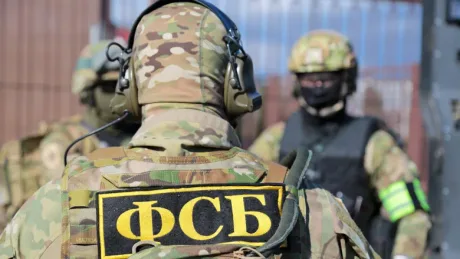
Avertismentul SUA către Rusia privind un posibil atac la Moscova ridică din nou miza cooperării pe informații de securitate , într-un context în care astfel de alerte pot declanșa măsuri operative imediate și pot afecta activitatea în zone publice, potrivit HotNews . Serviciul Federal de Securitate al Rusiei (FSB) a transmis că a fost informat de Statele Unite despre „planuri pentru un atac terorist la Moscova” și că autoritățile ruse iau „măsurile corespunzătoare”, conform declarației citate de presa de stat. Informația este atribuită de HotNews agențiilor AFP și Reuters. Separat, Ambasada SUA la Moscova a emis o alertă de securitate urgentă, avertizând asupra posibilității unui „eveniment cu victime multiple” în capitala rusă. Potrivit The Moscow Times , misiunea diplomatică a indicat că are cunoștință de „o amenințare credibilă” pentru ziua de 31 octombrie, la Muzeul-Rezervație Țarițîno din Moscova, și a precizat că guvernul SUA se coordonează cu autoritățile ruse „competente” privind răspunsul. Ambasada a îndemnat oamenii să evite zona și să ia măsuri pentru siguranța personală. Context: precedentul din 2024 și problema „informațiilor prea generale” HotNews amintește că, în 2024, SUA avertizaseră Rusia despre o amenințare teroristă înaintea atacului de la Crocus City Hall din 22 martie, soldat cu 145 de morți și sute de răniți. După acel atac, șeful spionajului rus, Serghei Narîșkin, a susținut că informațiile primite de la partea americană au fost „prea generale” și nu au permis identificarea completă a autorilor. În acest cadru, noua alertă testează din nou cât de rapid și eficient pot fi transformate avertismentele externe în măsuri operative, mai ales când ținta indicată este un obiectiv public și intervalul de timp este foarte scurt. [...]