Știri

Știri din categoria Inteligență artificială
Nvidia ia în calcul oprirea livrărilor de cipuri AI către clienții care dezvoltă sisteme nesigure, potrivit WinFuture – o poziție care poate schimba practic accesul la infrastructura de calcul pentru companiile ce construiesc produse de inteligență artificială, într-o piață în care cipurile Nvidia sunt esențiale.
Jensen Huang a spus, într-o discuție la Londra cu Bloomberg, că scenariul este „ipotetic”, dar că răspunsul este „da” la întrebarea dacă Nvidia ar tăia aprovizionarea unui client care construiește AI nesigură. Înainte de o astfel de decizie, Huang afirmă că ar încerca mai întâi o discuție cu clientul și subliniază că Nvidia „nu poate controla companiile altora”, iar tehnologia sa are utilizări multiple, nu doar în aplicații cu risc.
Publicația notează că restricționarea accesului la produse Nvidia nu este doar teorie. Anul trecut, compania a introdus o listă de cumpărători aprobați în Singapore, Malaezia și Japonia, iar înăsprirea verificărilor a dus la pierderea aprobării pentru mai mult de jumătate dintre clienții care fuseseră anterior livrați în aceste piețe.
Huang califică îngrijorările actuale privind siguranța drept „dureri de creștere” ale unei tehnologii noi și spune că o parte din temeri au fost generate chiar de industrie. Soluția pe care o indică este accelerarea dezvoltării de sisteme care să limiteze și să monitorizeze AI, inclusiv folosirea inteligenței artificiale ca instrument de control.
În acest context, Nvidia construiește un „propriu” grup intern care să verifice agenții AI înainte de utilizare, pentru a identifica riscuri de securitate. În evaluarea lui Huang, problema devine tot mai puțin performanța tehnică și tot mai mult încrederea companiilor că pot opera aceste sisteme în siguranță.
În același timp, șeful Nvidia respinge măsuri stricte de reglementare guvernamentală pentru sector. El a susținut anterior, la conferința Dreamforce, că nu sunt necesare legi noi și că firmele ar trebui să continue dezvoltarea, oprindu-se doar când un produs devine nesigur. Poziția contrazice, între alții, pe Dario Amodei (Anthropic), care a cerut o încetinire la nivel de industrie și standarde comune de siguranță.
Pentru companii, mesajul are o consecință operațională directă: accesul la cipuri ar putea depinde nu doar de capacitatea de plată sau de conformarea comercială, ci și de modul în care își gestionează riscurile de siguranță ale produselor AI – într-un domeniu în care, după cum admite chiar Huang, „nu există niciodată siguranță sută la sută”, iar criteriile concrete rămân de văzut.
Recomandate
O metodă bazată pe inteligență artificială a extins de circa 40 de ori estimarea conversiei CO2 într-un model de laborator pentru obținerea de combustibili, după ce a identificat mii de etape chimice pe care abordările clasice le omit, potrivit Mediafax . Implicația practică este una operațională: proiectarea catalizatorilor pentru transformarea dioxidului de carbon în produse utile ar putea deveni mai precisă, cu efect direct asupra eficienței proceselor. Cercetarea a fost realizată de o echipă de la Institutul Indian de Știință (IISc) , care a folosit inteligența artificială și simulări computerizate avansate pentru a cartografia reacțiile ce au loc pe suprafața unui catalizator din cupru. Informațiile sunt atribuite de Mediafax publicației ScienceDaily , iar studiul este publicat în Nature Communications. De ce contează: modelele „scurte” pot greși produsul principal Miza este hidrogenarea CO2, un proces considerat promițător pentru „reciclarea” dioxidului de carbon: CO2 reacționează cu hidrogenul, în prezența unui catalizator, și poate genera substanțe precum metanolul. Problema, arată cercetătorii, este că procesul include foarte multe reacții posibile, iar simularea completă ar necesita resurse de calcul foarte mari. În consecință, modelele convenționale aleg doar reacțiile considerate esențiale, riscând să rateze etape critice. „Am pornit de la o preocupare familiară oricui studiază mecanismele de reacție: cum știi că rețeaua ta de reacții nu a omis tocmai etapa care contează?”, a explicat Anand Mohan Verma, autorul principal al studiului. Ce a făcut IA: de la 152 de reacții la 9.389 Echipa a pornit de la simulări de mecanică cuantică, construind o bază de date inițială cu 152 de reacții. Pe acest set, cercetătorii au antrenat modele de inteligență artificială pentru a identifica transformări suplimentare posibile. Rezultatul a fost o rețea extinsă la 9.389 de reacții chimice , după analiza a 105 specii chimice prezente pe suprafața catalizatorului. Diferența față de modelul inițial a fost majoră: acesta indica greșit acidul formic drept produs principal (în locul metanolului) și subestima cantitatea de CO2 ce putea fi transformată. După extinderea rețelei, estimarea conversiei CO2 a crescut de aproximativ 40 de ori , iar produsele principale identificate au devenit metanolul și monoxidul de carbon, în linie cu rezultate experimentale. „Abia când am extins rețeaua pentru a include mii de reacții suplimentare, ignorate anterior, predicțiile au ajuns să corespundă cu ceea ce observăm noi și alți cercetători în experimente”, a explicat Ananth Govind Rajan, profesor asociat la IISc. Un mecanism neașteptat, cu potențial de eficientizare Cercetătorii au identificat și un mecanism surprinzător legat de rolul hidrogenului: în anumite etape, acesta poate fi transferat către compuși intermediari ca moleculă H2, fără separarea prealabilă în atomi individuali — o ipoteză care contrazice ceea ce este predat, de regulă, în domeniu. „Ideea că hidrogenul poate fi transferat ca moleculă intactă, fără să se descompună mai întâi în atomi, contrazice ceea ce am învățat majoritatea dintre noi”, a declarat Shivam Chaturvedi, coautor al studiului. În interpretarea autorilor, această abordare ar putea ajuta la dezvoltarea unor catalizatori mai eficienți pentru producerea metanolului din CO2 și ar putea fi aplicată și altor procese industriale, inclusiv reducerii azotului și descompunerii apei. [...]
Bill Gates spune că riscul major al AI este folosirea ei în scopuri malițioase, nu „scăparea de sub control” , potrivit HotNews , care relatează declarațiile făcute după o audiere în Comisia de Supraveghere a Camerei Reprezentanților din SUA. În evaluarea cofondatorului Microsoft , „adevăratul pericol” nu este scenariul în care inteligența artificială ar deveni incontrolabilă, ci faptul că tehnologia poate fi pusă la lucru de „persoane rău intenționate”, ceea ce ar putea genera consecințe negative în lumea reală. „Adevăratul pericol nu este acela că inteligența artificială ar deveni incontrolabilă”, ci că această tehnologie riscă să fie „folosită de persoane rău intenționate”. HotNews notează și avertismentul lui Gates că „vom avea multe surprize neplăcute”, fără a detalia în fragmentul disponibil ce tip de incidente anticipează sau un calendar al riscurilor. [...]
Satya Nadella cere ca modelele de inteligență artificială să fie tratate din start ca „potențial compromise” , o schimbare de abordare care împinge companiile spre controale operaționale mai stricte și standardizate pentru utilizarea AI în produse și procese, potrivit The Verge . Într-o postare amplă pe X, CEO-ul Microsoft descrie riscurile asociate modelelor AI foarte avansate și susține că nu mai este acceptabil un model de funcționare în care AI este tratată ca un „set de cutii negre” (sisteme opace) ale căror recomandări sunt doar acceptate sau respinse. În loc, Nadella propune un sistem mai transparent, în care modelele pot fi „conținute” și observate, iar activitatea lor lasă „dovezi lizibile de oameni” care să fie rezistente la manipulare. „Frâna de urgență” ca cerință operațională Elementul care iese în evidență în poziția lui Nadella este ideea de control activ și imediat asupra unui model, plecând de la prezumția că acesta este deja compromis și trebuie izolat încă de la început. „Trebuie să presupunem că un model este compromis și să îl izolăm de la început. Gândiți-vă la asta ca la o frână de urgență. O persoană autorizată ar trebui să poată întotdeauna să pună pe pauză sau să oprească un model în mijlocul unei sarcini. Modelele mai avansate vor necesita tehnologii de izolare mai avansate, pe care trebuie să le standardizăm.” În termeni practici, mesajul indică o direcție în care implementările AI ar trebui proiectate cu mecanisme explicite de oprire/pauză, supraveghere și limitare a acțiunilor în timp real, nu doar cu politici sau verificări ulterioare. Măsuri propuse: de la raportarea incidentelor la audituri independente Pe lângă „izolare”, Nadella enumeră recomandări care se suprapun cu discuțiile mai largi din industrie privind guvernanța AI, inclusiv: raportarea la timp a incidentelor; audituri independente; date verificabile; mecanisme de izolare („containment”). Publicația notează și că Nadella folosește în mod repetat termenul „super inteligență” pentru a descrie AI în postare, fără a detalia în textul citat o definiție tehnică a conceptului. Ce nu reiese din material este dacă Microsoft intenționează să introducă imediat astfel de cerințe ca standard intern pentru produsele sale sau dacă este, deocamdată, o poziționare de principiu. [...]
Poziția lui Elon Musk despre „cruzimea” față de roboți riscă să influențeze politicile de utilizare ale IA și să împingă industria spre reguli mai stricte privind comportamentul utilizatorilor, într-un moment în care companiile încep deja să interzică explicit abuzul verbal asupra modelelor, potrivit Gizmodo . Discuția a fost reaprinsă după ce Anthropic a introdus în termenii săi o interdicție pentru cei care ar „acționa în mod repetat cu cruzime” față de modelele companiei. Măsura a declanșat o dezbatere online despre dacă un sistem de inteligență artificială poate avea „sentimente”, iar Musk s-a poziționat de partea celor care tratează ipoteza ca fiind posibilă. Contextul imediat: Aaron Levie, CEO-ul Box, a comentat public politica Anthropic, spunând că nu crede că modelele lingvistice mari (LLM – sisteme care generează text pe baza datelor pe care au fost antrenate) sunt conștiente, dar consideră utilă interzicerea comportamentului abuziv. Argumentul lui Levie este unul operațional: aceste modele „învață” din interacțiunile cu oamenii, iar datele de antrenare contaminate cu abuz pot afecta comportamentul viitoarelor versiuni. Musk a răspuns la postarea lui Levie susținând interdicția, dar dintr-o altă logică, sugerând că „nu e ok” să fii crud cu ceva ce „crede” că simte durere. În lectura Gizmodo , reacția lui Musk ratează ideea centrală a lui Levie (siguranța și „alinierea” modelelor – adică reducerea riscului ca ele să producă rezultate dăunătoare) și mută discuția într-o zonă morală despre suferința mașinilor. De ce contează pentru piața de IA Dincolo de polemică, episodul indică o direcție cu impact practic: companiile de IA își pot înăspri regulile de utilizare și moderare a conținutului, nu doar pentru a proteja utilizatorii, ci și pentru a controla calitatea interacțiunilor care ajung să influențeze antrenarea și evaluarea modelelor. În această cheie, interdicțiile privind „abuzul” pot deveni: clauze contractuale mai explicite în termeni și condiții; motive pentru suspendarea conturilor sau limitarea accesului; criterii suplimentare în politicile de siguranță ale produselor. Gizmodo mai susține că există motive „perfect valide” să descurajezi abuzul verbal față de chatboți, însă nu pentru că sistemele ar fi rănite, ci pentru efectele asupra oamenilor: normalizarea agresivității și impactul psihologic asupra celui care interacționează și asupra celor din jur. Ce urmează Materialul plasează declarațiile lui Musk într-un tablou mai larg al viziunilor din industria tech despre rolul oamenilor versus cel al mașinilor, însă, din perspectiva utilizării comerciale a IA, miza imediată rămâne una de guvernanță a produselor: cum definesc companiile comportamentul acceptabil și cum îl aplică în practică, pe măsură ce interacțiunile cu modelele devin parte din „materia primă” pentru generațiile următoare de sisteme. [...]
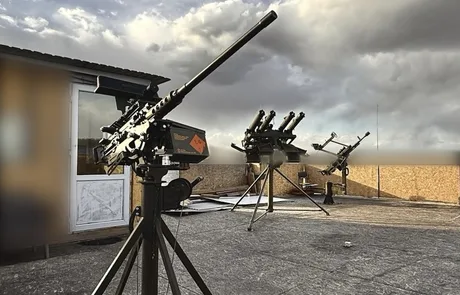
Noile turele antiaeriene asistate de inteligență artificială instalate în jurul Kievului sunt gândite ca „ultimul strat” de apărare, nu ca protecție pentru întreg orașul , iar eficiența lor depinde de raza limitată a mitralierelor montate, potrivit Kyiv Post . Sistemele sunt descrise ca turele automate de artilerie antiaeriană (AAA – „anti-aircraft artillery”), cu mitraliere montate și funcții asistate de inteligență artificială, introduse după atacuri rusești asupra podurilor din capitală. Forțele Aeriene ale Ucrainei au susținut că turelele au avut succes în doborârea dronelor cu propulsie cu reacție care au vizat Kievul. Mesajul central al autorităților ucrainene este însă unul operațional: aceste turele nu înlocuiesc apărarea antiaeriană principală, ci acoperă punctual obiective. Serhiy „Flash” Beskrestnov, analist de război electronic și consilier guvernamental, a explicat pe Facebook că o astfel de turelă este potrivită pentru protecția unui „sit”, nu a unui oraș – de exemplu, un depozit, o unitate de producție, un pod sau o stație electrică. „Este important să înțelegem că o turelă cu mitralieră nu este o apărare la nivel de oraș, ci la nivel de obiectiv.” Câte turele sunt și ce urmează Potrivit postului de stat Ukrinform , citat de publicație, în jurul Kievului sunt desfășurate în prezent aproximativ 12 turele, iar alte opt sunt planificate, pe baza unor comentarii anterioare ale președintelui Volodîmîr Zelenski . Beskrestnov a comparat aceste sisteme cu „ultimul nivel de apărare”, folosit atunci când alte mijloace nu reușesc să intercepteze dronele care se apropie de țintă. Context: intensificarea atacurilor cu drone Turele similare au fost folosite anterior pe linia frontului, înainte de a fi introduse în capitală, pe fondul intensificării campaniei ruse de atacuri cu drone. Conform Forțelor Aeriene ale Ucrainei, în septembrie au fost lansate 3.500 de drone cu propulsie cu reacție împotriva Ucrainei, de zece ori mai multe decât în iunie. În același interval, atacurile asupra infrastructurii s-au intensificat, vizând inclusiv trenuri de pasageri și benzinării, iar în centrul Kievului au fost lovite și clădiri rezidențiale și centre de date, un tip de țintire descris ca relativ rar în războiul de peste patru ani. Implicații operaționale: apărare „în straturi”, cu goluri acoperite local Din informațiile prezentate, turelele asistate de inteligență artificială sunt parte dintr-o apărare „în straturi”, în care rolul lor este să acopere ultimii metri ai apărării unui obiectiv, nu să creeze o umbrelă antiaeriană urbană. În paralel, publicația notează că avioanele F-16 furnizate Ucrainei au preluat roluri mai importante în interceptarea dronelor cu reacție, iar Kievul caută muniție de 20 mm pentru a sprijini aceste misiuni. Zelenski a mai declarat că Ucraina intenționează să crească producția de rachete antiaeriene mici pentru a completa apărarea stratificată din jurul capitalei, însă proiectul rămâne neclar: nu sunt cunoscute tipul rachetei, performanțele sau volumele planificate. [...]
OpenAI acuză că un fost angajat a scos din companie peste 100 de fișiere confidențiale și le-a folosit la Apple , într-un episod care poate ridica miza litigiilor pe „secrete comerciale” (informații interne cu valoare economică, protejate legal) dintre giganții tech, potrivit The Verge . Într-un document depus miercuri, OpenAI susține că fostul angajat (nenumit) ar fi trimis informațiile către un cont personal înainte să plece la Apple, iar ulterior ar fi prezentat materialele conducerii Apple, inclusiv vicepreședintelui responsabil de operațiunile companiei în Asia. Dosarul apare în contextul unei dispute legale între Apple și OpenAI privind secrete comerciale, însă de această dată OpenAI este cea care formulează acuzațiile. Publicația notează că informația despre depunere a fost relatată anterior de Reuters. Ce ar conține fișierele și de ce contează operațional OpenAI afirmă că fișierele includ elemente sensibile despre planurile sale de produs, precum imagini cu cel puțin un dispozitiv nelansat, informații despre furnizori, date de inginerie, fișiere de proiect, standarde pentru finisaje și rapoarte despre „acoperirea și etanșarea componentelor hardware”. Din perspectivă operațională, astfel de detalii pot influența decizii de proiectare și lanț de aprovizionare (alegerea furnizorilor, materiale, specificații), iar OpenAI susține că există riscul ca informația să circule intern la Apple și să fie folosită de ingineri pentru a modela produse viitoare. Legătura făcută de OpenAI cu noile dispozitive Apple OpenAI leagă explicit noul ecran inteligent HomeView al Apple și alte dispozitive prezentate săptămâna aceasta de o prezentare pe care fostul angajat ar fi susținut-o cu luni în urmă. Compania susține că, având acele informații, Apple „face un nou efort” în zona produselor cu inteligență artificială integrată, invocând un articol și un anunț al companiei despre lansările recente. În același timp, The Verge amintește că planurile de produs ale Apple se derulează, de regulă, pe termene lungi, iar un astfel de ecran inteligent a fost vehiculat în zvonuri de ani de zile — un context care complică demonstrarea unei legături directe între presupusa scurgere și produsele anunțate acum. Reacții și ce urmează OpenAI afirmă că este „foarte îngrijorată” că informațiile confidențiale ar circula în interiorul Apple. Apple nu a răspuns imediat solicitării de comentariu a publicației. Următorul pas relevant va fi modul în care instanța va trata acuzațiile și ce probe vor fi acceptate privind transferul și utilizarea documentelor, într-un moment în care competiția pentru produse hardware „cu AI” aduce în prim-plan nu doar inovația, ci și protecția informațiilor interne. [...]