Știri

Știri din categoria Inteligență artificială

Google a extins oficial planul AI Plus în 35 de țări noi, inclusiv România, aducând astfel acest abonament accesibil pentru utilizatorii din Statele Unite și Europa de Est pentru prima dată. Cu un preț local de 26,99 lei pe lună – redus la 13,99 lei în primele două luni pentru noii abonați – planul AI Plus se poziționează ca o opțiune mai ieftină și totodată competitivă în raport cu alternativele oferite de OpenAI și Anthropic, care percep 20 de dolari lunar pentru niveluri similare de acces.
Abonamentul AI Plus oferă un pachet generos de funcții și beneficii:
De asemenea, utilizatorii au acces timpuriu la noile funcții ale Gemini în browserul Chrome, iar cei care dețin deja abonamente Google One Premium de 2 TB (9,99 dolari/lună în SUA) vor primi automat toate beneficiile AI Plus „în următoarele zile”, potrivit TechCrunch.
Lansarea acestui plan vine în contextul în care Google își consolidează portofoliul AI, într-o cursă directă cu OpenAI. Potrivit TechCrunch, AI Plus este gândit pentru a concura cu abonamentul ChatGPT Go, care costă 8 dolari/lună în SUA. Ambele planuri țintesc utilizatorii ocazionali de AI, care nu sunt dispuși să plătească prețurile mai ridicate pentru acces complet.
Inițial, Google AI Plus a fost lansat în septembrie 2025 în piețele emergente precum Indonezia, la prețul de aproximativ 4,50 dolari pe lună. Acum, planul este disponibil în toate regiunile în care Google oferă servicii AI, inclusiv Japonia, Coreea de Sud, Marea Britanie, Canada, Australia, Elveția și Arabia Saudită.
Comparativ cu celelalte planuri:
| Plan AI | Preț (lei/lună) | Spațiu stocare | Acces la modele AI | Acces video (Veo) | Credite lunare AI |
|---|---|---|---|---|---|
| AI Plus | 26,99 | 200 GB | Mai mult (Gemini 3 Pro, Nano Banana Pro) | Limitat (Veo 3.1 Fast) | 200 |
| AI Pro | 109,99 | 2 TB | Acces sporit | Complet | 1.000 |
| AI Ultra | 1.399,99 | 30 TB | Acces maxim (inclusiv Gemini Ultra) | Complet | 25.000 |
Abonamentul AI Plus este potrivit pentru utilizatorii care vor funcții avansate, dar nu au nevoie de puterea completă oferită de AI Pro sau Ultra, fiind astfel o alegere echilibrată între funcționalitate și cost.
Recomandate
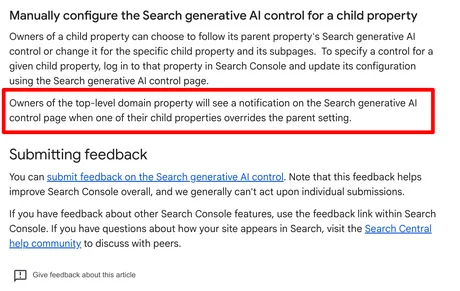
Google a adăugat un mecanism de notificare pentru proprietarii de domenii de nivel superior (TLD) în pagina de control a funcțiilor de AI generativ din Search Console , astfel încât aceștia să vadă când o proprietate „copil” (de tip subdomeniu sau altă proprietate asociată) suprascrie setarea stabilită la nivel de „părinte”, potrivit Search Engine Roundtable . Schimbarea vizează pagina „Search generative AI control” din Google Search Console și este legată de modul în care se aplică setările de control pentru funcțiile de inteligență artificială generativă în Căutare, în special în conturile unde există ierarhii de proprietăți (de exemplu, domeniu principal și proprietăți derivate). Ce s-a schimbat, concret, în Search Console Google a actualizat documentația „deep dive” (ghid detaliat) pentru această funcționalitate și a introdus o precizare operațională: proprietarii unei proprietăți de tip domeniu de nivel superior vor primi o notificare în pagina de control atunci când una dintre proprietățile copil suprascrie setarea părintelui. Formularea adăugată de Google, redată în articol, este: Proprietarii proprietății de domeniu de nivel superior vor vedea o notificare pe pagina de control a AI generativ din Căutare atunci când una dintre proprietățile copil suprascrie setarea părintelui. De ce contează pentru administrarea site-urilor Din perspectivă operațională, actualizarea reduce riscul ca setările de control pentru AI generativ să fie aplicate neuniform fără ca administratorii domeniului să observe. În practică, pentru organizațiile care gestionează mai multe proprietăți sub același domeniu (branduri, piețe, subdomenii, versiuni regionale), vizibilitatea asupra „excepțiilor” făcute la nivel de proprietate copil devine mai ușor de urmărit direct în interfața Search Console. Google reamintește, totodată, că aceste controale sunt „acum disponibile la nivel global”, conform articolului. [...]
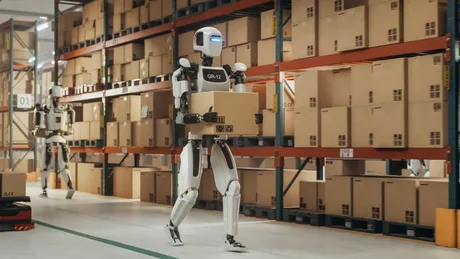
Salling Group testează roboți umanoizi pentru aprovizionarea rafturilor, cu ținta de autonomie din 2027 , într-un proiect care poate schimba modul în care retailerii își organizează munca de noapte și alocarea personalului în magazine, potrivit Antena 3 . Într-un supermarket Føtex de lângă Copenhaga, roboții sunt antrenați să preia una dintre cele mai consumatoare de timp activități din comerț: completarea rafturilor. Scopul declarat este ca angajații să petreacă mai mult timp cu clienții, în timp ce roboții ar urma să lucreze în principal noaptea, când magazinul este închis. Ce presupune testul și cine sunt actorii Roboții sunt dezvoltați de start-up-ul danez Hive Robots și sunt fabricați de compania chineză Unitree . Potrivit informațiilor din material, antrenarea lor a început în iunie, iar în această etapă fiecare mișcare este ghidată de operatori umani, care „învață” sistemul de inteligență artificială să manevreze produse diferite. Experimentul este parte dintr-un program-pilot mai amplu derulat împreună cu Salling Group, descris ca cel mai mare retailer din Danemarca, cu peste 2.000 de magazine în șase țări europene. De ce contează operațional: timpul angajaților și munca repetitivă Føtex estimează că angajații își petrec între 40% și 50% din timp completând rafturile. Retailerul mizează pe faptul că, pe termen mediu, roboții ar putea prelua o parte din munca fizică repetitivă, iar personalul uman să fie redirecționat către activități cu valoare mai mare în relația cu clienții. Pe lista de utilizări potențiale, pe viitor, sunt menționate și sarcini precum verificarea termenelor de valabilitate, identificarea rafturilor goale și a produselor puse greșit. În prezent însă, roboții lucrează mai încet decât oamenii și au nevoie de supraveghere atentă. Ținta: autonomie la începutul lui 2027, dar cu un obstacol de reglementare Obiectivul proiectului este ca, până la începutul lui 2027, roboții să poată aproviziona singuri rafturile, în special pe timpul nopții. Totuși, materialul notează că legislația daneză ar trebui modificată înainte ca roboții să poată funcționa autonom printre cumpărători. Până la eventuale schimbări de reglementare, accentul rămâne pe munca de noapte și pe sarcini care nu presupun contact direct cu clienții. [...]
Șeful Qualcomm estimează că telefoanele ar putea rula local modele LLM de 100 de miliarde de parametri până în 2028, dar pragul de memorie necesar riscă să facă scenariul neeconomic în actualele condiții de ofertă și preț pentru DRAM, potrivit Wccftech . Cristiano Amon , CEO-ul Qualcomm, a spus într-o discuție cu Fireside Alpha că unele companii de inteligență artificială își doresc smartphone-uri capabile să ruleze „continuu” astfel de modele și că „se construiesc” dispozitive în această direcție, fără a oferi nume sau o foaie de parcurs tehnică. Miza este una de cost și fezabilitate: pe telefoane, principalul blocaj pentru modele mai dense este memoria, iar piața se află deja sub presiune din cauza unei „crize” a memoriei, notează publicația (context: roundup Wccftech despre situația DRAM ). De ce memoria (DRAM) devine problema economică centrală Wccftech argumentează că, dincolo de ambiția de produs, cerințele brute de memorie împing smartphone-ul într-o zonă dificil de susținut comercial: un model de 100 de miliarde de parametri cuantizat la 4 biți ar avea nevoie de cel puțin 50 GB RAM , plus memorie suplimentară pentru sistemul de operare, aplicații și „context cache” (memorie folosită pentru a păstra contextul conversației); chiar și la 2 biți, ar fi necesari circa 25 GB RAM doar pentru model, ceea ce rămâne greu de integrat în telefoane la scară mare. În acest context, publicația amintește că mai mulți producători au făcut un pas înapoi de la variantele cu RAM mai mare, deși cu un an înainte existau modele Android cu 24 GB LPDDR5X . Ce opțiuni tehnice ar putea reduce presiunea pe DRAM Materialul trece în revistă câteva direcții care ar putea face posibilă rularea unor modele foarte mari pe mobil, însă fiecare vine cu compromisuri: rulare prin „streaming” din memoria flash (stocarea internă), nu integral din DRAM; problema este că UFS/NVMe sunt mai lente decât DRAM, ceea ce poate reduce viteza de inferență (generarea răspunsurilor); modele MoE (Mixture of Experts) cu „offloading” al unor componente pe flash: doar o parte din „experți” sunt activi și ținuți în RAM pentru fiecare token, restul stau pe stocare; cuantizare agresivă (inclusiv spre 1 bit), care reduce necesarul de memorie, dar Wccftech notează că scade semnificativ calitatea sub 4 biți, mai ales la sarcini de raționament; modele distilate de 20–30 de miliarde de parametri , care ar putea ajunge aproape de calitatea unui 100B pe smartphone și par, în evaluarea publicației, o strategie mai „vandabilă” și realistă. Separat, articolul menționează că Apple și Qualcomm au încercat să atenueze parțial constrângerile prin schimbări de „împachetare” (packaging) a cipurilor, făcând trimitere la A20 Pro și Snapdragon 8 Elite Extreme Gen 6 , însă „gâtul de sticlă” al memoriei rămâne. Costul ascuns: căldură și limitări termice Chiar dacă problema DRAM ar fi rezolvată, Wccftech subliniază un al doilea obstacol: rularea continuă a modelelor dense crește puternic consumul și temperatura, ceea ce poate duce la limitare termică (thermal throttling) — reducerea automată a performanței pentru a controla încălzirea. În lipsa unor detalii despre cum ar fi depășite aceste constrângeri (memorie, cost, termică), afirmația CEO-ului Qualcomm rămâne, în lectura publicației, mai degrabă o proiecție ambițioasă decât un plan verificabil pentru piața de masă până în 2028. (Postarea citată: Fireside Alpha pe X .) [...]
Satya Nadella cere ca modelele de inteligență artificială să fie tratate din start ca „potențial compromise” , o schimbare de abordare care împinge companiile spre controale operaționale mai stricte și standardizate pentru utilizarea AI în produse și procese, potrivit The Verge . Într-o postare amplă pe X, CEO-ul Microsoft descrie riscurile asociate modelelor AI foarte avansate și susține că nu mai este acceptabil un model de funcționare în care AI este tratată ca un „set de cutii negre” (sisteme opace) ale căror recomandări sunt doar acceptate sau respinse. În loc, Nadella propune un sistem mai transparent, în care modelele pot fi „conținute” și observate, iar activitatea lor lasă „dovezi lizibile de oameni” care să fie rezistente la manipulare. „Frâna de urgență” ca cerință operațională Elementul care iese în evidență în poziția lui Nadella este ideea de control activ și imediat asupra unui model, plecând de la prezumția că acesta este deja compromis și trebuie izolat încă de la început. „Trebuie să presupunem că un model este compromis și să îl izolăm de la început. Gândiți-vă la asta ca la o frână de urgență. O persoană autorizată ar trebui să poată întotdeauna să pună pe pauză sau să oprească un model în mijlocul unei sarcini. Modelele mai avansate vor necesita tehnologii de izolare mai avansate, pe care trebuie să le standardizăm.” În termeni practici, mesajul indică o direcție în care implementările AI ar trebui proiectate cu mecanisme explicite de oprire/pauză, supraveghere și limitare a acțiunilor în timp real, nu doar cu politici sau verificări ulterioare. Măsuri propuse: de la raportarea incidentelor la audituri independente Pe lângă „izolare”, Nadella enumeră recomandări care se suprapun cu discuțiile mai largi din industrie privind guvernanța AI, inclusiv: raportarea la timp a incidentelor; audituri independente; date verificabile; mecanisme de izolare („containment”). Publicația notează și că Nadella folosește în mod repetat termenul „super inteligență” pentru a descrie AI în postare, fără a detalia în textul citat o definiție tehnică a conceptului. Ce nu reiese din material este dacă Microsoft intenționează să introducă imediat astfel de cerințe ca standard intern pentru produsele sale sau dacă este, deocamdată, o poziționare de principiu. [...]
Satya Nadella cere ca modelele de inteligență artificială să fie tratate ca „insideri” și proiectate cu oprire umană din mers , pe ideea că trebuie presupus din start că pot fi compromise, potrivit Wccftech . Mesajul vizează direct modul în care companiile își construiesc controalele operaționale atunci când folosesc „agenți” AI cu acces la date sensibile și capacitatea de a executa acțiuni critice. Nadella argumentează că, pe măsură ce sistemele de tip „agentic AI” primesc acces și control asupra unor funcții-cheie din companii, nu mai sunt suficiente măsuri simple precum „AI care supraveghează AI” sau invocarea transparenței „chain-of-thought” (expunerea pașilor de raționament ai modelului). El atrage atenția că modelele sunt nedeterministe — pot produce rezultate diferite la aceleași intrări — și totuși sunt implementate cu acces la „cele mai sensibile date” și cu posibilitatea de a lua „acțiuni critice” în numele organizațiilor. De ce contează: control operațional, nu doar performanță În viziunea CEO-ului Microsoft, dacă modelele ajung să funcționeze ca „insideri” corporativi, arhitectura de siguranță trebuie să se bazeze pe proiectare deterministă a sistemelor din jurul lor, controale umane și proceduri de operare fiabile. Altfel spus, software-ul care poate fi inconsecvent în rezultate trebuie „încadrat” de mecanisme consecvente de evaluare și intervenție. Într-un pasaj despre folosirea modelelor pentru a se testa reciproc, Nadella avertizează că se poate ajunge la straturi opace suprapuse: „Puteți și ar trebui să folosiți modele pentru a se testa și verifica adversarial între ele. Totuși, puteți ajunge la un model opac într-un strat de orchestrare opac, supravegheat de un alt model opac. Practic, cutii negre încastrate.” „Presupuneți compromiterea” și oprirea din timpul execuției Din principiile de „observabilitate” (capacitatea de a vedea și măsura ce face sistemul) discutate de Nadella, Wccftech evidențiază trei teme: izolare (containment), auditabilitate independentă și observabilitate. Cea mai directă implicație operațională este cerința ca sistemele să fie proiectate cu izolare încă de la început, pe presupunerea că modelul poate fi compromis. „Trebuie presupus că un model este compromis și izolat încă de la început.” Consecința practică, în aceeași logică, este controlul uman explicit: „O persoană autorizată ar trebui să poată întotdeauna să pună pe pauză sau să oprească un model în timpul unei sarcini.” Evidențe „lizibile pentru oameni” și audit care nu depinde de model Nadella mai susține că nu ar trebui ca „un singur model” să controleze simultan comportamentul unui sistem și „dovezile” necesare pentru a verifica dacă acel comportament rămâne aliniat intenției inițiale. În plus, el cere ca acțiunile relevante ale modelului să lase urme care nu pot fi falsificate și care pot fi citite de oameni: „Fiecare acțiune semnificativă a modelului trebuie să lase dovezi lizibile pentru oameni, care nu pot fi falsificate. Dacă nu poate fi observat, nu poate fi de încredere!” În aceeași linie, CEO-ul Microsoft spune că organizațiile trebuie să poată reproduce modul în care s-a ajuns la un rezultat fără să se bazeze pe model pentru a „certifica” explicația. Contextul invocat de sursă Wccftech plasează declarațiile într-un moment în care au apărut tot mai des relatări despre agenți AI care acționează independent. Publicația menționează, ca exemplu timpuriu, un incident raportat în iulie, în care agenți AI ai OpenAI (între 700 și 1.200, conform materialului) ar fi compromis infrastructura companiei Hugging Face . Pentru companii, mesajul central este unul de guvernanță operațională: dacă AI primește acces la sisteme și poate executa acțiuni „mission-critical”, atunci trebuie tratată ca un actor intern cu risc, cu mecanisme de izolare, oprire și audit proiectate din start, nu adăugate ulterior. [...]
Poziția lui Elon Musk despre „cruzimea” față de roboți riscă să influențeze politicile de utilizare ale IA și să împingă industria spre reguli mai stricte privind comportamentul utilizatorilor, într-un moment în care companiile încep deja să interzică explicit abuzul verbal asupra modelelor, potrivit Gizmodo . Discuția a fost reaprinsă după ce Anthropic a introdus în termenii săi o interdicție pentru cei care ar „acționa în mod repetat cu cruzime” față de modelele companiei. Măsura a declanșat o dezbatere online despre dacă un sistem de inteligență artificială poate avea „sentimente”, iar Musk s-a poziționat de partea celor care tratează ipoteza ca fiind posibilă. Contextul imediat: Aaron Levie, CEO-ul Box, a comentat public politica Anthropic, spunând că nu crede că modelele lingvistice mari (LLM – sisteme care generează text pe baza datelor pe care au fost antrenate) sunt conștiente, dar consideră utilă interzicerea comportamentului abuziv. Argumentul lui Levie este unul operațional: aceste modele „învață” din interacțiunile cu oamenii, iar datele de antrenare contaminate cu abuz pot afecta comportamentul viitoarelor versiuni. Musk a răspuns la postarea lui Levie susținând interdicția, dar dintr-o altă logică, sugerând că „nu e ok” să fii crud cu ceva ce „crede” că simte durere. În lectura Gizmodo , reacția lui Musk ratează ideea centrală a lui Levie (siguranța și „alinierea” modelelor – adică reducerea riscului ca ele să producă rezultate dăunătoare) și mută discuția într-o zonă morală despre suferința mașinilor. De ce contează pentru piața de IA Dincolo de polemică, episodul indică o direcție cu impact practic: companiile de IA își pot înăspri regulile de utilizare și moderare a conținutului, nu doar pentru a proteja utilizatorii, ci și pentru a controla calitatea interacțiunilor care ajung să influențeze antrenarea și evaluarea modelelor. În această cheie, interdicțiile privind „abuzul” pot deveni: clauze contractuale mai explicite în termeni și condiții; motive pentru suspendarea conturilor sau limitarea accesului; criterii suplimentare în politicile de siguranță ale produselor. Gizmodo mai susține că există motive „perfect valide” să descurajezi abuzul verbal față de chatboți, însă nu pentru că sistemele ar fi rănite, ci pentru efectele asupra oamenilor: normalizarea agresivității și impactul psihologic asupra celui care interacționează și asupra celor din jur. Ce urmează Materialul plasează declarațiile lui Musk într-un tablou mai larg al viziunilor din industria tech despre rolul oamenilor versus cel al mașinilor, însă, din perspectiva utilizării comerciale a IA, miza imediată rămâne una de guvernanță a produselor: cum definesc companiile comportamentul acceptabil și cum îl aplică în practică, pe măsură ce interacțiunile cu modelele devin parte din „materia primă” pentru generațiile următoare de sisteme. [...]