Știri
Tag: siguranta ai
Știri despre „siguranta ai”
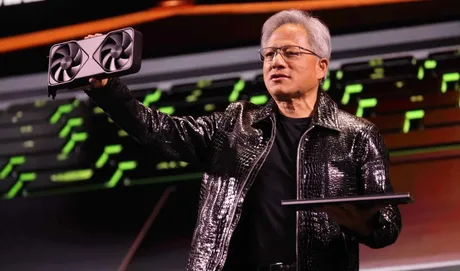
CEO-ul Nvidia, Jensen Huang, cere cooperare SUA–China pentru siguranța inteligenței artificiale - avertizează că AI poate deveni periculoasă
Directorul general al Nvidia cere cooperare SUA–China pe siguranța inteligenței artificiale , avertizând că tehnologia poate deveni periculoasă fără reguli și coordonare între marile puteri, potrivit Android Headlines . Mesajul lui Jensen Huang plasează discuția despre „siguranța AI” (set de măsuri și reguli pentru a preveni utilizări nocive sau scăpate de sub control) în zona de reglementare și geopolitică, într-un moment în care SUA și China sunt și competitori direcți în cursa pentru infrastructura de calcul necesară modelelor avansate. Din informațiile disponibile în materialul sursă, Huang susține că riscurile asociate AI nu pot fi gestionate eficient doar prin inițiative naționale izolate și că este nevoie de un cadru de cooperare între Washington și Beijing. Articolul nu oferă, în fragmentul furnizat, detalii despre un mecanism concret propus (de exemplu, standarde comune, organisme de supraveghere sau termene), astfel că rămâne neclar ce formă ar urma să ia această colaborare. De ce contează: presiune pentru reguli comune într-o piață fragmentată Apelul șefului Nvidia este relevant pentru companii și investitori deoarece o eventuală convergență a regulilor de siguranță ar putea reduce fragmentarea pieței și incertitudinea de conformare (costuri și obligații diferite pe regiuni). În sens invers, lipsa cooperării poate duce la standarde incompatibile și la restricții suplimentare, cu efecte directe asupra lanțurilor de aprovizionare și a accesului la tehnologie. Ce urmează În lipsa unor detalii suplimentare în material despre pași instituționali sau reacții oficiale, rămâne de urmărit dacă mesajul va fi preluat în discuții de politică publică și dacă va alimenta inițiative bilaterale sau multilaterale privind standarde de siguranță pentru AI. [...]