Securitate cibernetică22 oct. 2026
Vulnerabilități critice în PHP sunt exploatate activ și expun NAS-urile conectate la internet - Synology are patch-uri, QNAP și alți furnizori încă lucrează la remedieri
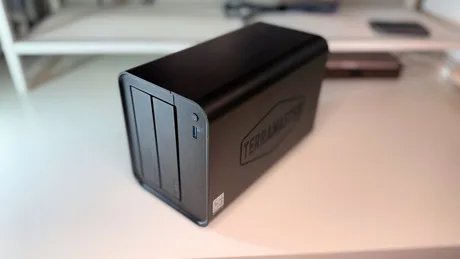
Exploatarea activă a două vulnerabilități critice din PHP crește riscul de compromitere a NAS-urilor expuse la internet , iar pentru o parte dintre producători nu există încă remedieri complete, potrivit AppleInsider . Miza este operațională: NAS-urile sunt folosite frecvent ca depozit principal pentru fișiere și copii de siguranță, iar un atac reușit poate duce la acces neautorizat și executare de cod de la distanță. Vulnerabilitățile, denumite „PHP2Shell” și urmărite ca CVE-2026-109618 și CVE-2026-109619, pot permite atacatorilor să ruleze cod pe servere afectate fără autentificare. Echipa PHP a publicat actualizări de securitate pe 21 octombrie pentru versiunile 8.2–8.5, însă urgența este amplificată de faptul că Amazon a detectat o tentativă de exploatare pe 17 octombrie, înainte de divulgarea publică. Cine are patch-uri și cine încă lucrează la remedieri Synology a publicat pachete PHP actualizate care adresează problemele. În avizul său de securitate, compania indică drept afectate versiunile PHP 7.3–8.4 și menționează, între altele, Mail Station și Synology Calendar. Actualizările pentru PHP 8.2 și PHP 8.4 sunt disponibile prin Package Center și arhiva de descărcări, însă producătorul recomandă verificarea stării fiecărui pachet afectat, nu presupunerea că totul a fost remediat. Synology face și o distincție importantă pentru administrare: pachetele PHP instalate separat nu sunt același lucru cu componentele PHP integrate în DiskStation Manager, iar compania susține că PHP-ul „încorporat” nu este expus la suprafețe de atac externe, ceea ce ar face exploatarea prin acel component „puțin probabilă”. QNAP a confirmat o plajă mai largă de produse afectate într-un aviz din 22 octombrie, inclusiv QTS 5.2.11 și versiuni anterioare, QTS 6.1.0, mai multe versiuni de QuTS hero și QuTScloud, plus aplicații precum Note Station 3. Compania spune că lucrează la remedieri, dar nu a indicat un termen de livrare. QNAP afirmă că nu are rapoarte de atacuri care să-i vizeze produsele, deși există documentare privind încercări de exploatare a serverelor PHP vulnerabile. Până la apariția patch-urilor, QNAP recomandă reducerea expunerii directe la internet prin: dezactivarea redirecționărilor de porturi neesențiale; dezactivarea UPnP (configurarea automată a porturilor în router); dezactivarea serviciilor de acces la distanță care nu sunt necesare; folosirea unei conexiuni VPN și restricționarea accesului de administrare la rețele de încredere. Publicația notează și că dezactivarea serverului web integrat poate reduce expunerea dacă nu este necesar, dar QNAP avertizează că această măsură nu protejează interfața de administrare a NAS-ului; rămân necesare restricțiile de rețea cât timp software-ul afectat nu este actualizat. Producători unde situația rămâne neclară Pentru TerraMaster , AppleInsider menționează o discuție pe Reddit în care compania a recunoscut problema după ce un utilizator a raportat PHP 7.4.33 în interfața de administrare a unui model F2-425. Într-un răspuns din 22 octombrie, TerraMaster a spus că investighează și testează și lucrează la o soluție, însă nu există încă un patch, iar publicația precizează că nu a confirmat independent dacă acea configurație este exploatabilă. În cazul Ugreen , AppleInsider spune că nu a putut confirma dacă există o actualizare de securitate PHP2Shell pentru UGOS Pro; politica de raportare a vulnerabilităților descrie procesul, dar nu stabilește dacă software-ul NAS este afectat. Pentru Asustor , publicația afirmă că nu a putut confirma existența unui patch PHP2Shell sau o listă definitivă de dispozitive afectate; compania are o pagină de avize de securitate, iar statusul vulnerabilității este indicat ca „în desfășurare”. Riscul operațional ignorat frecvent: containerele Docker Un NAS „la zi” ca sistem de operare poate rula în continuare PHP vulnerabil în aplicații din containere Docker. Acestea pot include propriile instalări PHP, care nu sunt actualizate automat odată cu firmware-ul sau pachetele producătorului. Recomandarea este ca utilizatorii care rulează servicii bazate pe PHP în Docker să verifice imaginile de container pentru versiuni afectate și să instaleze imagini actualizate când devin disponibile; în practică, actualizarea presupune de regulă recrearea containerului pentru a rula software-ul remediat. QNAP avertizează explicit că instalările PHP din Container Station și aplicațiile terțe nu sunt acoperite de actualizările sistemului de operare. Ce urmează și unde e riscul cel mai mare Cea mai mare problemă pe termen lung, potrivit AppleInsider, este la NAS-urile vechi, ieșite din suport , care nu mai primesc actualizări de securitate și pot rămâne vulnerabile pe termen nedefinit. În acest caz, recomandarea este să nu fie expuse la internet interfața de administrare sau alte servicii, chiar dacă dispozitivul poate rămâne util pentru stocare locală. Pentru acces de la distanță, publicația indică folosirea unui VPN în locul expunerii porturilor de administrare și verificarea jurnalelor pentru activitate suspectă, deoarece actualizările nu „repară” un compromis deja produs. [...]