Securitate cibernetică07 oct. 2026
Trump Mobile ar fi avut datele tuturor celor 3.615 abonați publicate pe dark web - hackerii BYOD susțin că operatorul a răspuns că „nu are o echipă” pentru gestionarea incidentului
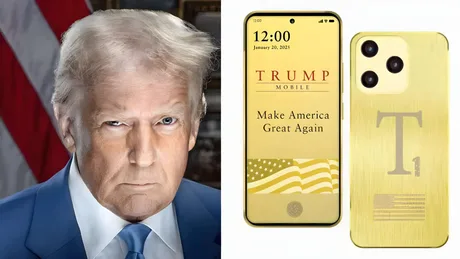
Un atac informatic ar fi expus datele tuturor celor 3.615 abonați Trump Mobile , iar compania ar fi răspuns că „nu are o echipă” care să gestioneze situația, potrivit Wccftech . Episodul ridică semne de întrebare despre capacitatea operațională a operatorului virtual ( MVNO ) de a gestiona incidente de securitate și obligațiile aferente protecției datelor. Grupul de hackeri BYOD susține că, după ce a informat Trump Mobile despre breșă, compania a răspuns cu mesajul „We have no team to handle this” („Nu avem o echipă care să se ocupe de asta”) și ar fi calificat orice atacator drept „terorist”, conform declarației publicate de BYOD pe un site de pe dark web unde ar fi fost încărcate datele. Ce date ar fi fost compromise Conform unei analize realizate de Straight Arrow, citată de publicație, setul de date scurs ar include informații personale și detalii de telecomunicații. Printre elementele menționate se numără: nume și prenume; adrese de e-mail; numere de telefon; adrese de domiciliu; detalii despre comenzi plasate la Trump Mobile. Wccftech notează că ar fi vorba despre toți cei 3.615 clienți ai Trump Mobile, ceea ce ar indica o bază de abonați redusă, dar cu expunere integrală a datelor pentru întregul portofoliu. De ce contează: risc operațional și de conformitate pentru un MVNO Trump Mobile este prezentat ca un MVNO (operator virtual de telefonie mobilă), adică o companie care oferă servicii mobile folosind infrastructura altor operatori. În acest model, gestionarea datelor clienților și răspunsul la incidente implică, de regulă, procese interne și coordonare cu furnizori terți. În acest context, mesajul atribuit companiei – că nu ar avea o echipă care să gestioneze criza – sugerează o vulnerabilitate operațională majoră: lipsa unei funcții minime de răspuns la incidente (investigare, limitarea impactului, comunicare către clienți și parteneri). Context: un nou episod după o breșă anterioară Publicația amintește că, în luna mai, Trump Mobile ar fi fost asociat cu o altă scurgere de date care ar fi vizat informații personale ale unor clienți timpurii, inclusiv persoane care ar fi plătit un avans de 100 de dolari (aprox. 460 lei) pentru rezervarea telefonului T1. În acel caz, compania ar fi indicat că problema ar fi fost cauzată de un furnizor terț de platformă și ar fi spus că încă evaluează dacă trebuie să își informeze clienții afectați. Wccftech mai precizează că, potrivit Straight Arrow, nu ar fi fost identificate date legate de membri ai familiei Trump în setul de informații scurs, însă nu este clar dacă acest lucru se datorează lipsei unor astfel de abonamente sau altor motive. [...]