Securitate cibernetică22 sept. 2026
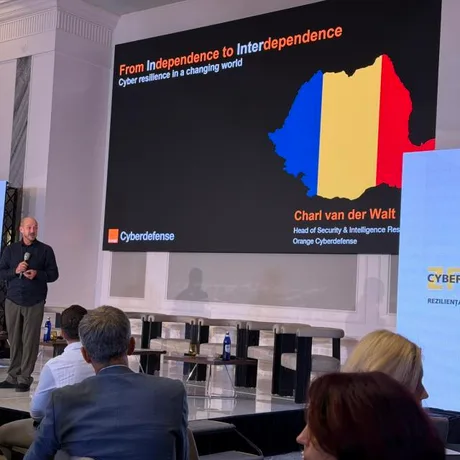
Conferința Orange Business: atacurile cibernetice șterg backup-uri și golesc conturi - companiile sunt împinse spre planuri de reziliență și controlul accesului la AI
Atacurile cibernetice ajung direct în cash-flow și continuitatea operațională , iar exemplele di scut ate la o conferință Orange Business arată că „avem backup” sau „avem antivirus” nu mai sunt răspunsuri suficiente, potrivit Mobilissimo . Miza pentru companii se mută de la prevenție „perfectă” la reziliență: cât de repede își pot reporni serviciile critice și cât de bine își pot limita pierderile când incidentul deja s-a produs. Când backup-ul există, până când nu mai există La conferință au fost prezentate cazuri în care atacatorii au vizat nu doar infrastructura, ci și mecanismele de recuperare. Romanian Soft Company (platforma medicală Hipocrate) a descris un atac din 2024 care a afectat 26 de servere dintr-o rețea de aproximativ 300, într-un context în care compania deservește circa 100 de spitale din România și Republica Moldova. Firma a evitat repornirea sistemelor înainte de a înțelege „calea” atacului, iar componentele critice au fost repuse în funcțiune în aproximativ 72 de ore. Un alt exemplu, Soft Tehnica (Freya POS), a arătat o vulnerabilitate practică: atacatorii au șters backup-urile, deși compania investise „zeci de mii” în ele. După recuperare, măsurile aplicate au inclus autentificare în doi pași, segmentarea infrastructurii și trecerea la „backup immutable” (copii de siguranță care, în mod obișnuit, nu pot fi șterse sau rescrise). Compania a ajuns să testeze revenirea în 10 minute, conform relatării din conferință. „Am fost atacați și nu mai avem nimic. [...] Știu că am dat niște zeci de mii pe backup. Aveam backup, numai că l-au șters.” 100.000 de euro pierduți în 30 de minute: securitatea devine operațiune financiară Într-un caz din transporturi, atacatorii au mers direct pe bani: în aproximativ 30 de minute au plecat peste 100.000 de euro (aprox. 500.000 lei), prin 11 transferuri și operațiuni către conturi externe. În paralel, compania a fost „bombardată” cu apeluri telefonice pentru a îngreuna accesul la comunicații, potrivit relatării de pe scenă. „Au început să sune telefoanele firmei, inclusiv telefonul meu, ca să nu mai putem accesa nici mailul, nici apelul vocal, nimic. Deci, ca în filme.” Una dintre măsurile adoptate ulterior a fost un telefon dedicat exclusiv aplicațiilor bancare, fără aplicații de mesagerie și fără utilizare generală pe internet — o decizie operațională, nu una „de IT”, cu impact direct asupra controlului plăților. Lecția internă a Orange: „excepțiile” dispar după un incident Orange România a revenit asupra propriului incident din 2025: un angajat a folosit aceeași parolă și a salvat-o într-un browser de pe un dispozitiv personal compromis ulterior. Datele au fost folosite pentru accesarea unei instanțe Jira expuse online, de unde au fost extrase aproape 6 GB de date. Compania a precizat că nu a existat mișcare laterală către alte sisteme și nici oprirea serviciilor, însă episodul a dus la o schimbare internă: eliminarea excepțiilor de la politicile de securitate. „Trebuie să ai un Cerber, cineva care spune «Nu, la revedere», și peste decizia acestei persoane nu se trece.” AI crește „persistența” atacurilor și aduce riscuri noi în interiorul firmelor O temă separată a fost inteligența artificială, inclusiv „Shadow AI” (utilizarea de instrumente AI de către angajați fără vizibilitate și control din partea organizației). În plus, dacă un „agent AI” primește acces la fișiere, e-mail și aplicații interne, el poate ajunge să funcționeze ca o identitate cu privilegii extinse, iar compromiterea lui poate avea efecte similare cu compromiterea unui cont intern. În același timp, Orange Cyberdefense a argumentat că AI nu „schimbă fizica” atacului, dar schimbă masiv probabilitatea prin automatizare și încercări repetate la scară mare. În datele prezentate la conferință, o vulnerabilitate critică confirmată într-o rețea enterprise rămâne deschisă în medie circa 160 de zile, iar extorcarea cibernetică a crescut cu 46% între 2024 și 2025, cu o nouă creștere indicată de datele până în august 2026. De ce contează pentru business: costul unui incident poate depăși ani de bugete Mesajul central al conferinței, așa cum reiese din exemplele prezentate, este că securitatea cibernetică se traduce în pierderi financiare, întreruperi de activitate și decizii de management, nu doar în achiziții de soluții tehnice. În unele cazuri analizate de CEO-ul SCUT, paguba unui singur atac reușit poate acoperi 10–15 ani de buget de securitate — un argument pentru a trata reziliența (planuri exersate, roluri, proceduri și recuperare rapidă) ca parte din guvernanța și continuitatea afacerii, nu ca proiect punctual al departamentului IT. [...]