Securitate cibernetică15 oct. 2026
Autoritățile franceze investighează un atac cibernetic care a preluat controlul frigiderelor din circa 700 de retaileri alimentari - pierderi de produse și riscuri operaționale din echipamente conectate cu software învechit
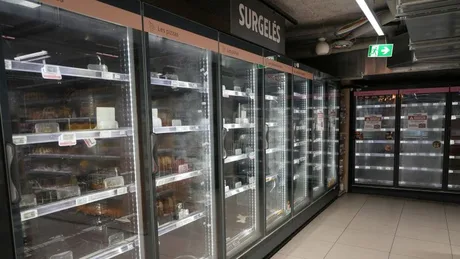
Atacul cibernetic asupra controlerelor de refrigerare din supermarketuri expune un risc operațional și financiar major pentru retailul alimentar , după ce hackeri au preluat controlul unor frigidere și congelatoare din sute de magazine din Franța, provocând pierderi de marfă și, în unele cazuri, incendii, potrivit CNN . În total, aproximativ 700 de retaileri alimentari au fost afectați la nivel național, după ce atacatorii s-au conectat de la distanță la echipamentele de refrigerare și au pornit cicluri de dezghețare, ceea ce a dus la compromiterea unor cantități mari de produse proaspete și congelate, conform postului BFMTV, afiliat CNN. Procuratura din Paris a preluat cazul în jurisdicție națională, iar autoritățile investighează inclusiv legătura dintre atacuri și pagubele raportate, „în termeni de alterare a alimentelor și incendii”. Ce s-a întâmplat și de ce contează pentru companii Din perspectiva operațională, incidentul arată cât de vulnerabile pot deveni lanțurile de distribuție atunci când echipamente industriale conectate la internet (în acest caz, controlerele care gestionează temperaturile din vitrine și camere frigorifice) sunt expuse public sau rămân cu software vechi. Potrivit materialului, controlerele pot fi accesate online pentru mentenanță, astfel încât firmele de service să ajusteze temperaturile de la distanță. În Franța, atacatorii ar fi pătruns în controlere operate de cel puțin trei companii, inclusiv Danfoss (Danemarca), Copeland (SUA) și Dixell, potrivit unei declarații a agenției franceze de securitate cibernetică ANSSI , care gestionează investigația. Impactul financiar ar putea fi semnificativ: executivi din retail au avertizat că pagubele s-ar putea ridica la milioane, pe fondul pierderilor de marfă și al întreruperilor operaționale. Vulnerabilități: software învechit și sisteme expuse pe internet Danfoss a recunoscut, la scurt timp după atac, că multe dintre unitățile afectate „nu mai primesc actualizări software sau de securitate” ori rulau „software învechit”, recomandând clienților să mențină sistemele suportate la zi cu cel mai recent firmware (software-ul intern al echipamentului). Copeland (care deține Dixell) a indicat o „vulnerabilitate” într-o generație de controlere scoasă din uz („end-of-life”, adică fără suport), precizând că lucrează cu clienții afectați pentru reducerea riscului. Un element cheie este expunerea la internet: înainte de atac, existau peste 1.700 de instanțe ale software-ului Danfoss afectat expuse online în Franța, ceea ce ar fi oferit atacatorilor o „plajă” largă de ținte potențiale, potrivit cercetătorului Félix Aimé (Sekoia), citat de CNN. În plus, compania de securitate Claroty semnalase anterior vulnerabilități în controlerele Danfoss AK-SM 800A, inclusiv un mecanism care ar putea fi abuzat pentru a ocoli autentificarea normală, conform unui raport publicat la începutul lunii august, menționează articolul. Cine a fost afectat: marile lanțuri, în prim-plan Atacul a lovit mai multe grupuri importante din retailul francez, potrivit datelor prezentate: până la 80 de supermarketuri Carrefour ; 5% din cele 490 de magazine Monoprix; 150 de magazine din grupul Les Mousquetaires; aproximativ 80 de magazine Coopérative U (potrivit CEO-ului Dominique Schelcher). Cine este în spatele atacului și ce spun autoritățile Nicio grupare sau persoană nu și-a asumat responsabilitatea, iar lipsa unei cereri publice de răscumpărare sugerează că scopul ar fi putut fi mai degrabă „mischief” (sabotaj) sau „neliniștirea publicului”, potrivit analistului britanic Ken Munro, citat de CNN. Motivația rămâne „necunoscută în acest stadiu”, a spus Aimé. Ministrul francez al Economiei, Roland Lescure, a numit incidentul un „semnal de alarmă pentru toată lumea”, dar a încercat să reducă temerile privind riscul unor penurii alimentare. Se extinde dincolo de Franța Problema nu pare limitată la Franța. Aimé a declarat pentru Reuters că și Spania, Portugalia, Polonia, Germania și Belgia ar fi fost afectate. Ce ar trebui să rețină companiile (și consumatorii) Pentru consumatori, „nu este mult de care să se îngrijoreze”, potrivit lui Munro, însă pentru companii mesajul este direct: sistemele de management ale echipamentelor trebuie ținute departe de internetul public și securizate corespunzător. „Nu exista nicio nevoie de business ca aceste controlere să fie accesibile pe internetul public.” Munro recomandă ca board-urile companiilor să ceară explicații furnizorilor: cine administrează efectiv aceste sisteme, cine a externalizat mentenanța și cine are responsabilitate contractuală pentru securitate. În lipsa unor controale, „un singur punct orb” poate duce la „tone de mâncare aruncată”, potrivit analistului. [...]