Securitate cibernetică21 nov. 2026
RIKEN oprește supercomputerul japonez Fugaku după un presupus atac cibernetic - 4.222 de utilizatori pot avea date de autentificare expuse
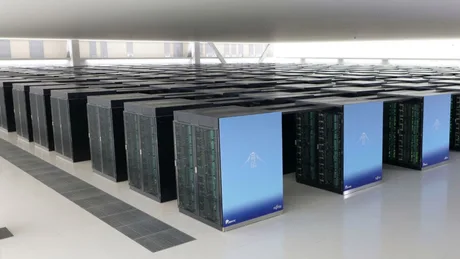
Oprirea supercomputerului japonez Fugaku după un presupus atac cibernetic riscă să blocheze proiecte de cercetare și să expună credențiale ale utilizatorilor , într-un incident care ridică semne de întrebare despre securitatea operațională a unor infrastructuri critice de calcul, potrivit TechRadar . RIKEN , organizația de cercetare responsabilă de Fugaku, spune că atacul ar fi avut loc între 10 și 13 noiembrie 2026, iar ancheta este în desfășurare pentru a stabili cât de adânc au pătruns atacatorii în rețea și ce date au obținut. Instituția indică faptul că intrușii au ajuns la sisteme care conțineau informații despre utilizatori înregistrați. Punctul de intrare: un tablou de bord online Investigația de până acum arată că atacul a început prin compromiterea unui tablou de bord online care afișa starea operațională a supercomputerului. Pe serverele afectate au fost găsite și urme de malware (software malițios), ceea ce sugerează că incidentul nu s-a limitat la interfața de monitorizare. Sistemele compromise stocau nume, adrese de e-mail și credențiale de autentificare folosite pentru acces la Fugaku și la servicii de calcul operate de organizații externe. RIKEN a identificat: 4.222 de utilizatori Fugaku potențial afectați; 375 de utilizatori ai sistemului mai mic Rikyu, de asemenea potențial afectați. Pe 13 noiembrie 2026, după ce cineva a încercat să folosească credențiale compromise pentru a accesa Fugaku, RIKEN a scos imediat sistemul din funcțiune. Efect operațional: cercetarea, întreruptă pe termen nedeterminat Fugaku rămâne offline, iar oprirea afectează o infrastructură cu capacitate mare de calcul, ceea ce înseamnă perturbări pentru cercetătorii care își programaseră deja accesul. TechRadar notează că Fugaku are 158.976 de noduri de calcul, fiecare cu un procesor cu 48 de nuclee și 32 GiB de memorie utilizabilă, totalizând 7.630.848 de nuclee și peste cinci petabytes de memorie pentru sarcini științifice. RIKEN afirmă că nu a găsit dovezi că seturi de date de cercetare ar fi fost divulgate, însă anchetatorii nu au stabilit încă ce informații ar fi putut părăsi sistemele. Organizația verifică și dacă înregistrările expuse includ date aparținând unor organizații sau persoane din afara RIKEN. Efect de propagare: verificări la alte centre de calcul Un risc suplimentar este legat de credențialele stocate pe serverele afectate, care ar fi putut oferi acces și la servicii de calcul ale unor organizații externe. RIKEN spune că îi contactează pe operatorii altor supercomputere ale căror servicii ar fi putut fi expuse; aceștia verifică dacă a existat acces neautorizat, deși RIKEN nu a confirmat intruziuni în acele sisteme externe. Incidentul este relatat de TechRadar „via” The Register și vine pe fondul mai multor atacuri cibernetice care au afectat în ultimele luni companii japoneze, furnizori de telecomunicații, servicii cloud și instituții publice, situație care a determinat guvernul de la Tokyo să aloce finanțare de urgență pentru întărirea capabilităților naționale de securitate cibernetică. [...]