Știri

Știri din categoria Securitate cibernetică
Let’s Encrypt pregătește trecerea la certificate „post-cuantice” cu trafic mai mic, printr-un plan bazat pe arbori Merkle, pentru a limita încetinirile și erorile de conectare care ar putea apărea când semnăturile criptografice actuale vor deveni nesigure în fața calculatoarelor cuantice, potrivit IT Home.
Let’s Encrypt, autoritate de certificare non-profit operată de Internet Security Research Group (ISRG), este descrisă ca fiind cea mai mare din lume, cu servicii folosite de peste 300 de milioane de site-uri. Miza anunțului este una operațională: migrarea Web-ului la semnături „rezistente la cuantic” (post-cuantice) riscă să crească semnificativ dimensiunea certificatelor și a lanțurilor de certificate, ceea ce poate afecta performanța conexiunilor HTTPS.
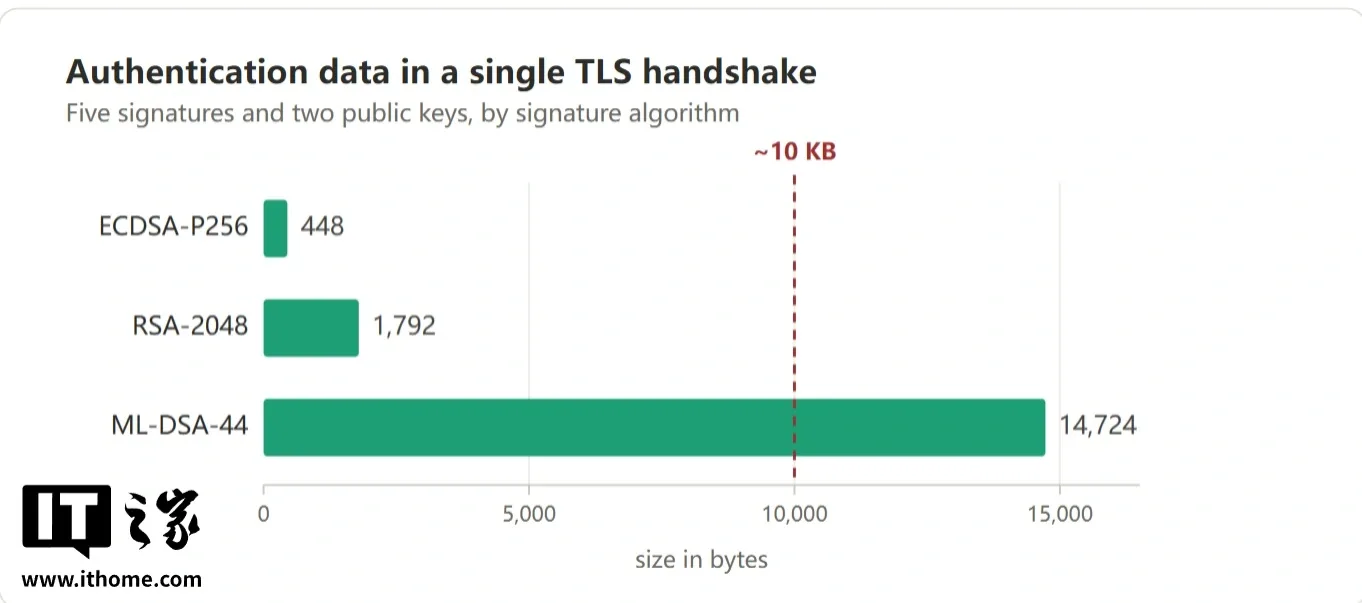
În sistemele curente, bazate pe RSA și ECDSA, un handshake TLS are de regulă câteva sute de bytes până la 2 KB. Dacă se trece la algoritmi post-cuantici precum ML-DSA-44 (menționat în material), dimensiunea poate depăși în cel mai rău caz 10 KB, ceea ce înseamnă:
Let’s Encrypt argumentează că tranziția trebuie pregătită din timp, pentru ca standardele, software-ul și infrastructura să nu încetinească migrarea atunci când presiunea de securitate va deveni reală.
Planul anunțat vizează Merkle Tree Certificates (certificate pe bază de arbore Merkle), o abordare în care mai multe certificate sunt „împachetate” într-un set acoperit de o singură semnătură. În loc ca un client să verifice semnătura completă pentru fiecare certificat, acesta verifică faptul că certificatul relevant este inclus în arbore (adică în setul semnat), reducând volumul de date transmis și verificat.
Conform comparației prezentate de Let’s Encrypt, această schemă ar putea reduce traficul la aproximativ o zecime față de o soluție „tradițională” cu certificate post-cuantice.
Instituția intenționează să lanseze un mediu de testare pentru emiterea acestor certificate în a doua jumătate a lui 2026, iar pentru 2027 își propune să fie pregătită pentru implementarea în producție. Materialul nu oferă detalii despre condițiile de adoptare de către browsere sau despre pașii concreți de standardizare, dincolo de acest calendar orientativ.
Recomandate
Comisia Europeană confirmă un atac cibernetic asistat de AI, fără breșă de date dovedită până acum , potrivit News . Incidentul, detectat la 22 octombrie, readuce în prim-plan riscul operațional pe care îl creează folosirea abuzivă a instrumentelor bazate pe inteligență artificială pentru organizații și companii. Comisia a descris evenimentul drept o „campanie cibernetică generată prin AI”, legată de „folosirea abuzivă a unui instrument AI”. Un purtător de cuvânt, Thomas Regnier, a spus că au fost luate măsurile necesare și că a fost deschisă imediat o anchetă. „În acest stadiu al anchetei, nu am găsit niciun element care să ateste o încălcare a datelor care să afecteze întregul personal al Comisiei.” Ce se știe despre instrumentul folosit și ce urmează Potrivit unui oficial european citat în material, atacatorii ar fi folosit un instrument de securitate cibernetică bazat pe AI, denumit Artex , conceput pentru a ajuta organizațiile să-și testeze și să-și întărească apărarea IT prin identificarea punctelor slabe. Ancheta ar urma să stabilească cine se află în spatele atacului. Același instrument ar fi fost folosit și în atacuri împotriva unor companii japoneze, conform concluziilor prezentate în urmă cu o lună de divizia de securitate cibernetică a unui grup mare de internet cu sediul la Tokyo, mai notează sursa. Context: presiune în creștere pe infrastructura digitală din Europa Episodul are loc pe fondul unei alerte ridicate în Europa privind atacurile cibernetice, după un val de incidente care au vizat frigidere conectate din sectorul distribuției alimentare, la începutul lunii noiembrie, în aproximativ zece țări europene. Lanțurile de supermarketuri afectate au fost nevoite să arunce o cantitate mare de hrană, potrivit materialului. Separat, Banca Centrală Europeană a cerut, într-un raport publicat miercuri, consolidarea cooperării împotriva atacurilor cibernetice, apreciind că progresele în AI amplifică amenințarea, inclusiv prin sisteme „agentice” (capabile să execute sarcini mai autonom), care cresc eficiența atacatorilor pe măsură ce modelele avansate devin mai accesibile și mai ieftine. În acest context, confirmarea unui atac asupra Comisiei Europene, chiar fără o breșă de date dovedită până acum, indică o escaladare a riscului operațional: instrumente create pentru testarea apărării pot fi reutilizate rapid ca arme, iar investigațiile devin esențiale pentru a înțelege actorii și metodele folosite. [...]
Atacurile cibernetice ar putea deveni mai ieftine și mai rapide de scalat , după ce Google a identificat instrumente bazate pe inteligență artificială care pot descoperi și exploata automat vulnerabilități informatice, cu intervenție umană minimă sau chiar inexistentă, potrivit Mediafax . Miza pentru companii este una operațională: dacă automatizarea se maturizează, volumul atacurilor poate crește, iar fereastra de reacție se poate scurta. Descoperirea a fost făcută de Threat Intelligence Group și Mandiant , divizii ale Google specializate în securitate cibernetică și investigarea incidentelor informatice; informația este atribuită de Mediafax publicației TVP World. Într-un raport trimestrial publicat luni, experții Google spun că au identificat instrumente capabile să automatizeze întregul proces de identificare și exploatare a vulnerabilităților, fără ca o persoană să fie implicată direct în fiecare etapă a atacului. „Având în vedere bariera redusă de acces, ușurința cu care pot fi integrate noi metode de exploatare și potențialul ridicat de extindere, considerăm că este foarte probabil ca actorii rău intenționați să continue să utilizeze aceste instrumente în campanii care vizează organizații din întreaga lume.” Ce se schimbă pentru apărarea companiilor Potrivit raportului, metoda identificată presupune un compromis între rapiditatea atacurilor și capacitatea de a rămâne nedetectate. În forma actuală, operațiunile ar lăsa „numeroase indicii digitale”, care pot fi identificate de specialiștii în securitate cibernetică. Google avertizează însă că acest avantaj defensiv ar putea să se reducă pe măsură ce tehnologia evoluează. Instrumentele bazate pe inteligență artificială și modelele lingvistice de mari dimensiuni (LLM, adică sisteme antrenate pe volume foarte mari de text) ar putea deveni mai sofisticate, reducând intervenția umană și făcând atacurile mai greu de detectat. „Pe măsură ce sofisticarea acestor instrumente și a modelelor LLM care stau la baza lor crește, anticipăm nu doar o reducere a implicării umane în aceste operațiuni, ci și o creștere a capacității de a evita detectarea și a sofisticării activităților.” Google nu a precizat ce grupări sau state s-ar afla în spatele atacurilor analizate. Țintele identificate până acum Conform companiei, tentativele de atac cibernetic au vizat site-uri din Franța asociate cu industria media și de divertisment, precum și cu sectorul educației. Raportul nu oferă detalii suplimentare despre organizațiile vizate sau despre amploarea eventualelor breșe de securitate. [...]
TSMC investighează o scurgere de date de personal printr-un furnizor cloud terț , un incident care ridică riscuri operaționale și de conformitate pentru cel mai mare producător de semiconductori din lume, cu potențiale efecte în lanț asupra ecosistemului său de parteneri. Informațiile sunt prezentate de TechRadar , care notează că datele nu ar fi fost extrase din sistemele companiei, ci din servicii găzduite la un terț. Potrivit materialului, un actor de amenințare care folosește aliasul „SmithBianl” a publicat pe un forum clandestin un fișier-text cu 499 rânduri, descris ca mostră dintr-un set mai mare de date. Acesta ar conține 46.000 de înregistrări despre angajați și ar avea aproape 7 GB, fiind oferit la vânzare pentru 3 BTC (puțin sub 200.000 de dolari, conform sursei). Ce tip de date ar fi fost expuse Atacatorul susține că arhiva include date personale și financiare ale angajaților TSMC, între care: numere de identificare națională; adrese; date de contact; informații bancare. TechRadar precizează că „46.000 de înregistrări” nu înseamnă neapărat 46.000 de persoane, deoarece pot exista tipuri diferite de înregistrări pentru aceeași victimă (de exemplu, nume și date bancare). Poziția TSMC: sistemele companiei nu ar fi fost compromise Într-o declarație citată de publicație, Wendell Huang , vicepreședinte senior și director financiar (CFO) al TSMC, afirmă că datele au apărut neautorizat pe un site extern, dar că nu există indicii că infrastructura TSMC ar fi fost spartă. „În prezent, nu am găsit nicio dovadă că sistemele TSMC au fost compromise. Această informație a fost verificată ca fiind identică cu date stocate în serviciile de sistem ale unui furnizor de servicii cloud, dar nu are legătură cu operațiunile companiei sau cu datele legate de clienți.” Compania nu a indicat numele furnizorului cloud și, conform sursei, nu răspunde în acest moment solicitărilor media, astfel că rămâne neclar cum a fost compromis terțul și dacă au fost afectate și alte companii. Ce măsuri spune TSMC că a luat Conform declarației citate, TSMC: notifică persoanele afectate și oferă suport; colaborează cu furnizorul cloud; lucrează cu autoritățile de investigare relevante; a angajat și o agenție terță de securitate cibernetică pentru a stabili faptele și a lua măsuri. Context: un incident cu miză mare, dar cu informații încă incomplete TechRadar amintește rolul critic al TSMC în economia globală, compania fiind un furnizor major pentru clienți precum Apple, Nvidia și AMD. Publicația menționează și precedente: în 2018, o infecție malware a afectat mai multe facilități de producție și a perturbat operațiunile, cu pierderi estimate la 85 milioane de dolari; iar în urmă cu trei ani, LockBit a pretins că a furat date, care s-au dovedit a proveni de la un furnizor (Kinmax Technology). În cazul actual, termenul-limită invocat de atacator pentru publicarea completă a arhivei a fost 15 noiembrie 2026, iar TechRadar notează că acest termen a expirat. Nu este clar din informațiile disponibile dacă datele au fost publicate integral sau dacă a existat un cumpărător. [...]
Hubul european de securitate maritimă la Marea Neagră va funcționa în două locații, la Constanța și la Varna , o arhitectură operațională care ar urma să împartă responsabilitățile regionale și să accelereze punerea în funcțiune a unui mecanism european de monitorizare și răspuns la amenințări, inclusiv cibernetice, potrivit Agerpres . Finanțarea anunțată de Comisia Europeană pentru hub este de 50 de milioane de euro (aprox. 250 milioane lei), informație menționată de deputata USR Oana Țoiu într-o postare pe Facebook, în contextul vizitei la București a președintei Comisiei Europene, Ursula von der Leyen. Ce va face hubul și de ce contează pentru infrastructura critică Conform informațiilor prezentate, centrul va avea atribuții în: monitorizare și avertizare timpurie; protecția infrastructurii maritime critice, inclusiv porturi, cabluri submarine, conducte, instalații offshore și rute de navigație; creșterea rezilienței la amenințări hibride și cibernetice. Din perspectiva companiilor care operează în porturi, energie offshore sau telecom (prin cabluri submarine), miza este reducerea riscurilor operaționale și a vulnerabilităților care pot produce întreruperi, costuri suplimentare și întârzieri logistice. Cum se leagă de securitatea cibernetică: conectarea la ENISA și Centrul de la București Oana Țoiu afirmă că hubul va fi interconectat cu mai multe mecanisme și instituții relevante, între care: CISE (mediul comun european pentru schimbul de informații maritime), asociat Agenției Europene pentru Siguranță Maritimă (EMSA); MARSUR (rețeaua de supraveghere maritimă) din cadrul Agenției Europene de Apărare (EDA); SCOMAR, sistemul românesc de supraveghere și observare la Marea Neagră; FRONTEX, SATCEN, ENISA (agenția UE pentru securitate cibernetică) și Centrul European de Competențe în Securitate Cibernetică de la București , precum și structuri relevante ale NATO. Interconectarea cu ENISA și cu centrul de competențe de la București indică faptul că dimensiunea cibernetică este tratată ca parte integrată a securității maritime, nu ca un capitol separat. Ce urmează: calendar, structură juridică și bugete naționale Pașii următori enumerați de Oana Țoiu includ formalizarea calendarului de operaționalizare și desemnarea coordonatorilor (național și comun), înființarea structurii juridice și stabilirea unui Consiliu de Conducere. De asemenea, este menționată includerea în bugetele anuale 2027 a contribuțiilor naționale în România și Bulgaria, precum și continuarea dialogului cu Turcia, Comisia Europeană și state membre precum Germania și Franța. Separat de finanțarea hubului, Ursula von der Leyen a anunțat și alocarea a 10 milioane de euro (aprox. 50 milioane lei) către autoritățile române pentru operațiuni de căutare și salvare în Marea Neagră și a vorbit despre accelerarea demersurilor pentru operaționalizarea hubului, cu un calendar pentru finalizare. [...]
Un nou incident cibernetic la FBI riscă să compromită integritatea datelor folosite zilnic de poliție și alte agenții , după ce atacatori ar fi obținut acces la baza națională americană de date despre infracțiuni, potrivit Meduza , care citează informații publicate de CNN. FBI investighează o presupusă compromitere a bazei de date a National Crime Information Center (NCIC), utilizată de forțele de ordine. Un fost angajat al FBI a explicat pentru CNN că NCIC este una dintre cele mai importante platforme de schimb de informații între agenții la nivel federal, statal și local, folosită zilnic pentru identificarea persoanelor căutate, verificarea mandatelor de arestare și accesarea unor date care pot influența direct siguranța publică. Operarea NCIC este în responsabilitatea FBI. Miza principală, potrivit unei surse CNN, nu este doar accesul neautorizat, ci posibilitatea ca atacatorii să fi modificat informațiile din sistem — un scenariu care ar putea afecta decizii operative în teren (de la verificări de identitate până la executarea mandatelor). Ce se știe și ce rămâne neclar Deocamdată, consecințele și amploarea incidentului nu sunt cunoscute. Nici momentul exact al compromiterii nu este clar; din relatarea CNN reiese că atacul ar fi fost observat în urmă cu câteva zile. FBI nu a comentat informațiile CNN. În același timp, Meduza notează că directorul FBI, Kash Patel , lăudase public instituția pe 19 noiembrie pentru progrese în securitatea cibernetică. Context: nu este primul atac asupra sistemelor FBI Incidentul ar veni după o serie de breșe recente. În septembrie, gruparea ShinyHunters ar fi obținut acces la date medicale ale angajaților FBI, potrivit informațiilor citate de Meduza din CNN. [...]
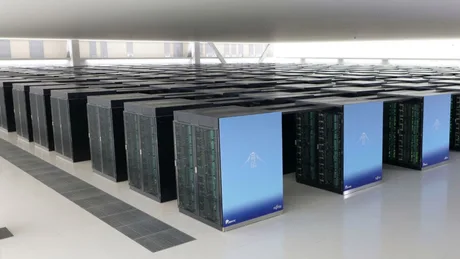
Oprirea supercomputerului japonez Fugaku după un presupus atac cibernetic riscă să blocheze proiecte de cercetare și să expună credențiale ale utilizatorilor , într-un incident care ridică semne de întrebare despre securitatea operațională a unor infrastructuri critice de calcul, potrivit TechRadar . RIKEN , organizația de cercetare responsabilă de Fugaku, spune că atacul ar fi avut loc între 10 și 13 noiembrie 2026, iar ancheta este în desfășurare pentru a stabili cât de adânc au pătruns atacatorii în rețea și ce date au obținut. Instituția indică faptul că intrușii au ajuns la sisteme care conțineau informații despre utilizatori înregistrați. Punctul de intrare: un tablou de bord online Investigația de până acum arată că atacul a început prin compromiterea unui tablou de bord online care afișa starea operațională a supercomputerului. Pe serverele afectate au fost găsite și urme de malware (software malițios), ceea ce sugerează că incidentul nu s-a limitat la interfața de monitorizare. Sistemele compromise stocau nume, adrese de e-mail și credențiale de autentificare folosite pentru acces la Fugaku și la servicii de calcul operate de organizații externe. RIKEN a identificat: 4.222 de utilizatori Fugaku potențial afectați; 375 de utilizatori ai sistemului mai mic Rikyu, de asemenea potențial afectați. Pe 13 noiembrie 2026, după ce cineva a încercat să folosească credențiale compromise pentru a accesa Fugaku, RIKEN a scos imediat sistemul din funcțiune. Efect operațional: cercetarea, întreruptă pe termen nedeterminat Fugaku rămâne offline, iar oprirea afectează o infrastructură cu capacitate mare de calcul, ceea ce înseamnă perturbări pentru cercetătorii care își programaseră deja accesul. TechRadar notează că Fugaku are 158.976 de noduri de calcul, fiecare cu un procesor cu 48 de nuclee și 32 GiB de memorie utilizabilă, totalizând 7.630.848 de nuclee și peste cinci petabytes de memorie pentru sarcini științifice. RIKEN afirmă că nu a găsit dovezi că seturi de date de cercetare ar fi fost divulgate, însă anchetatorii nu au stabilit încă ce informații ar fi putut părăsi sistemele. Organizația verifică și dacă înregistrările expuse includ date aparținând unor organizații sau persoane din afara RIKEN. Efect de propagare: verificări la alte centre de calcul Un risc suplimentar este legat de credențialele stocate pe serverele afectate, care ar fi putut oferi acces și la servicii de calcul ale unor organizații externe. RIKEN spune că îi contactează pe operatorii altor supercomputere ale căror servicii ar fi putut fi expuse; aceștia verifică dacă a existat acces neautorizat, deși RIKEN nu a confirmat intruziuni în acele sisteme externe. Incidentul este relatat de TechRadar „via” The Register și vine pe fondul mai multor atacuri cibernetice care au afectat în ultimele luni companii japoneze, furnizori de telecomunicații, servicii cloud și instituții publice, situație care a determinat guvernul de la Tokyo să aloce finanțare de urgență pentru întărirea capabilităților naționale de securitate cibernetică. [...]